



Эксперты показали первую атаку по сторонним каналам против чипа Apple M1

Эксперты показали первую атаку по сторонним каналам против чипа Apple M1

Эксперты показали первую атаку по сторонним каналам против чипа Apple M1

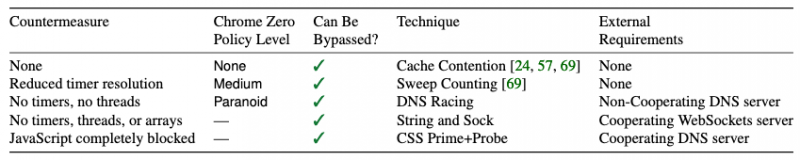
Команда специалистов, в которую вошли сотрудники университетов США, Австралии и Израиля, продемонстрировала пример атаки по сторонним каналам, с помощью которой злоумышленники могут пробить защиту чипа M1, представленного Apple в ноябре прошлого года. Известно, что атака основана на взаимодействии с браузером, но при этом не требует использования JavaScript.

Эксперты опубликовали отчёт, согласно которому они использовали лишь CSS и HTML для запуска атаки. Такой метод сработает даже в том случае, если JavaScript полностью отключён. По словам самих исследователей, это первый подобный вид атаки по сторонним каналам.

Основная цель атакующих в этом случае — кеш. Потенциальные злоумышленники вычисляют, к каким областям кеша обращается жертва, а затем пытаются «вытащить» из этих областей конфиденциальную информацию.

Как правило, при запуске подобных атак с помощью браузера преступнику нужно задействовать JavaScript и отследить тайминг. Именно поэтому разработчики популярных браузеров усердно работали над защитой от подобных кибератак: ограничили или полностью отключили выполнение JavaScript-кода и старались не дать хакерам измерить тайминг.

Тем не менее новый метод позволяет отойти от использования JavaScript, ограничившись HTML и CSS. Более того, исследователи даже утверждают, что все существующие защитные меры можно легко обойти с помощью их атаки.

Специалисты протестировали свой метод в наиболее защищённых средах браузеров (Chrome Zero, DeterFox), а также на устройствах с чипами от Intel, AMD, Samsung и даже Apple M1.


Все затронутые разработчики получили соответствующие уведомления о проблеме безопасности. Представители Apple отметили, что публикация подробностей этого метода атаки не вызывает у них никаких опасений.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru