



Загрузчик троянов проник в Google Play, прикрывшись GitHub и Firebase

Загрузчик троянов проник в Google Play, прикрывшись GitHub и Firebase

Загрузчик троянов проник в Google Play, прикрывшись GitHub и Firebase

На Google Play обнаружены девять приложений с кодом Clast82, загружающим троянов AlienBot и mRAT. Обойти защитные механизмы интернет-магазина злоумышленникам помогло несколько уловок, в том числе использование репозиториев на GitHub и облачного сервиса Firebase. Узнав о новой неприятной находке, Google удалила зараженные программы из доступа.

Проведенный в Check Point Software анализ показал, что Clast82, добавленный в  легитимное приложение, умеет скрывать свое вредоносное поведение во время проверки на Google Play. В этом ему помогает параметр, присланный в конфигурационном файле с C2-сервера, к которому загрузчик обращается через Firebase. Значение параметра false запрещает ему выполнять основную задачу, значение true, получаемое после публикации зараженного приложения в магазине, дает «зеленый свет» на загрузку целевого APK по указанной ссылке.

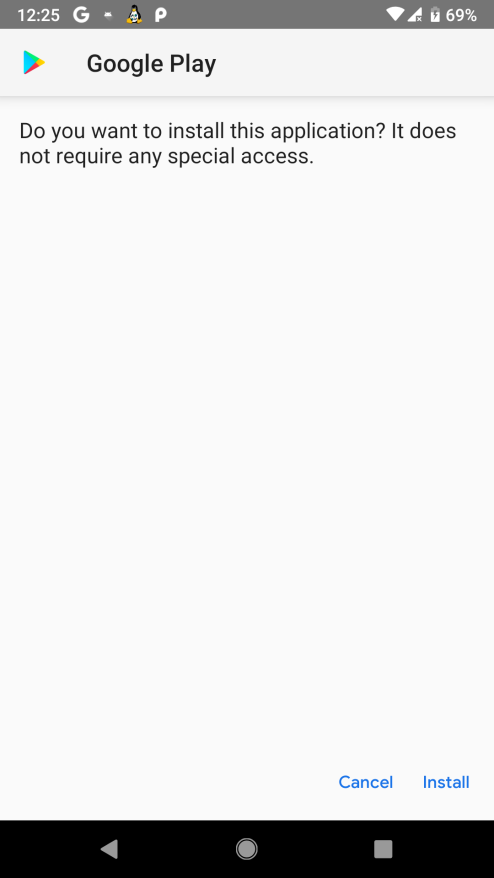
Полезная нагрузка при этом хранится на GitHub. Если опция загрузки приложений из неизвестных источников на Android отключена, Clast82 каждые пять минут отображает жертве поддельное сообщение сервисов Google Play, убеждая ее разрешить установку.


Как оказалось, конечной целью операторов Clast82 являлась загрузка и запуск шпиона mRAT либо банковского трояна AlienBot. Последний не только ворует учетные данные и 2FA-коды из клиентов финансовых организаций, но также открывает удаленный доступ к Android-устройству, который злоумышленники могут использовать, например, для запуска TeamViewer. В ходе тестирования аналитики насчитали более 100 уникальных образцов AlienBot, загружаемых с помощью Clast82.

Код этого загрузчика был выявлен в следующих легитимных opensource-приложениях:

  • Cake VPN 
  • Pacific VPN 
  • eVPN
  • BeatPlayer
  • QR/Barcode Scanner MAX 
  • Music Player 
  • tooltipnatorlibrary 
  • QRecorder

Примечательно, что под каждую модификацию злоумышленники создавали поддельный аккаунт разработчика на Google Play и соответствующий репозиторий на GitHub. Однако эта дополнительная мера защиты оказалась шита белыми нитками: все аккаунты разработчика были зарегистрированы под одним и тем же адресом Gmail.

Специалисты Check Point передали в Google результаты исследования 28 января. Девятого февраля они получили ответ, подтверждающий удаление всех заряженных Clast82 приложений из интернет-магазина. 

Подпишитесь на новости

Чаты в окнах, файлы в Проводнике: Android глубже интегрируют в Windows 11

Телефон лежит рядом, но тянуться к нему Microsoft предлагает всё реже. Компания раскрыла планы по более тесной интеграции смартфонов с Windows 11: сообщения и уведомления появятся в «Пуске», переписки — в отдельных окнах, а управление звуком телефона — в быстрых настройках.

Как рассказала Microsoft, пользователь сможет просмотреть сообщение со связанного Android-смартфона или iPhone прямо в меню «Пуск». Для ответа разговор можно открыть в отдельном окне.

В быстрых настройках предусмотрены команды, позволяющие отключить звук телефона или заставить его зазвонить, если аппарат куда-то потерялся.

Для совместимых Android-смартфонов возможностей больше: приложения телефона можно открывать в отдельных окнах с изменяемым размером, а файлы — просматривать через Проводник. После съёмки фотографии на десктопе появится уведомление, позволяющее открыть снимок одним нажатием.


Функция Resume также поможет продолжить поддерживаемые действия после перехода с одного устройства на другое.

Часть подобных возможностей уже знакома пользователям Phone Link. Смысл изменений — глубже встроить их в интерфейс Windows, чтобы смартфон ощущался частью рабочего окружения.

Точной даты выпуска всего набора Microsoft не назвала. Доступность будет зависеть от модели телефона и мобильной платформы: владельцам iPhone обещать полный набор Android-функций не стоит.

RSS: Новости на портале Anti-Malware.ru