



CrowdStrike выявила взаимосвязи между киберпреступниками

CrowdStrike выявила взаимосвязи между киберпреступниками

CrowdStrike выявила взаимосвязи между киберпреступниками

Специалисты ИБ-компании CrowdStrike, отслеживающие деятельность множества преступных групп, проанализировали их бизнес-модели и партнерские взаимоотношения. Результаты проведенной работы показали, что экосистема киберкриминала на самом деле не столь велика, как может показаться стороннему наблюдателю, однако за последние годы она обросла обширной сетью сервисов, облегчающих задачу злоумышленникам.

Согласно годовому отчету CrowdStrike, с которым ознакомился репортер ZDNet, крупные преступные группы, действующие в интернете, обычно используют услуги субподрядчиков — точно так же, как легитимные ИТ-компании. Такие ОПГ постоянно поддерживают взаимосвязь с другими участниками криминального сообщества, чтобы иметь доступ к новейшим технологиям, позволяющим повысить эффективность кибератак и финансовую выгоду.

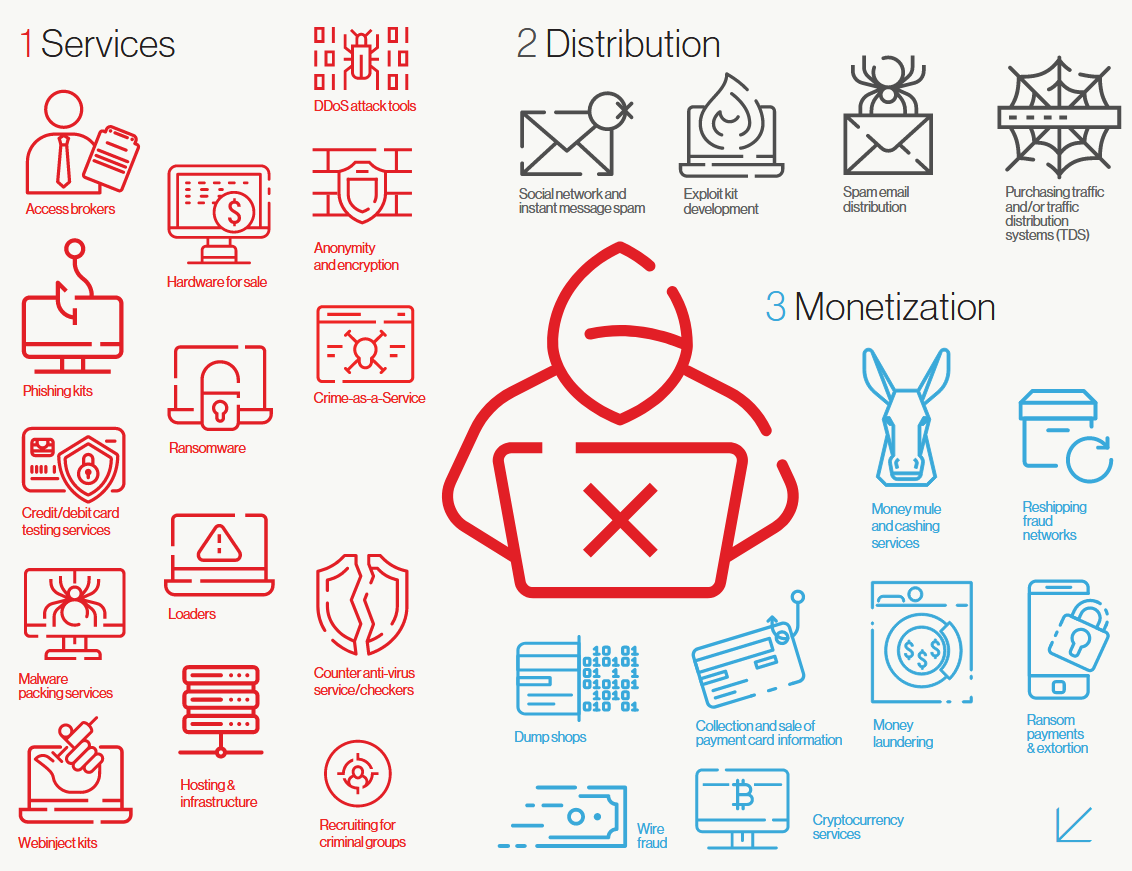
Систематизация взаимоотношений ОПГ и теневых сервис-провайдеров позволила аналитикам выделить три основные категории востребованных услуг на подпольном рынке. Это специализированные сервисы (в разделении по сферам деятельности), службы доставки вредоносного контента и услуги по монетизации краденых данных.

Список современных спецсервисов, согласно CrowdStrike, выглядит следующим образом:

  • предоставление доступа к взломанным сетям;
  • аренда DDoS-инструментария;
  • предоставление доступа к средствам шифрования трафика и обеспечения анонимности;
  • продажа и сдача в аренду фишинг-паков;
  • продажа спецаппаратуры (банкоматных скиммеров, анализаторов сети и проч.);
  • вредоносные программы как сервис (Malware-as-a Service, MaaS);
  • вымогательские программы как сервис (Ransomware-as-a-Service, RaaS);
  • загрузка вредоносных программ на ботнет;
  • проверка зловредов на детектирование антивирусами;
  • упаковка кода с целью его маскировки;
  • проверка данных банковских карт;
  • продажа генераторов веб-инжектов для банковских троянов;
  • bulletproof-хостинг;
  • вербовка пособников киберпреступлений.

Из популярных услуг по распространению вредоносного контента эксперты назвали следующие:

  • спам-рассылки в соцсетях;
  • спам-рассылки по каналам электронной почты;
  • разработка и продажа эксплойт-паков;
  • перепродажа трафика с взломанных сайтов, перенаправление его на вредоносные или мошеннические страницы.

Монетизировать добычу киберпреступникам помогают следующие сервисы:

  • сети дропов — наемников, изымающих краденые деньги из банкоматов или принимающих переводы на специально открытые счета в банках;
  • отмывание денег проводом через подставные фирмы или специализированные криптовалютные сервисы в даркнете (биткойн-миксеры);
  • закупка товаров на краденые деньги с оформлением доставки за рубеж с целью дальнейшей продажи;
  • продажа дампов данных, украденных в результате взлома;
  • шантаж жертв кражи данных;
  • организация купли-продажи краденых платежных данных;
  • сопровождение мошеннических схем, в том числе BEC-атак, нацеленных на отъем денег у юрлиц посредством взлома корпоративной почты.


Несмотря на столь внушительные перечни, провайдеров, к которым часто обращаются злоумышленники, не так уж много. Правильность такого вывода подтверждают также результаты, недавно опубликованные Chainalysis. Таким образом, правоохранительным органам достаточно закрыть ряд популярных сервисов, и операции многих ОПГ будут приостановлены.

Выявить взаимоотношения известных ОПГ и поставщиков услуг, конечно, непросто, зато подобная информация помогает отслеживать операции преступников и раскрыть их личности: теневые провайдеры далеко не всегда скрывают свои данные — в отличие от APT-групп и других крупных криминальных группировок.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru