



Фишеры используют бэкслеш в URL-префиксах для обхода защитных фильтров

Фишеры используют бэкслеш в URL-префиксах для обхода защитных фильтров

Фишеры используют бэкслеш в URL-префиксах для обхода защитных фильтров

Исследователи предупреждают о новой уловке злоумышленников, призванной обеспечить доставку фишинговых сообщений в обход традиционных средств защиты электронной почты. Ссылки, встраиваемые в тело письма-ловушки, выглядят вполне невинно; от привычной формы записи URL их отличает лишь искаженный префикс: вместо двойного косого слеша в схеме обращения к ресурсу (http:// или https://) используется слеш и бэкслеш (http:/\).

Защитные почтовые фильтры обычно настроены на отлов иных изменений URL, привносимых мошенниками, — в частности, умышленных опечаток и подмены символов, что обычно является признаком тайпсквоттинга. Внимательные пользователи тоже научились распознавать такие трюки, и злоумышленникам приходится изобретать все новые и новые способы сокрытия мошеннического характера своих писем.

В данном случае фишеры пользуются тем, что современные браузеры и многие email-сканеры игнорируют наклон слешей в префиксе URL. Первые атаки с использованием новой уловки эксперты GreatHorn обнаружили в октябре. С тех пор такие попытки обхода email-фильтров заметно участились, а в январе их число, по данным ИБ-компании, возросло на 5933%.

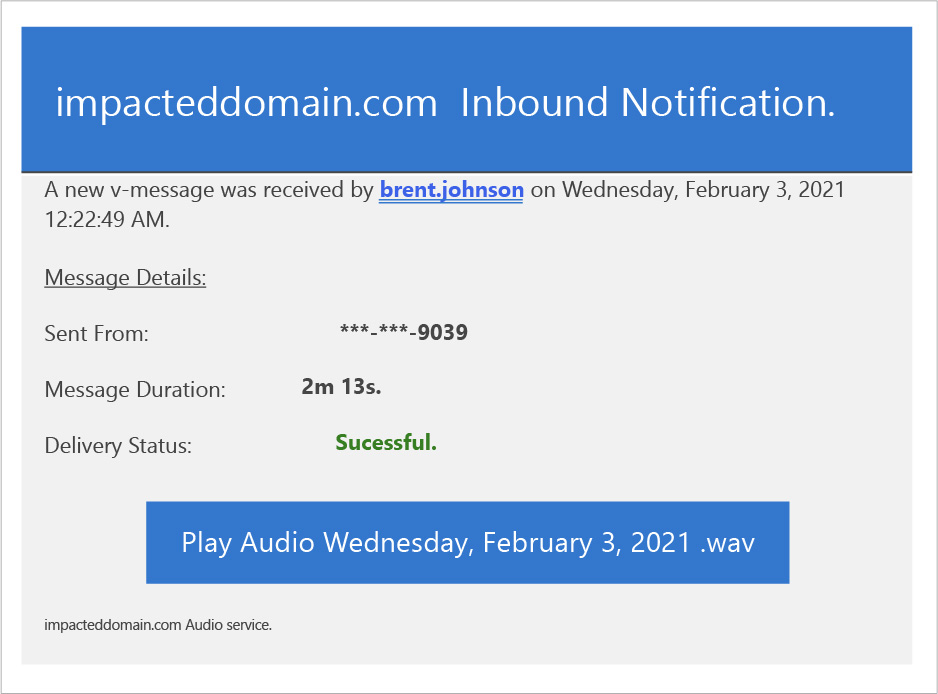
Вначале фишеры рассылали свои письма от имени сервиса речевой почты, выдавая их за уведомление о новом сообщении. В тело письма они встраивали зловредную ссылку — например, такую: http:/\brent.johnson.australiasnationalskincheckday.org.au//exr/brent.johnson@затронутыйдомен.com


Тестирование показало, что при нажатии этой кнопки происходит перенаправление на сайт злоумышленников, который для правдоподобия использует reCAPTCHA. Итоговая лендинг-страница имитирует страницу входа Microsoft Office, на ней даже проставлен email-адрес получателя фишингового письма. Если визитер, следуя подсказке, введет свои логии и пароль, эти данные будут украдены и обеспечат мошенникам доступ к почтовому ящику и контактам жертвы.

Позднее авторы таких рассылок стали разнообразить свою тактику — подменяли отображаемое имя отправителя, указывая абонента внутренней почты; отсылали письма с адресов с чистой репутацией, встраивали ссылки на открытый редиректор, создавали иллюзию важности и срочности перехода по ссылке.

Подобным фишинговым атакам, по данным GreatHorn, чаще подвергаются организации, использующие Office 365, чем те, что полагаются на облачные сервисы Google. В разделении по вертикалям больше прочих от них страдают представители фарминдустрии, сферы кредитования, генподрядчики и строители, а также операторы проводной и мобильной связи.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru