



В Cyberpunk 2077 устранили возможность взлома через вредоносные моды

В Cyberpunk 2077 устранили возможность взлома через вредоносные моды

В Cyberpunk 2077 устранили возможность взлома через вредоносные моды

Разработчики из компании CD Projekt Red выпустили патч для недавно обнаруженной уязвимости в популярной игре Cyberpunk 2077. Напомним, что брешь позволяла выполнить код удалённо, а использовать её в атаке можно было с помощью модов и файлов сохранений.

В начале февраля 2021 года представители CD Projekt Red уведомили геймеров по всему миру о наличии проблемы безопасности. В частности, любителям игрового проекта Cyberpunk 2077 крайне рекомендовалось избегать модов и сохранений, загруженных из непроверенных источников.

Корень проблемы заключался в том, как видеоигра Cyberpunk 2077 обрабатывала файлы DLL. Некто PixelRick, создатель CyberpunkSaveEditor, подробно рассказал о методе эксплуатации, который приводил к удалённому выполнению кода. Ключевую роль здесь играет уязвимость переполнения буфера и библиотека xinput1_3.dll.

Другими словами, атакующие с помощью выявленной уязвимости вполне могли выполнить команды, а также загрузить и запустить вредоносные программы на компьютере жертвы.

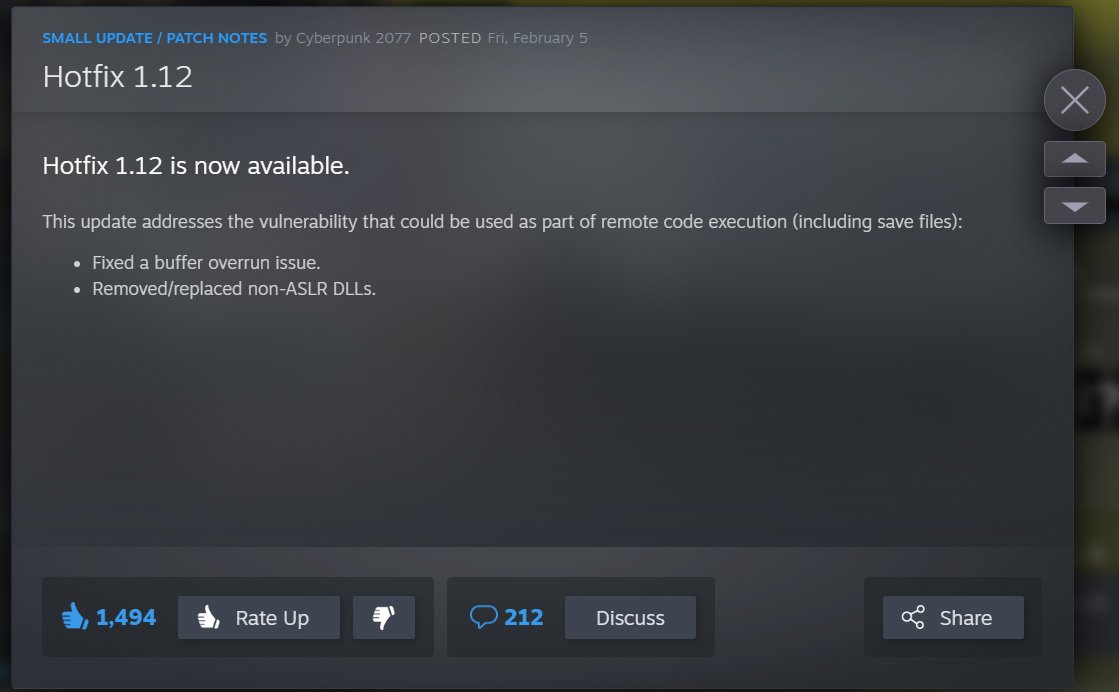
На помощь пришёл патч от CD Projekt — Hotfix 1.12, описание которого говорит о том, что «разработчики устранили возможность переполнения буфера и убрали/заменили все DLL-файлы, не использующие ASLR».


Таким образом, теперь уязвимая библиотека xinput1_3.dll не фигурирует в работе игры Cyberpunk 2077 — её место заняла C:\Windows\System32\xinput1_4.dll, которая поставляется с Windows 10. Технология ASLR после выхода обновления задействована по полной программе.

Специалисты настоятельно рекомендуют установить вышедший патч, поскольку это займёт всего несколько секунд. Если вы запускаете Cyberpunk 2077 вне Steam или используете менеджер модов, постарайтесь всё равно выделить время и поставить патч в самом Steam.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru