



Фишеры создали инструмент, позволяющий актуализировать фейковые страницы

Фишеры создали инструмент, позволяющий актуализировать фейковые страницы

Фишеры создали инструмент, позволяющий актуализировать фейковые страницы

Киберпреступная группировка разработала новый набор инструментов, позволяющий в режиме реального времени подстраивать фишинговые веб-страницы. В частности, тулкит способен менять логотипы и текст, поддерживая актуальность фейковой страницы и создавая полную иллюзию легитимного сайта.

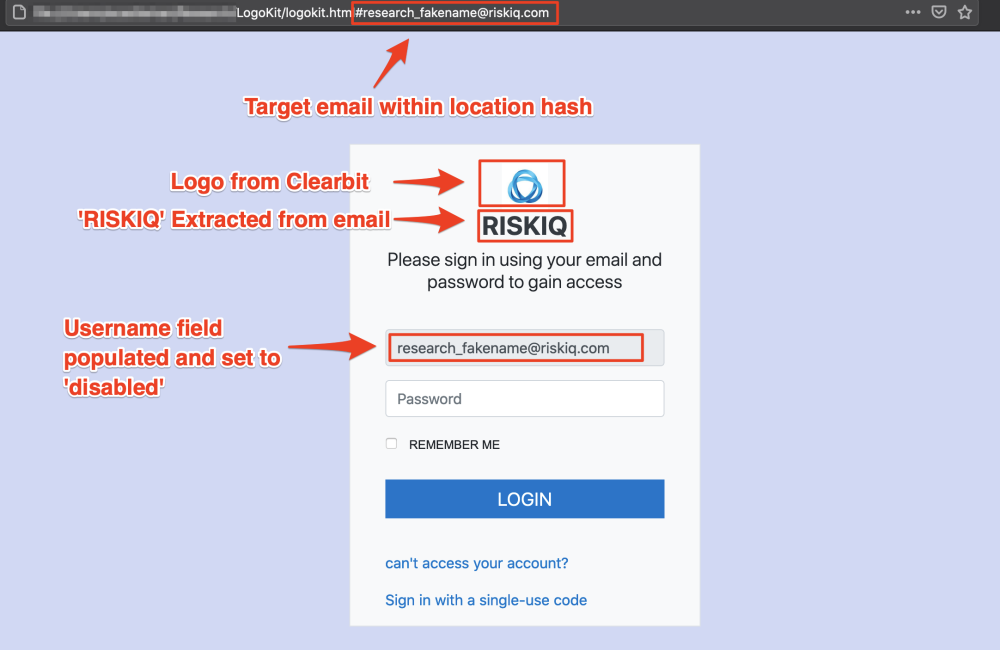
Разработка получила имя LogoKit, в настоящее время ей уже пользуются в киберпреступном мире. Об этом сообщили исследователи из компании RiskIQ. которые пристально следили за развитием и распространением LogoKit.

По словам специалистов, за последнюю неделю им удалось зафиксировать новый инструмент более чем на 300 доменах, а за последний месяц — более чем на 700 веб-сайтах. Известно, что операторы LogoKit отправляют жертвам фишинговые ссылки, содержащие адреса электронной почты целей.

«Как только жертва перейдёт по отправленной ссылке, LogoKit тут же подтянет логотип из стороннего сервиса — например, из базы данных favicon-файлов Clearbit или Google. Помимо этого, адрес электронной почты жертвы автоматически подставляется в соответствующее поле, усиливая иллюзию, что жертва уже была на этом сайте», — гласит отчёт RiskIQ.

«Если пользователь всё-таки введёт свой пароль, LogoKit выполнит AJAX-запрос, в котором отправит все учётные данные на сторонний ресурс, принадлежащий злоумышленникам. После этого жертву спокойно перенаправляют на легитимный официальный сайт».


LogoKit выгодно отличается от своих аналогов использованием набора JavaScript-функций, которые легко можно добавить к любой форме для ввода учётных данных или к сложным HTML-документам. Другие же фишинговые наборы, как правило, задействуют максимально достоверные шаблоны, замаскированные под страницы легитимных сайтов.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru