



Теневой сайт Netwalker заблокирован, оператор призван к ответу

Теневой сайт Netwalker заблокирован, оператор призван к ответу

Теневой сайт Netwalker заблокирован, оператор призван к ответу

Правоохранительные органы США и Болгарии провели совместную операцию с целью пресечь дальнейшее распространение программы-шифровальщика Netwalker. Силовикам удалось заблокировать доступ к размещенным в Tor-сети ресурсам зловреда, привлечь к суду одного из его операторов и конфисковать криптовалюту, нажитую неправедным путем.

Вымогатель Netwalker объявился в интернете осенью 2019 года. Он предоставляется в пользование как услуга (Ransomware-as-a-Service, RaaS) и применяется в основном против крупных бизнес-структур.

Для модификации файлов зловред использует поточный шифр Salsa20 и обычно внедряется в корпоративные сети через незащищенный сервис RDP с использованием уязвимостей в Oracle WebLogic, Apache Tomcat, Pulse Secure VPN (CVE-2019-11510) и наборе элементов управления интерфейсом Telerik UI (CVE-2019-18935) — его обычно используют разработчики веб-приложений.

В комплект услуг Netwalker также входит доступ к сайту, специально созданному для публикации данных, украденных у жертв шифровальщика, — в качестве наказания за отказ уплатить выкуп.

Список жертв Netwalker включает частные компании, госструктуры, вузы и школы, медицинские учреждения. Атаки зловреда в сфере здравоохранения особенно участились с повсеместным введением ограничений из-за COVID-19. На настоящий момент выявлено 305 пострадавших организаций на территории 27 стран. Общая сумма платежей за возврат важных данных при этом составила $46 миллионов.

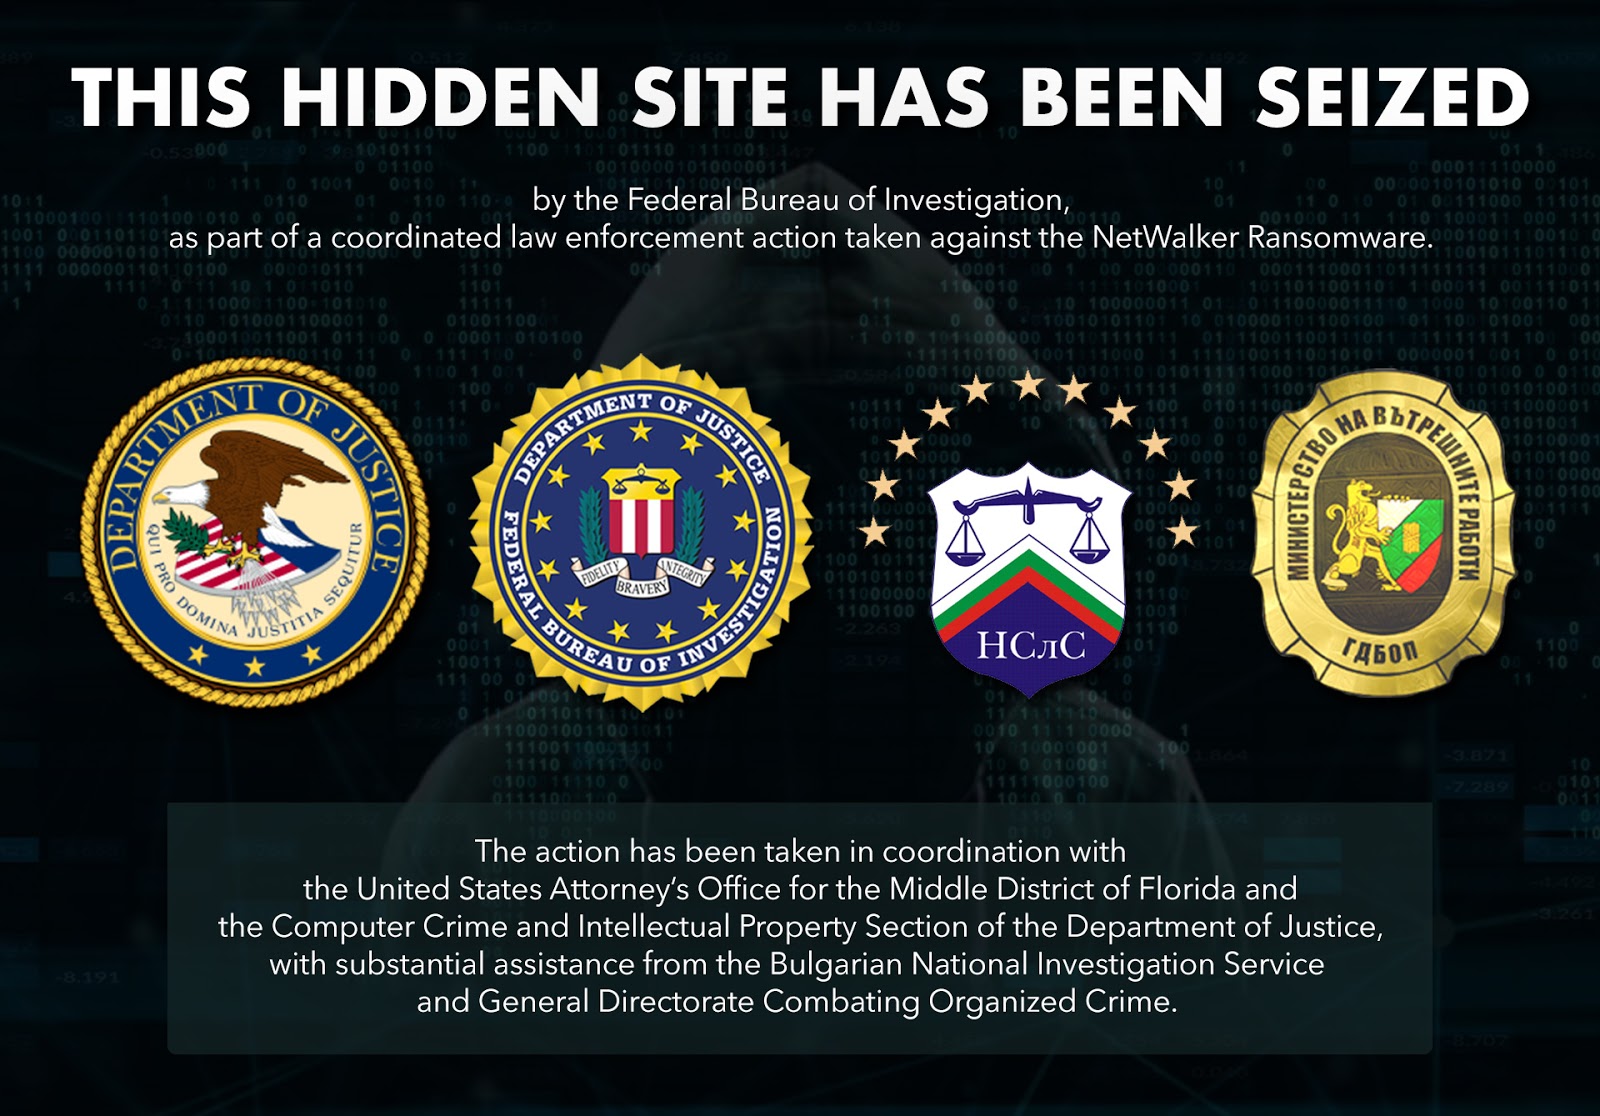
В рамках совместной операции правоохранителям Болгарии удалось заблокировать доступ к сайту в onion-домене, который злоумышленники использовали для инструктирования жертв заражения и публикации краденых данных. В настоящее время на его главной странице красуется баннер с сообщением о правомочном захвате.


В американском штате Флорида оглашены обвинения, выдвинутые по делу Себастьяна Вашон-Дежардена (Sebastien Vachon-Desjardins). По версии следствия, этот канадец за девять месяцев провел как минимум 90 атак с использованием Netwalker и заработал вымогательством более $27,6 миллионов.

Силовикам также удалось захватить $454 тыс. в криптовалюте — добычу неназванных операторов шифровальщика, которую те получили в результате трех успешных атак.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru