



Pwn2Own 2021 предложит $200 000 за эксплойты для Zoom и Microsoft Teams

Pwn2Own 2021 предложит $200 000 за эксплойты для Zoom и Microsoft Teams

Pwn2Own 2021 предложит $200 000 за эксплойты для Zoom и Microsoft Teams

Проект Trend Micro Zero Day Initiative (ZDI) на этой неделе огласил список целей, размер вознаграждений и правила конкурса Pwn2Own, который в этом году состоится в Ванкувере. Уточним, что соревнование для хакеров пройдёт с 6 по 8 апреля.

В этот раз из-за пандемии коронавирусной инфекции COVID-19 Pwn2Own будет проходить в смешанном формате. Исследователи смогут удалённо присылать свои эксплойты, а сотрудники ZDI в Торонто и Остине будут их запускать. Всё это действо будет транслироваться в прямом эфире на YouTube и Twitch.

Призовой фонд Pwn2Own 2021 превысил $1,5 миллиона наличными, также участники могут выиграть другие призы, включая Tesla Model 3. Стоит учитывать, что электромобиль могут получить только те исследователи, которые найдут уязвимости в соответствующей отрасли (автомобильной промышленности).

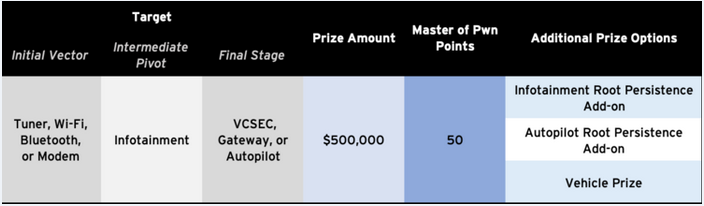
Например, можно попробовать взломать ту же машину Tesla, что принесёт в случае успеха $600 000. Всего будут три уровня сложности в этой категории, Tesla Model 3 можно выиграть в каждом из них.


Помимо этого, ZDI приготовил исследователям новую категорию: за демонстрацию полностью рабочих эксплойтов для уязвимостей в Zoom или Microsoft Teams хакеры могут заработать до $200 000.

«В этом случае специалисты должны продемонстрировать компрометацию целевого приложения с помощью аудиовызова, видеоконференции или текстового сообщения», — отметили организаторы конкурса.

Полный список всех правил, категорий и призов можно найти на официальном сайте Zero Day Initiative.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru