



В Google Chrome устранили конфликт с антивирусами в Windows 10

В Google Chrome устранили конфликт с антивирусами в Windows 10

В Google Chrome устранили конфликт с антивирусами в Windows 10

В Google Chrome устранили баг, из-за которого установленные в Windows 10 антивирусные программы могли блокировать создаваемые браузером файлы. Ранее пользователи отметили странное срабатывание защитного софта при добавлении, например, закладок в Chrome.

Как правило, антивирусные программы в качестве мер предосторожности блокируют новые файлы, чтобы в дальнейшем их можно было просканировать на вредоносную составляющую и поместить при необходимости в карантин.

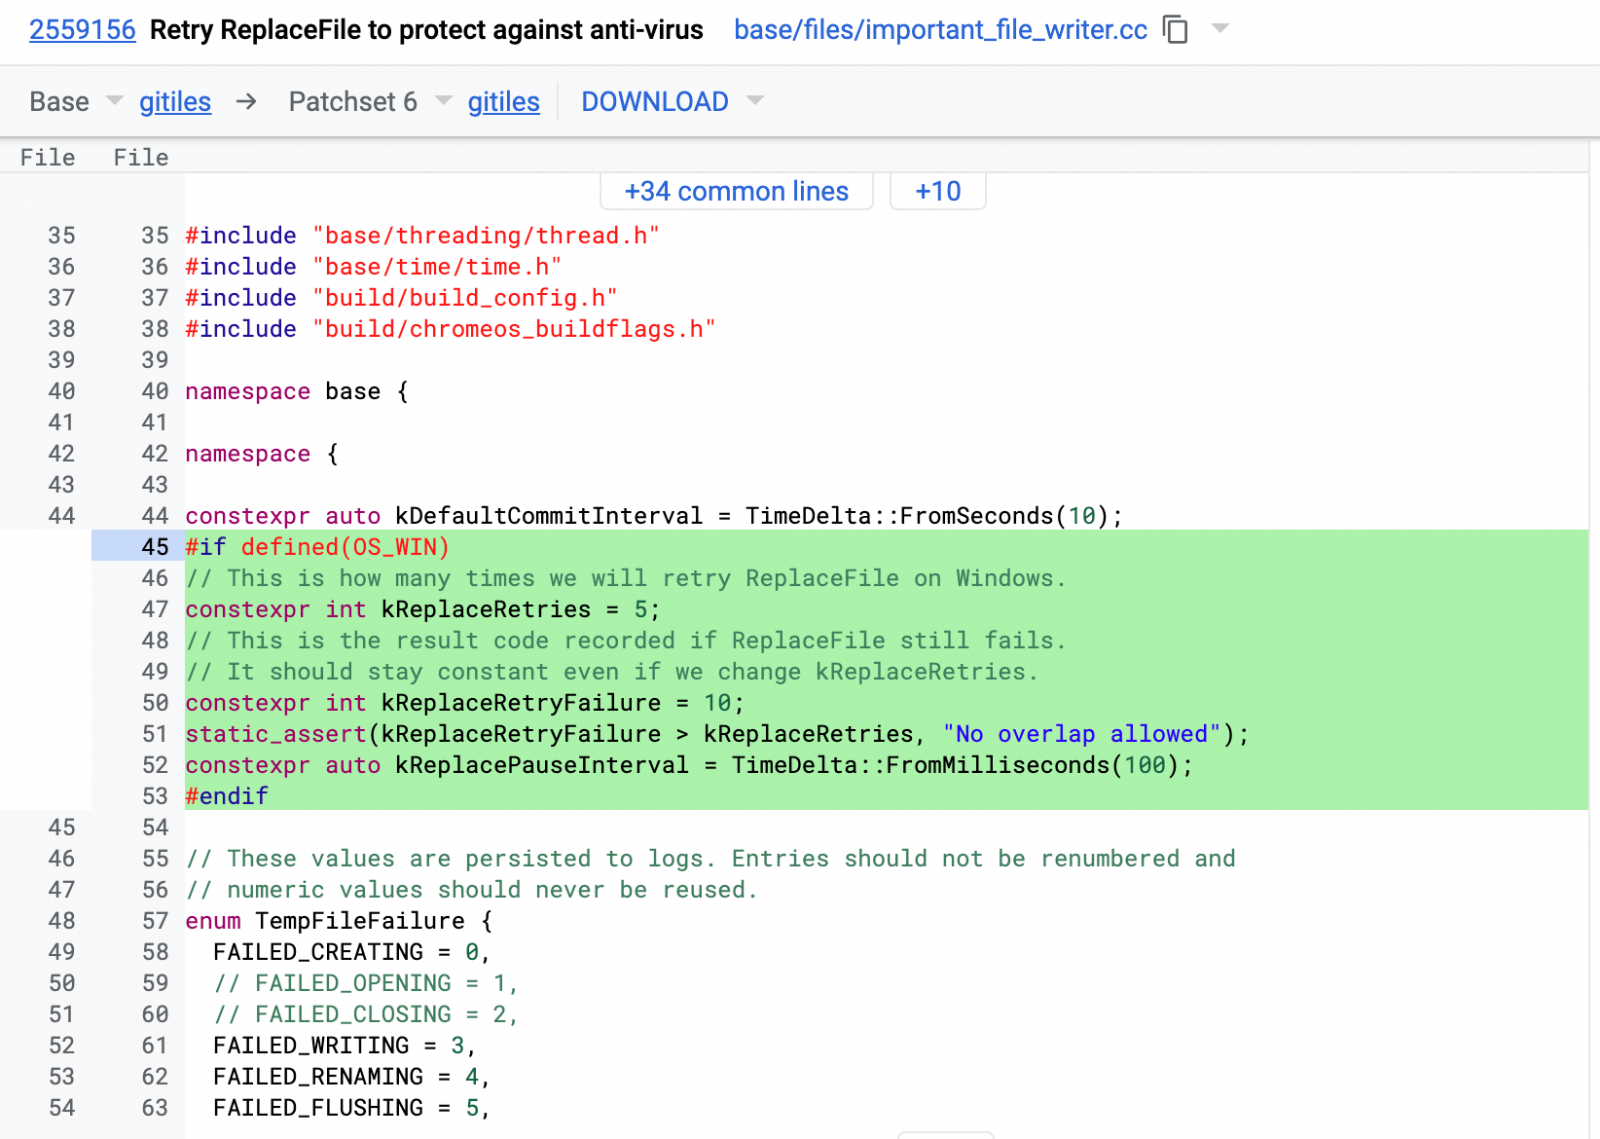
На компьютерах с установленной системой Windows 10 такой подход привёл к проблемам с файлами, созданными Google Chrome. Известно, что баг проявлялся при использовании «ImportantFileWriter».

«Антивирусные программы и другие установленные в системе сканеры могли блокировать новые файлы, что приводило к проблемам с закладками в браузере. Проблема возникала при использовании ImportantFileWriter для создания файлов», — объясняет Брюс Доусон, один из разработчиков Google.

На деле пользователи Windows 10 не могли добавить закладки в Chrome или же сталкивались с проблемами при передаче файлов. По сообщениям Windows Latest, разработчики Chromium устранили баг в Chrome, теперь браузер не конфликтует с антивирусными программами в системе Windows 10.

В основе фикса лежит неоднократное выполнение метода ReplaceFile, что позволяет уйти от срабатывания антивируса. Также изменения в коде учитывают и машинное обучение, благодаря которому Chromium будет находить оптимальное количество попыток, необходимое для устранения конфликта с защитным софтом.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru