



Новый веб-скиммер обходит защиту Shopify и BigCommerce

Новый веб-скиммер обходит защиту Shopify и BigCommerce

Новый веб-скиммер обходит защиту Shopify и BigCommerce

В десяти интернет-магазинах на движках Shopify, BigCommerce, ZenCart и WooСommerce обнаружен веб-скиммер, способный обходить блокировку Javascript. Для вывода краденых данных мультиплатформенный зловред использует алгоритм DGA, что тоже весьма необычно.

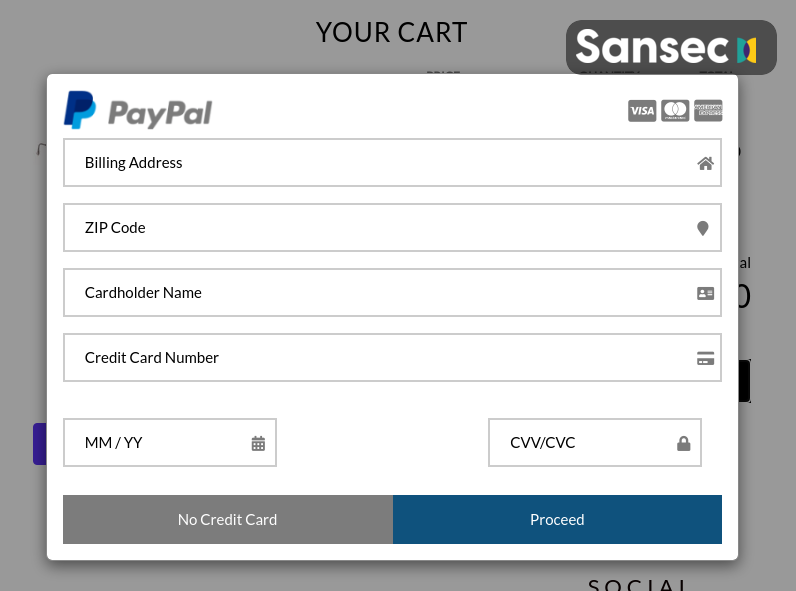
Размещенные платформы электронной коммерции вроде BigCommerce и Shopify запрещают выполнение кастомных Javascript-сценариев на страницах оформления и оплаты заказа, однако новый веб-скиммер обходит это ограничение, показывая покупателю поддельную форму до того, как тот доберется до нужного раздела.

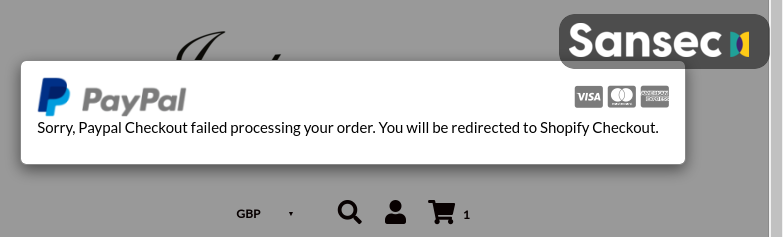
Украв введенные пользователем платежные данные, вредонос отображает ошибку и перенаправляет жертву на настоящую страницу оплаты.


Примечательно, что вредоносный скрипт был установлен на разных платформах в рамках одной и той же кампании. Обычно злоумышленники, по словам экспертов, используют слабость одного движка для массового взлома. В данном случае авторы атаки, по всей видимости, эксплуатируют уязвимость в каком-то софте или сервисе, которым пользуются все затронутые торговые точки.

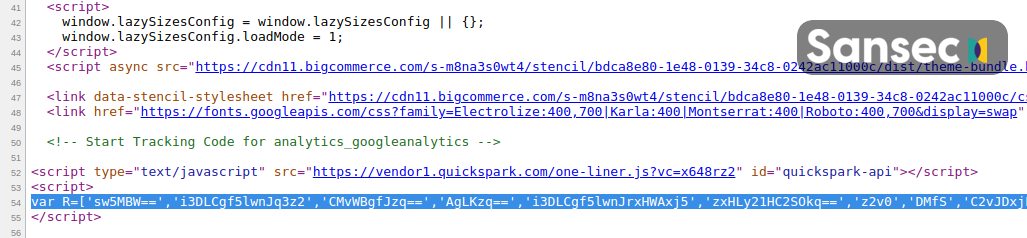
На взломанных сайтах зловред прячется следующим образом:


Имена доменов для вывода краденых данных генерируются с использованием счетчика и кодирования по base64. Первый домен, созданный по DGA, злоумышленники зарегистрировали 31 августа.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru