



Соотношение эксплуатируемых уязвимостей неуклонно снижается

Соотношение эксплуатируемых уязвимостей неуклонно снижается

Соотношение эксплуатируемых уязвимостей неуклонно снижается

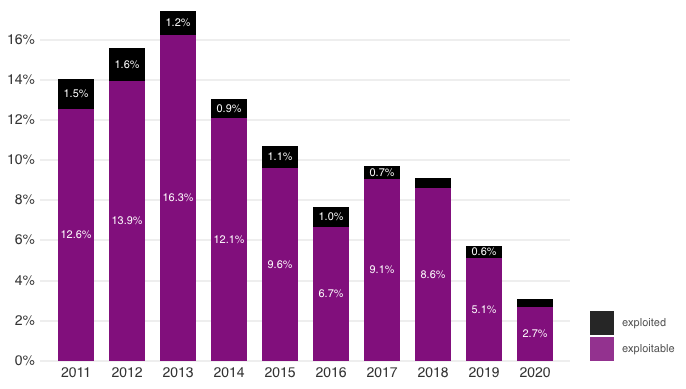
За последние годы число выявляемых уязвимостей значительно возросло, однако далеко не все из них грозят взломом, и процент таких брешей неуклонно снижается. Таковы результаты масштабного исследования, проведенного в Kenna Security.

Представленная в отчете статистика была собрана на основе анализа данных, внесенных в реестр NVD (National Vulnerability Database — национальная база данных уязвимостей, США), а также общедоступных сведений о создании эксплойтов и инцидентах с их использованием.

Исследователи изучили свыше 100 тыс. уязвимостей, раскрытых за последние десять лет, и пришли к выводу, что лишь немногие из этих багов пригодны для эксплуатации или использовались в реальных атаках. Особенно заметной эта разница стала после расширения программы CVE, запущенной MITRE: начиная с 2017 года, число ежегодно выявляемых уязвимостей возросло на порядок, а соотношение тех, которые можно эксплуатировать, стало стабильно падать.


Примечательно, что атаки через новые бреши редки даже в категории «критические» (9 баллов и более по шкале CVSS). Эксплойт предельно опасных уязвимостей, согласно Kenna, неизбежен почти в 11% случаев, однако злоумышленники используют лишь пятую часть таких возможностей.

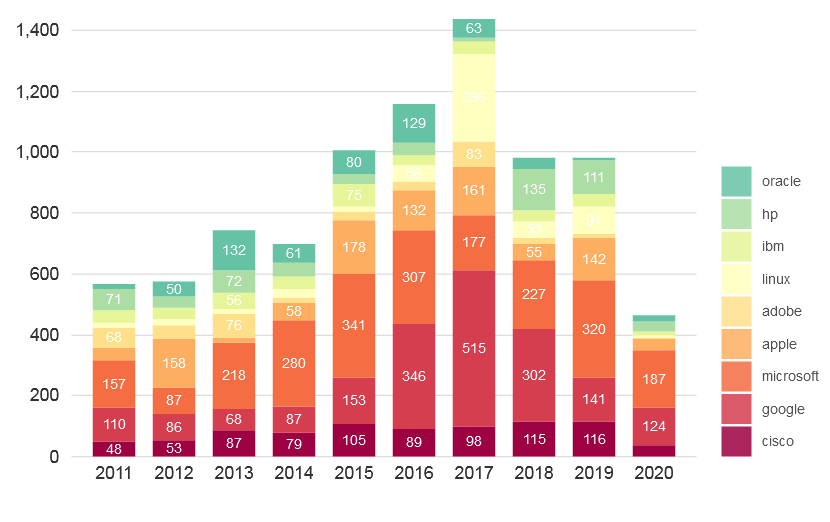
Большинство критических и высоко опасных уязвимостей выявляются в приложениях, однако вклад операционных систем в этот анти-рейтинг становится все более заметным. Списки вендоров, лидирующих по числу найденных багов, неизменно возглавляет Microsoft.


По оценке Kenna, самыми опасными уязвимостями за последние два года являются BlueKeep, проблема CVE-2020-0688 в Microsoft Exchange Server и RCE-баг CVE-2020-5902 в межсетевом экране прикладного уровня BIG-IP ASM производства F5 Networks.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru