



Иранский Android-шпион может извлекать сообщения из WhatsApp, Telegram

Иранский Android-шпион может извлекать сообщения из WhatsApp, Telegram

Иранский Android-шпион может извлекать сообщения из WhatsApp, Telegram

Команда исследователей обнаружила ранее недокументированные возможности шпионской программы для Android, разрабатываемой иранской киберпреступной группой. Оказалось, что зловред способен перехватывать чаты из популярных мессенджеров, а также автоматически отвечать на звонки с конкретных номеров.

По данным специалистов, этот Android-вредонос разрабатывается группировкой APT39 (также известна под именами Chafer, ITG07 или Remix Kitten), которая атаковала преимущественно журналистов, а также международные компании из сфер телекоммуникации и туризма.

Ранее ФБР уже описывало в отчёте (PDF) возможности вредоносной программы для мобильных устройств на базе Android. Тогда специалисты анализировали приложение с названием «optimizer.apk», способное похищать данные и предоставлять удалённый доступ.

«APK-образец обладает набором функций, позволяющих ему получать root-доступ на Android-устройстве атакуемого пользователя без его ведома», — писало ФБР.


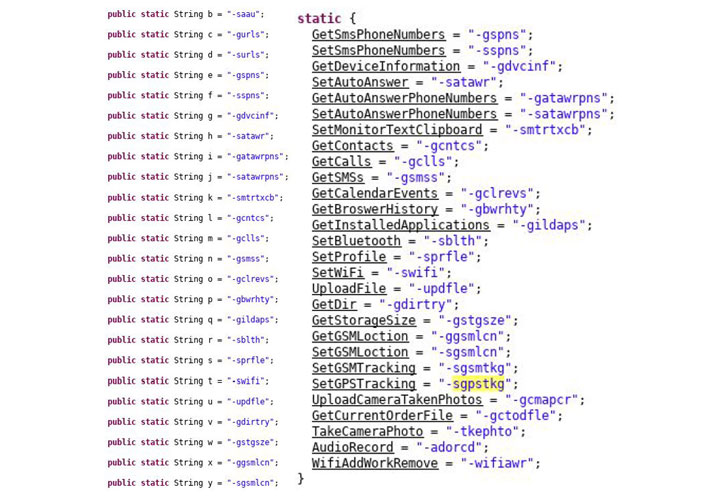
Теперь свой анализ опубликовали исследователи из компании ReversingLabs, которые ещё глубже погрузились в изучение вредоносной программы от APT39. Как отметили эксперты, изученный семпл («com.android.providers.optimizer») может записывать аудио и фотографировать в целях правительственного шпионажа.

Более того, зловред способен добавлять специальные точки доступа Wi-Fi и заставлять мобильное устройство жертвы подключаться к ним. Исследователи считают, что эта функция помогает вредоносу уйти от детектирования, основанного на анализе подозрительного трафика.

Также вредоносная программа может получать команды через СМС-сообщения и извлекать контент из популярных мессенджеров: WhatsApp, Instagram, Telegram, Viber, Skype и Talaeii (иранский аналог Telegram).

Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru