



Боты Xanthe проникают на Linux через плохо настроенные Docker API

Боты Xanthe проникают на Linux через плохо настроенные Docker API

Боты Xanthe проникают на Linux через плохо настроенные Docker API

Обнаружен новый Linux-ботнет, построенный на серверах Docker. Анализ показал, что лежащий в его основе вредонос с кодовым именем Xanthe распространяется в основном через Docker API, которые из-за неправильной конфигурации оказались доступны из интернета и плохо защищены.

По данным Cisco Talos, новоявленный ботнет активен уже больше полугода. В настоящее время он используется для добычи Monero за счет чужих мощностей и с этой целью загружает на серверы вариант криптомайнера XMRig.

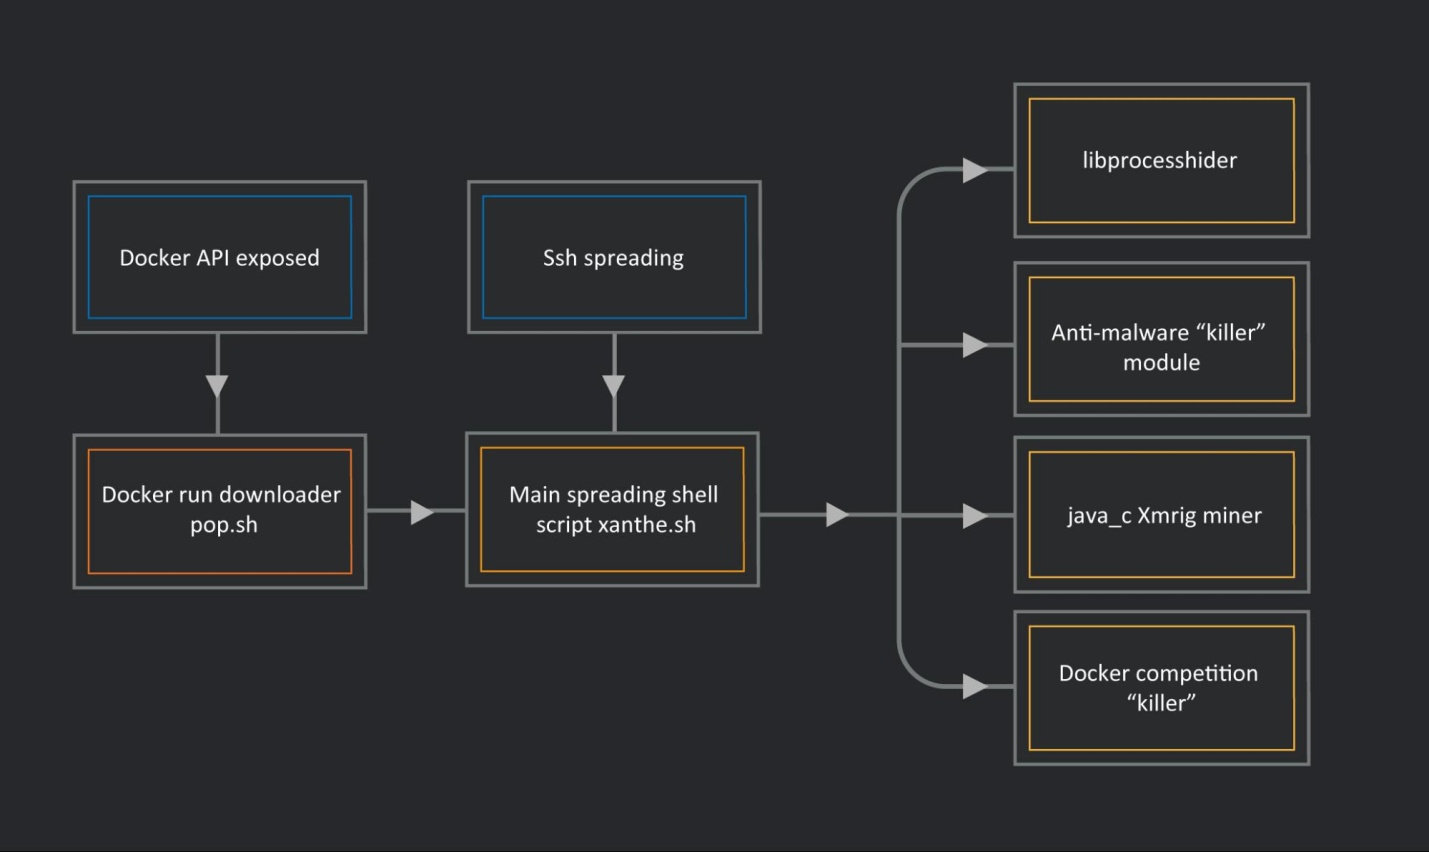
Скриптовый зловред, на котором основан Xanthe, имеет модульную структуру. Основной компонент xanthe.sh, название которого эксперты используют для идентификации бот-сети, загружается с помощью скрипта pop.sh. После запуска xanthe.sh скачивает еще четыре модуля, в том числе XMRig с конфигурационным файлом в формате JSON.


Остальные вспомогательные модули выполняют защитные функции:

  • libprocesshider.so скрывает процессы бота;
  • шелл-скрипт xesa.txt отключает сторонние майнеры и службы безопасности;
  • шелл-скрипт fczyo завершает процессы Docker-контейнеров конкурирующих троянских программ и создает новых пользователей sysall, system, logger и autoupdater, чтобы обеспечить возможность выполнения команд с привилегиями администратора.

Основной скрипт Xanthe также отвечает за распространение инфекции на другие компьютеры в локальных и удаленных сетях. С этой целью он ослабляет защиту SSH-демона и крадет сертификаты на стороне клиента, чтобы с их помощью авторизоваться на удаленных хостах и запустить команду на загрузку своей копии.

Поиск через Shodan, проведенный исследователями, выявил более 6 тыс. уязвимых серверов Docker — в основном в США, Китае, Ирландии, Японии и Южной Корее. К сожалению, выбрать правильные настройки для Docker API не так уж просто, и соответствующий демон зачастую оказывается открытым для злоупотреблений. Хакеры прекрасно это знают и не упускают случая воспользоваться такой возможностью. В частности, Docker-серверы часто избирает мишенью криминальная группа TeamTNT.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru