



Фишеры приглашают встретиться в Zoom по случаю Дня благодарения

Фишеры приглашают встретиться в Zoom по случаю Дня благодарения

Фишеры приглашают встретиться в Zoom по случаю Дня благодарения

В канун Дня благодарения зафиксирован всплеск спам-рассылок, нацеленных на кражу адресов и паролей email. Авторы текущей кампании массово распространяют фальшивые приглашения на видеоконференцию в Zoom и создали тысячи фишинговых страниц, с помощью которых уже украдено более 3,6 тыс. ключей к почтовым ящикам пользователей.

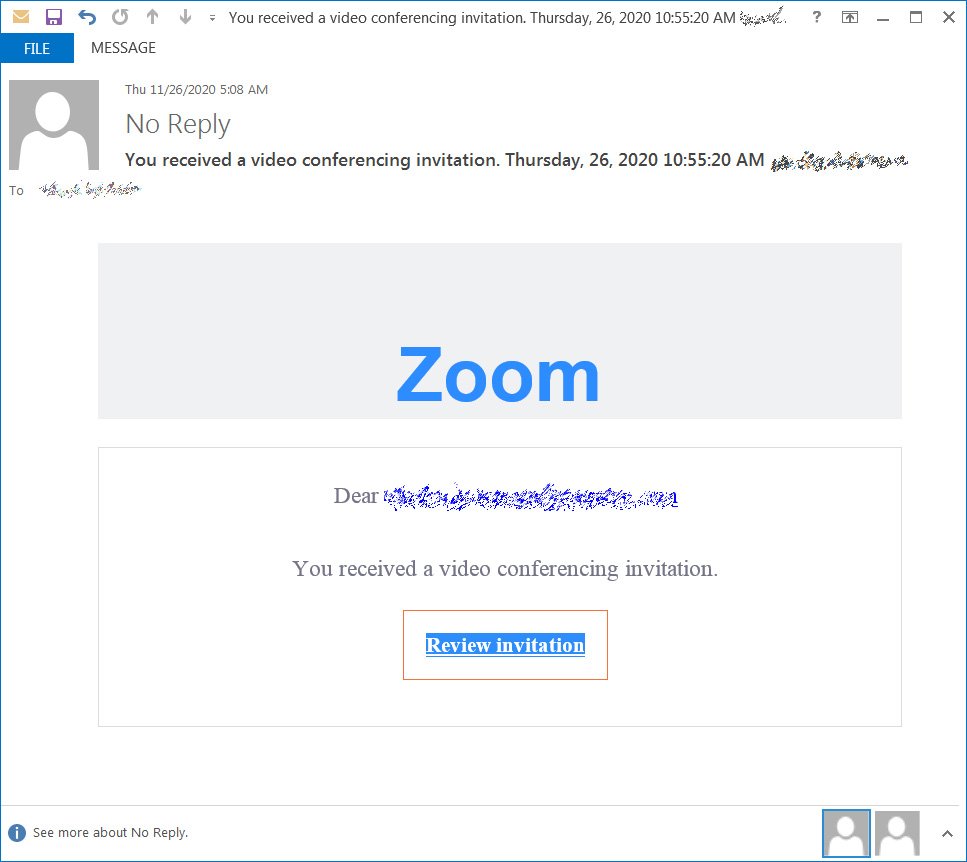
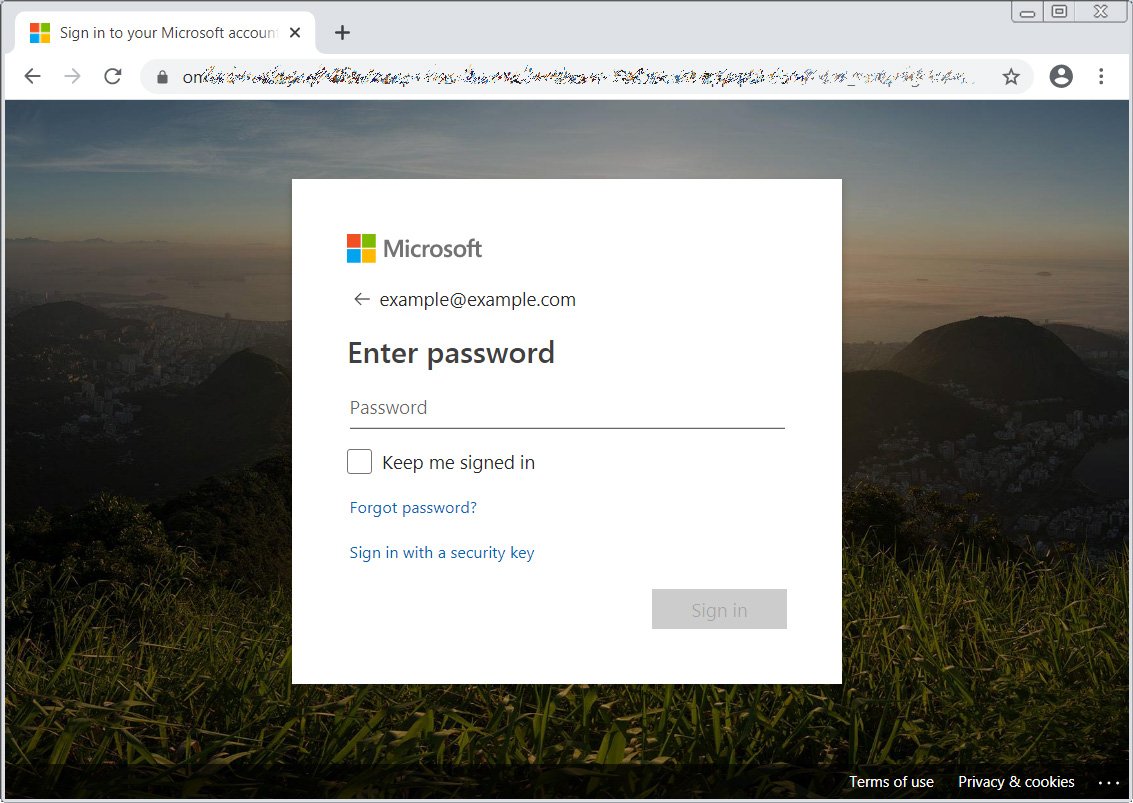
Поддельные письма, рассылаемые от имени Zoom, содержат ссылку, по которой якобы можно просмотреть приглашение. Активация встроенной кнопки открывает поддельную страницу регистрации Microsoft, размещенную в домене appspot.com (принадлежит Google).


Эта лендинг-страница запрашивает у пользователя пароль, автоматически отображая его email-адрес. Если потенциальная жертва введет требуемую информацию, его идентификаторы вместе IP и данными геолокации отправятся прямиком в руки мошенников.


Примечательно, что ввод пользователя фишинговая страница параллельно проверяет на достоверность, пытаясь войти в целевой аккаунт по IMAP.

По состоянию на 26 ноября BleepingComputer удалось подтвердить кражу более 3,6 тыс. логинов и паролей email. Эксперты опасаются, что число жертв текущей атаки может возрасти — ввиду большого количества задействованных страниц-ловушек и массового характера рассылок.

Получателей подобных писем призывают не кликать бездумно по ссылкам. При случайном переходе на фишинговую страницу ее следует немедленно закрыть, игнорируя подсказки. Ссылки в подлинных приглашениях Zoom обычно открывают соответствующее приложение, а не страницу, запрашивающую пароль. Жертвам фишинга рекомендуется сразу уведомить об этом ИТ-службу организации и сменить пароль.

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru