



Фишеры приглашают встретиться в Zoom по случаю Дня благодарения

Фишеры приглашают встретиться в Zoom по случаю Дня благодарения

Фишеры приглашают встретиться в Zoom по случаю Дня благодарения

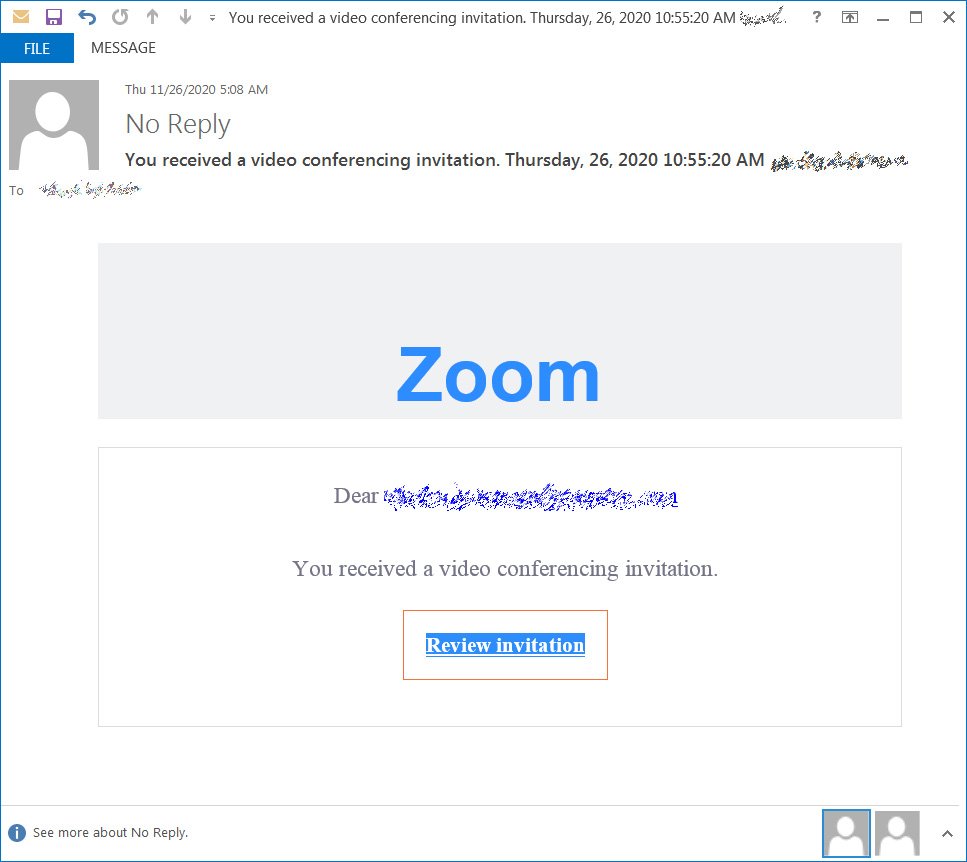
В канун Дня благодарения зафиксирован всплеск спам-рассылок, нацеленных на кражу адресов и паролей email. Авторы текущей кампании массово распространяют фальшивые приглашения на видеоконференцию в Zoom и создали тысячи фишинговых страниц, с помощью которых уже украдено более 3,6 тыс. ключей к почтовым ящикам пользователей.

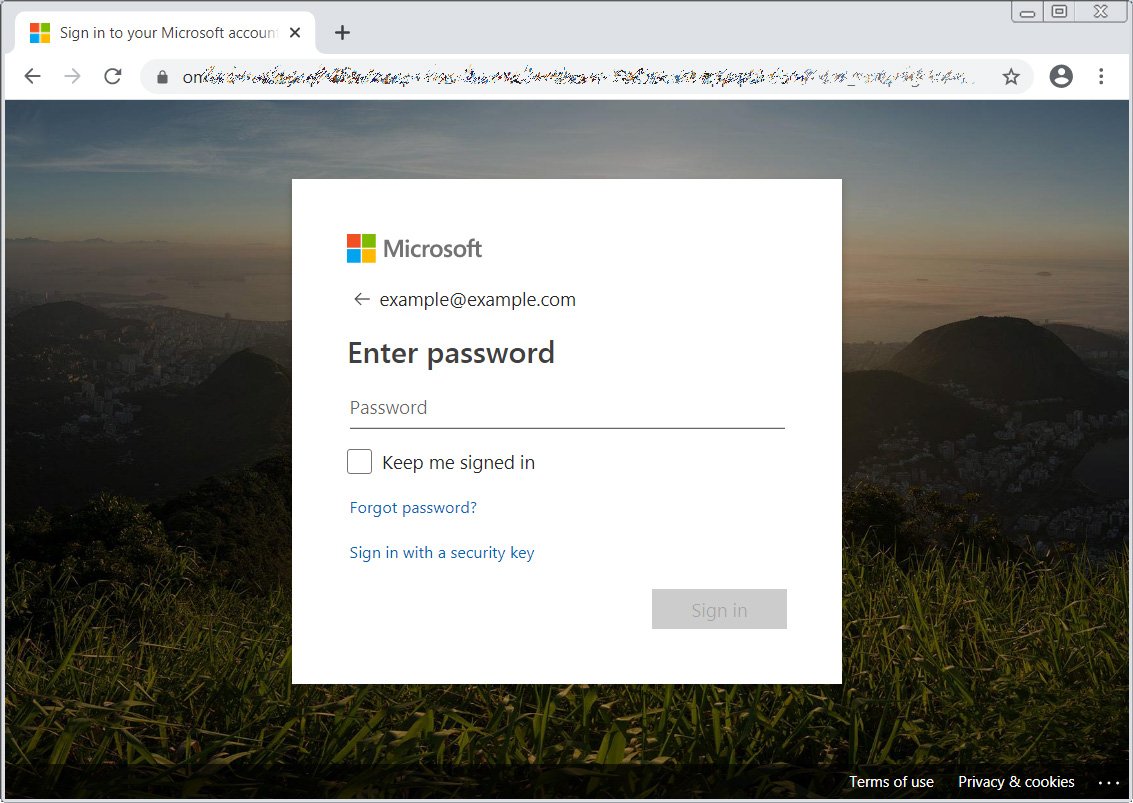
Поддельные письма, рассылаемые от имени Zoom, содержат ссылку, по которой якобы можно просмотреть приглашение. Активация встроенной кнопки открывает поддельную страницу регистрации Microsoft, размещенную в домене appspot.com (принадлежит Google).


Эта лендинг-страница запрашивает у пользователя пароль, автоматически отображая его email-адрес. Если потенциальная жертва введет требуемую информацию, его идентификаторы вместе IP и данными геолокации отправятся прямиком в руки мошенников.


Примечательно, что ввод пользователя фишинговая страница параллельно проверяет на достоверность, пытаясь войти в целевой аккаунт по IMAP.

По состоянию на 26 ноября BleepingComputer удалось подтвердить кражу более 3,6 тыс. логинов и паролей email. Эксперты опасаются, что число жертв текущей атаки может возрасти — ввиду большого количества задействованных страниц-ловушек и массового характера рассылок.

Получателей подобных писем призывают не кликать бездумно по ссылкам. При случайном переходе на фишинговую страницу ее следует немедленно закрыть, игнорируя подсказки. Ссылки в подлинных приглашениях Zoom обычно открывают соответствующее приложение, а не страницу, запрашивающую пароль. Жертвам фишинга рекомендуется сразу уведомить об этом ИТ-службу организации и сменить пароль.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru