



Last.fm устранил баг, раскрывающий учётные данные администраторов

Last.fm устранил баг, раскрывающий учётные данные администраторов

Last.fm устранил баг, раскрывающий учётные данные администраторов

Владельцы знаменитого сайта Last.fm, посвящённого музыке, устранили уязвимость, приводящую к утечке данных аккаунтов. Баг был настолько серьёзный, что раскрывал имя пользователя и пароль администраторов.

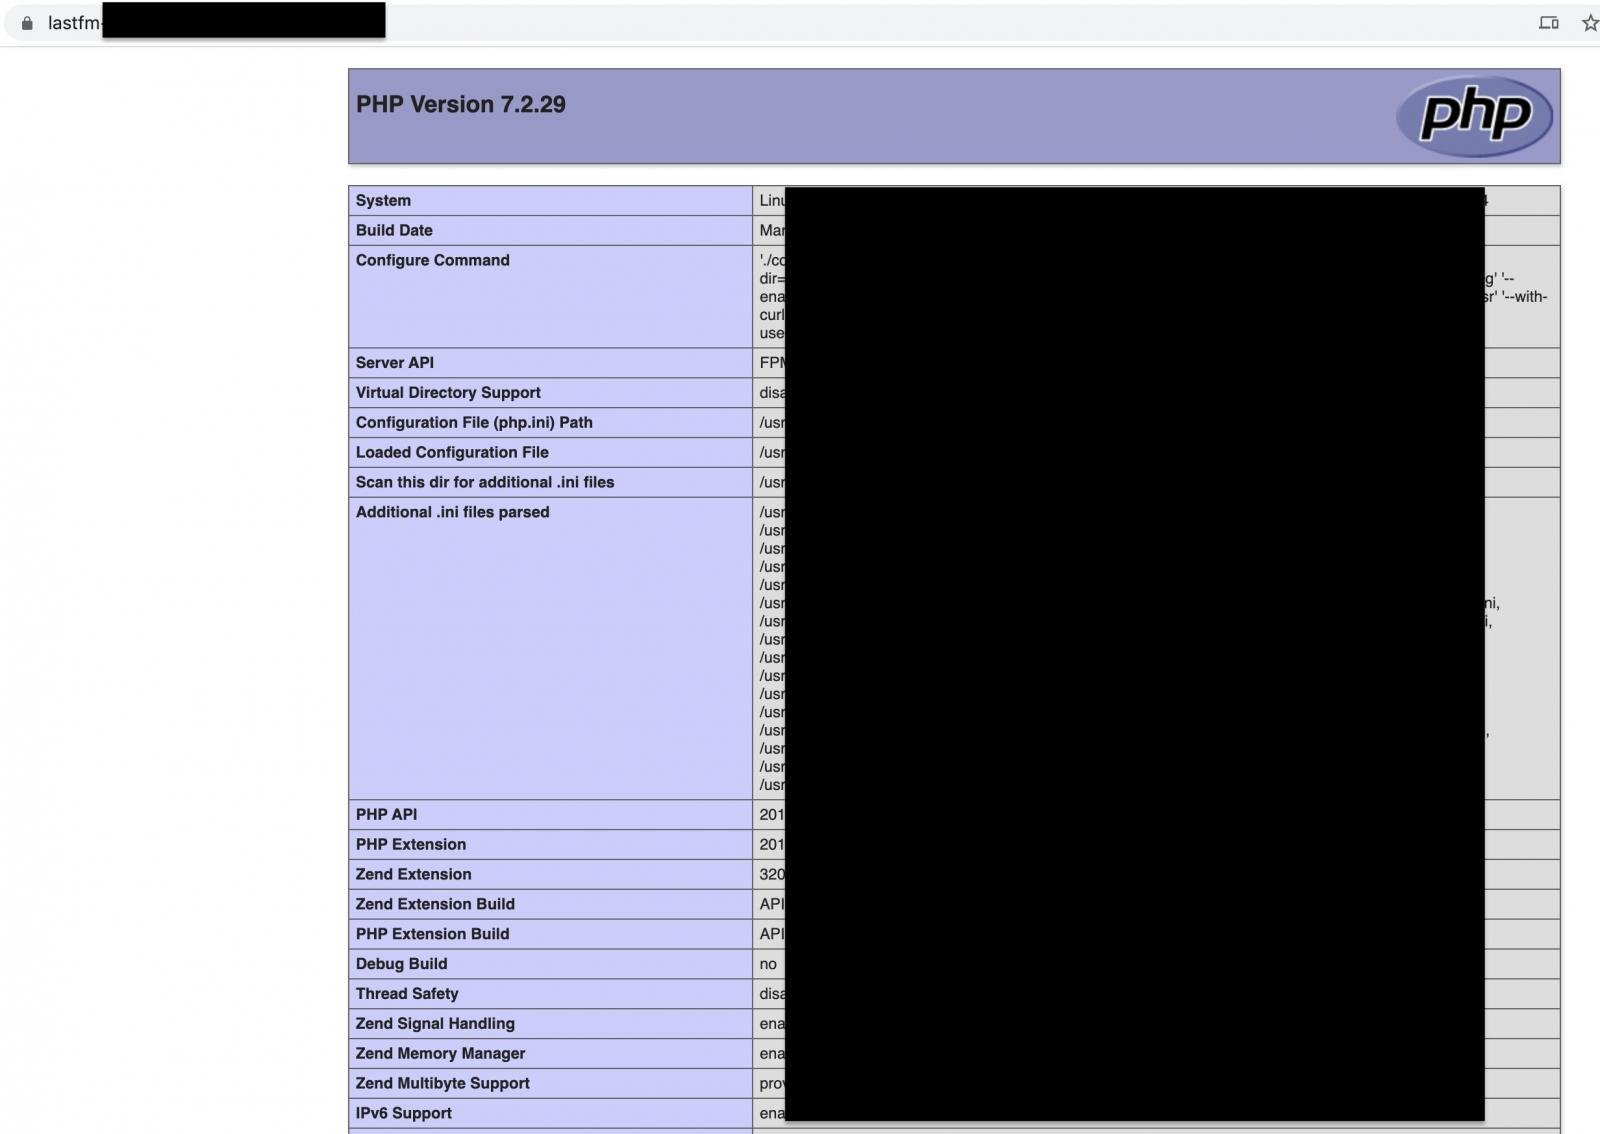
Проблема крылась в неправильно настроенном PHP-приложении Symfony, которое почему-то работало в режиме отладки. В результате третьим лицам открывались логи профилей.

Используя скомпрометированные учётные данные, потенциальный злоумышленники мог получить доступ к аккаунту пользователя сервиса Last.fm, а также изменить данные учётной записи.

На запущенное в режиме отладки веб-приложение обратили внимание исследователи из SecurityDiscovery.com. Дебаг-режим означает, что многие данные, которым надлежит оставаться «за ширмой», предстают абсолютно открытыми. Так разработчикам проще искать баги и проблемы в работе приложения.

Как отметил эксперт в области кибербезопасности Боб Дьяченко, некорректно сконфигурированное приложение Symfony раскрывало страницу PHPinfo и логи профилей с учётными данными. В руках злоумышленников такие данные превращаются в серьёзную проблему: атакующие могут достать конфиденциальную информацию пользователей.


Более того, в раскрытых логах удалось найти имена пользователей, пароли и даже секретные ключи администраторов, что создавало ещё более серьёзную угрозу.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru