



Last.fm устранил баг, раскрывающий учётные данные администраторов

Last.fm устранил баг, раскрывающий учётные данные администраторов

Last.fm устранил баг, раскрывающий учётные данные администраторов

Владельцы знаменитого сайта Last.fm, посвящённого музыке, устранили уязвимость, приводящую к утечке данных аккаунтов. Баг был настолько серьёзный, что раскрывал имя пользователя и пароль администраторов.

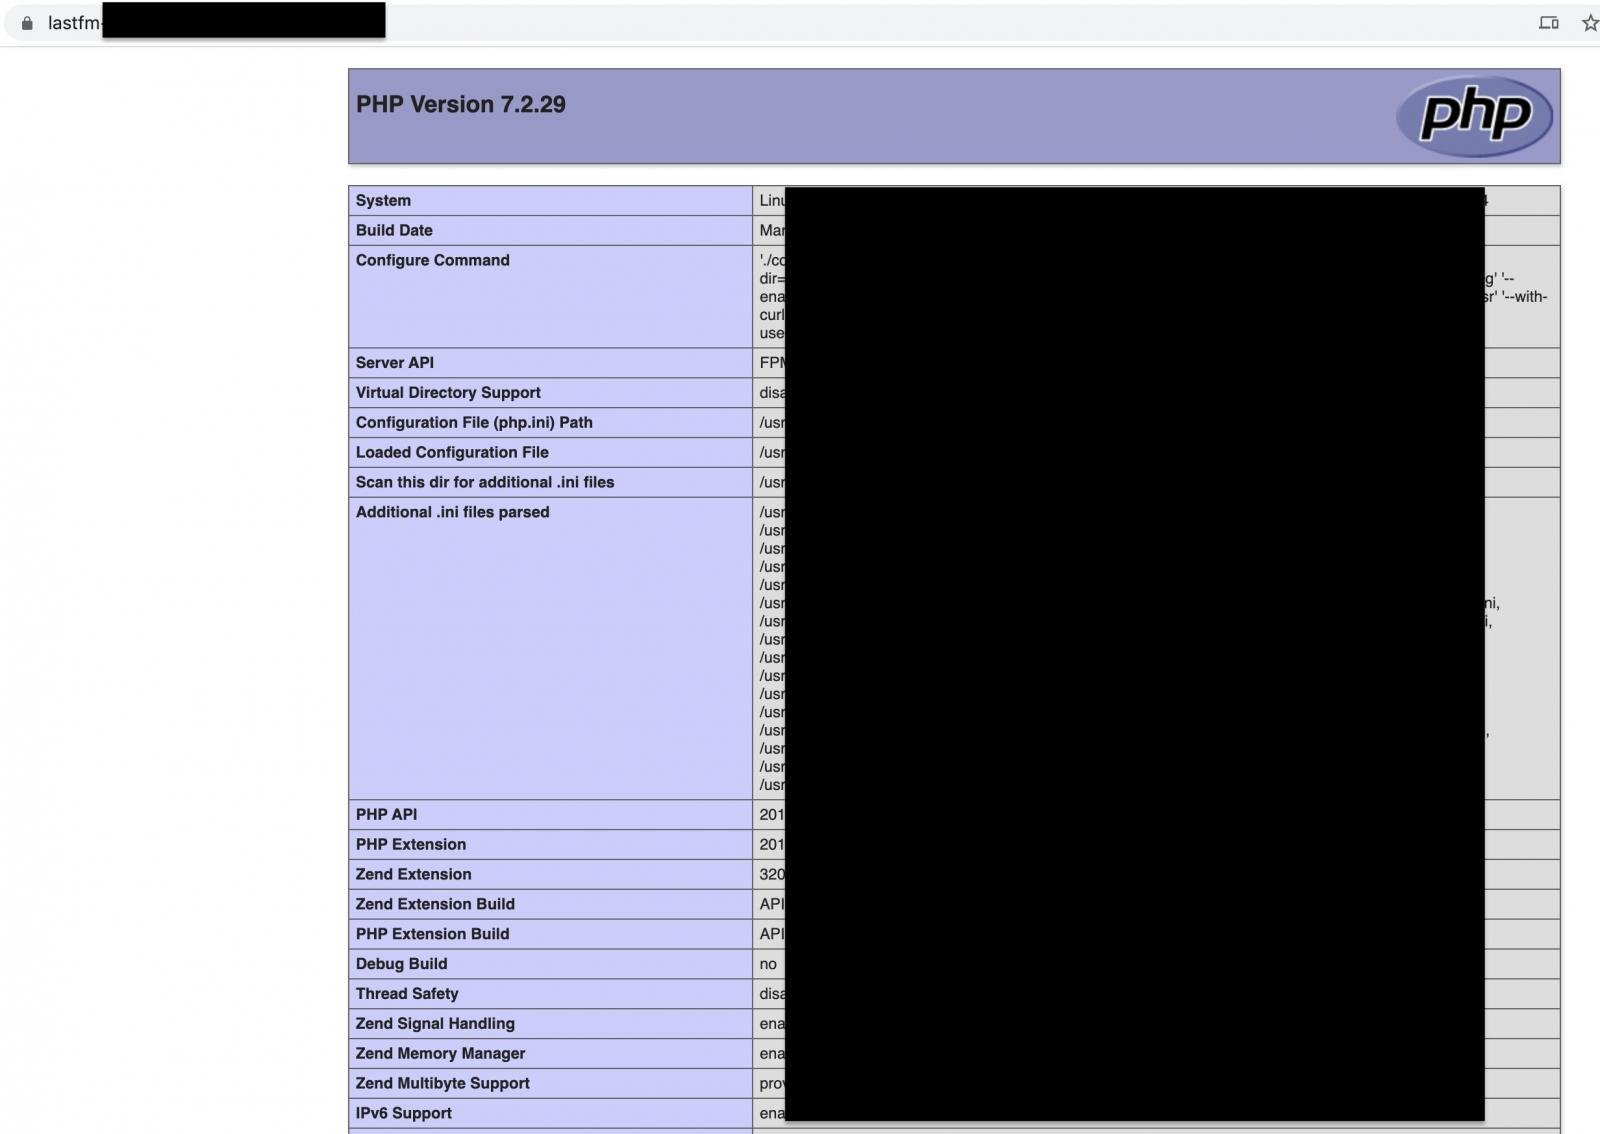
Проблема крылась в неправильно настроенном PHP-приложении Symfony, которое почему-то работало в режиме отладки. В результате третьим лицам открывались логи профилей.

Используя скомпрометированные учётные данные, потенциальный злоумышленники мог получить доступ к аккаунту пользователя сервиса Last.fm, а также изменить данные учётной записи.

На запущенное в режиме отладки веб-приложение обратили внимание исследователи из SecurityDiscovery.com. Дебаг-режим означает, что многие данные, которым надлежит оставаться «за ширмой», предстают абсолютно открытыми. Так разработчикам проще искать баги и проблемы в работе приложения.

Как отметил эксперт в области кибербезопасности Боб Дьяченко, некорректно сконфигурированное приложение Symfony раскрывало страницу PHPinfo и логи профилей с учётными данными. В руках злоумышленников такие данные превращаются в серьёзную проблему: атакующие могут достать конфиденциальную информацию пользователей.


Более того, в раскрытых логах удалось найти имена пользователей, пароли и даже секретные ключи администраторов, что создавало ещё более серьёзную угрозу.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru