



TrickBot получил новый модуль для защиты от обнаружения

TrickBot получил новый модуль для защиты от обнаружения

TrickBot получил новый модуль для защиты от обнаружения

Авторы TrickBot выпустили сотую, юбилейную версию многофункционального зловреда, расширив набор средств, которые тот использует для самозащиты. Новые функциональные возможности обеспечивают загрузку основного кода напрямую из памяти, без сохранения на жестком диске.

Вредоносная программа TrickBot обычно распространяется через спам-рассылки или с помощью других зловредов. После запуска она загружает дополнительные модули, позволяющие похищать данные из базы служб Active Directory, копировать себя на другие машины в сети, блокировать доступ к рабочему столу, извлекать пароли и куки из браузеров, воровать ключи OpenSSH, открывать бэкдор. Возможности TrickBot неоднократно использовались для загрузки программ-шифровальщиков Ryuk и Conti.

В прошлом месяце ИТ-компании нанесли скоординированный удар по инфраструктуре TrickBot, однако, судя по нововведению, ботоводы все еще надеются восстановить свои операции в прежнем объеме.

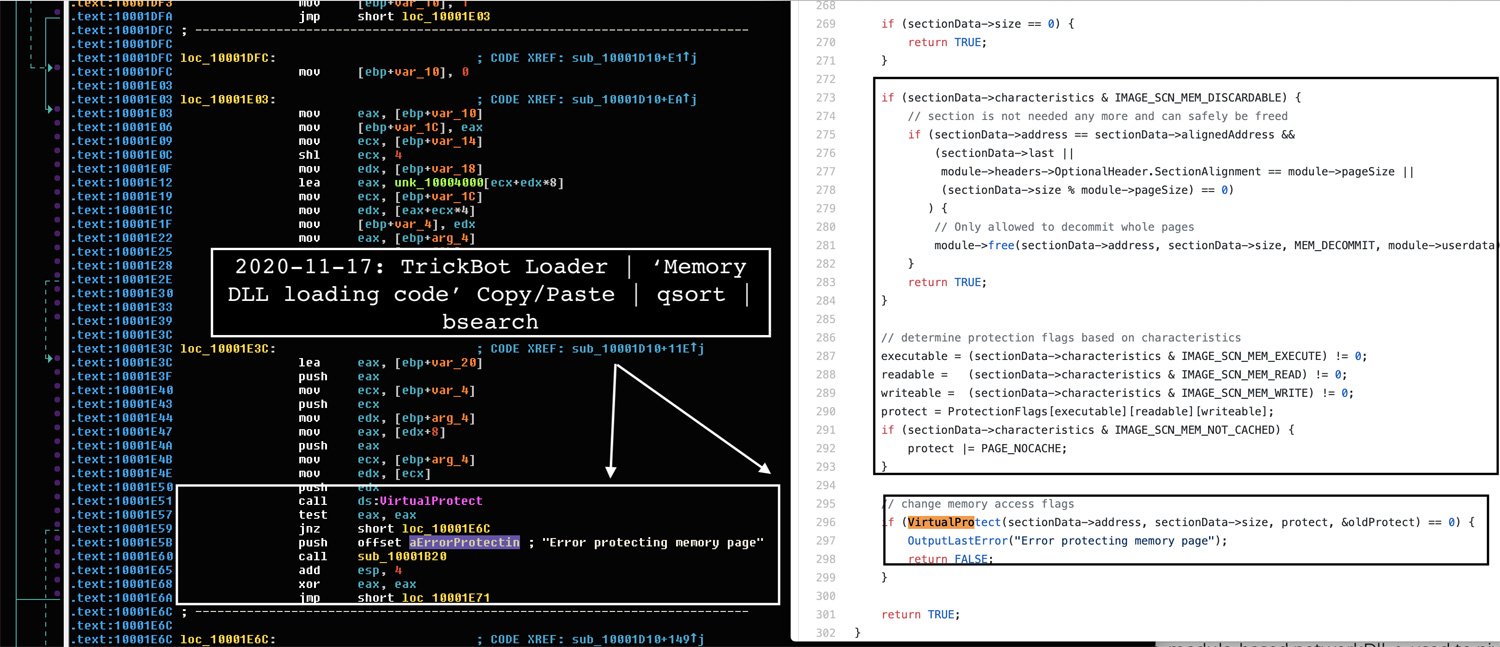
Анализ новой версии зловреда показал, что тот обрел новый защитный модуль — MemoryModule. Эта библиотека позволяет TrickBot внедрять свою DLL в легитимный процесс wermgr.exe (служба отчетов об ошибках Windows) непосредственно из памяти и затем завершать исходный вредоносный exe-процесс. С этой целью MemoryModule применяет технику process doppelgänging, предполагающую использование WinAPI, которые отвечают за транзакции файловой системы NTFS.


Технология транзакций NTFS была впервые введена в Windows Vista; она позволяет группировать файловые операции в сущность, называемую транзакцией. Эта технология упрощает восстановление при ошибках в установке или обновлении программ — изменения всегда можно откатить. Примечательно, что в последнем случае следов на жестком диске не остается. Запуск произвольного процесса внутри файловой транзакции не требует прав администратора; более того, до закрытия или отката она не видна никому, что тоже на руку злоумышленникам.

Техника, применяемая новым модулем TrickBot, работает следующим образом: вначале он создает новую транзакцию NTFS и в ее контексте — временный файл для вредоносного кода, затем MemoryModule проецирует содержимое этого файла на часть адресного пространства целевого процесса и откатывает транзакцию. В результате созданный TrickBot файл бесследно исчезает, а его полезная нагрузка остается в памяти системного процесса wermgr.exe.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru