



Более 245 тыс. Windows-систем всё ещё уязвимы перед BlueKeep

Более 245 тыс. Windows-систем всё ещё уязвимы перед BlueKeep

Более 245 тыс. Windows-систем всё ещё уязвимы перед BlueKeep

Спустя полтора года после того, как Microsoft раскрыла детали опасной уязвимости BlueKeep, более 245 тысяч систем Windows так и не получили патчи. Другими словами, эти компьютеры остаются уязвимыми к подобным атакам, затрагивающим службу Windows RDP.

Эта цифра сейчас составляет 25% от общего числа систем, подверженных проблеме безопасности — 950 000. К слову, другая уязвимость — SMBGhost до сих пор угрожает 103 тыс. устройств, хотя информация о ней появилась ещё в марте 2020 года.

Обе бреши позволяют атакующему удалённо получить контроль над компьютерами под управлением Windows. Эти баги по праву называют одними из самых опасных за последние несколько лет.

Один из специалистов SANS ISC Ян Коприва обращает внимание на отсутствие патчей во многих системах. Причём владельцы и администраторы устройств не только оставляют лазейки для таких опасных уязвимостей, как BlueKeep and SMBGhost, но и пропускают ряд других дыр.

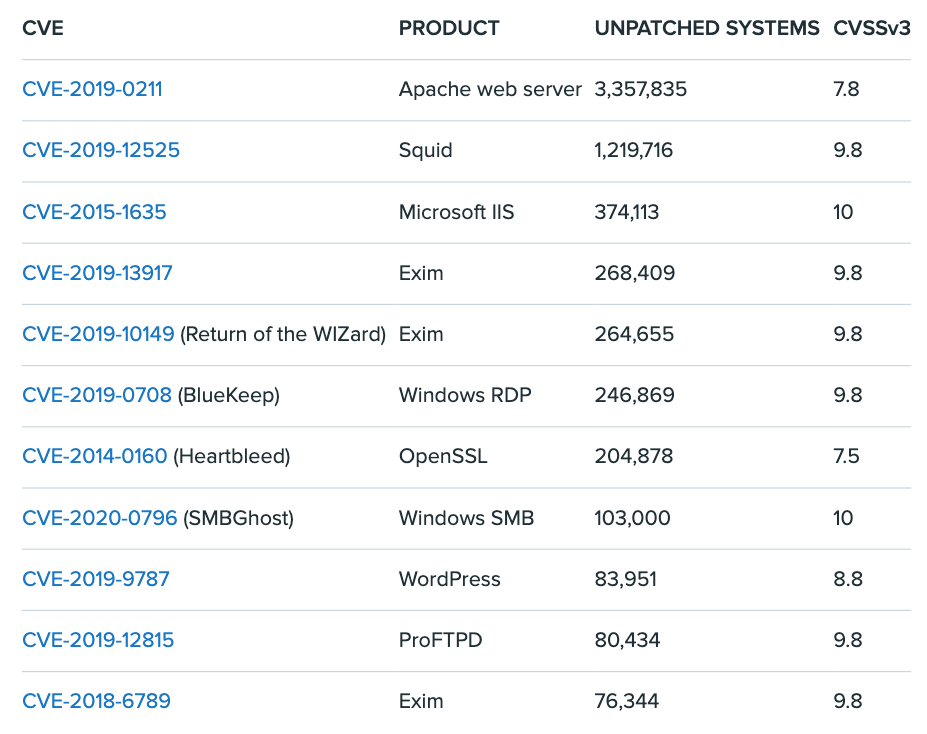
Из таблицы ниже видно, насколько непростая ситуация с патчингом отдельных систем. В третьем столбце отмечено число уязвимых компьютеров, а четвёртый приводит балл по шкале CVSSv3 и говорит о степени опасности бреши.


Удивительно, что даже настойчивые рекомендации от властей США и различных спецслужб не помогли администраторам понять всю важность своевременного патчинга уязвимых систем.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru