



Кибервымогатели используют рекламу в Facebook для давления на жертв

Кибервымогатели используют рекламу в Facebook для давления на жертв

Кибервымогатели используют рекламу в Facebook для давления на жертв

Не так давно операторы шифровальщиков придумали дополнительный способ давления на атакованные компании — специальные сайты, на которых публикуются украденные конфиденциальные данные. Однако злоумышленники решили пойти ещё дальше в попытках выбить выкуп из несговорчивых жертв.

Теперь вымогатели задействуют взломанные Facebook-аккаунты для продвижения рекламных объявлений, оказывающих дополнительное воздействие на атакованные организации, чья внутренняя информация попала в руки злодеев.

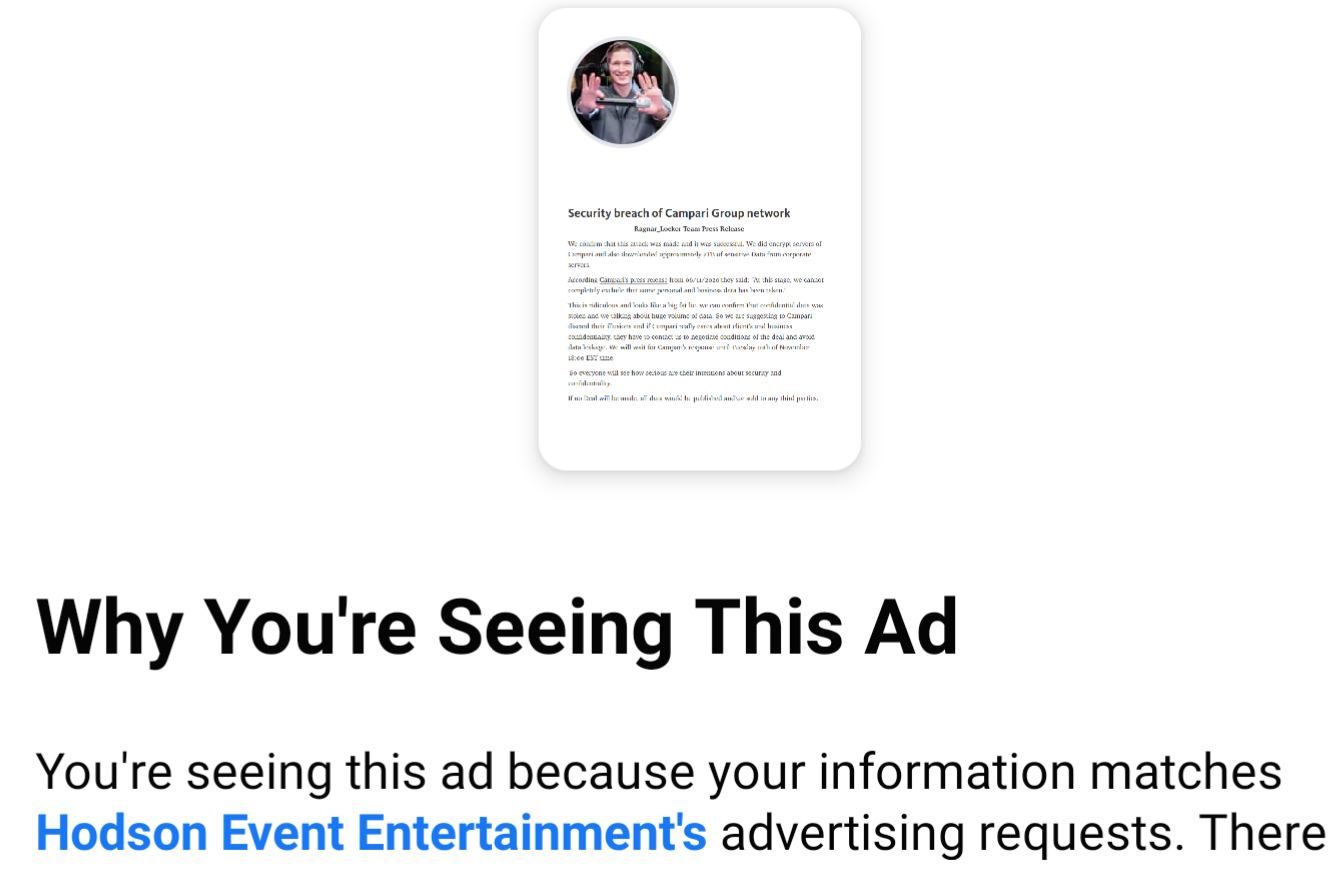
Подобную тактику киберпреступники продемонстрировали в случае атаки на Campari Group, итальянского производителя алкогольных и безалкогольных напитков и вин. Судя по всему, за кибернападением на компанию стоит группировка Ragnar Locker.

На днях представители Campari Group заявили, что полностью исключить кражу персональной и финансовой информации нельзя, после чего злоумышленники опубликовали своё заявление посредством рекламных механизмов Facebook:

«Это просто смешно, какая-то откровенная ложь. Мы с уверенностью можем заявить, что были украдены конфиденциальные данные. И мы говорим о громадных объёмах данных».


Далее преступники уточнили, что выкрали 2 Тб информации, а Campari Group они дают несколько дней на выплату выкупа. Если итальянский производитель вин не заплатит, злоумышленники опубликуют все украденные данные.

Как сообщил Брайан Кребс, рекламная кампания операторов шифровальщика охватила 7150 пользователей, сгенерировав в общей сложности 770 кликов.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru