


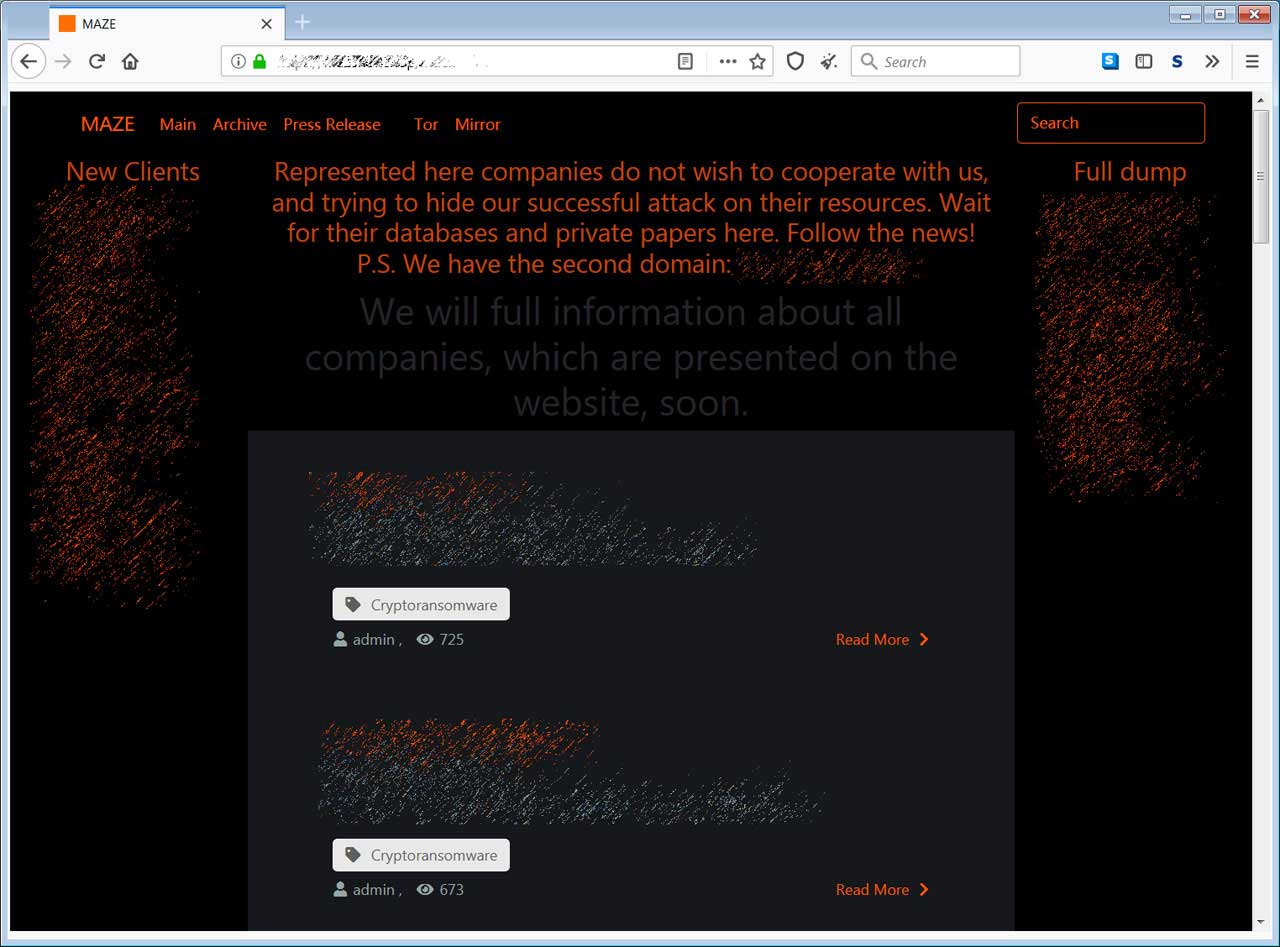

Операторы шифровальщика Maze приостанавливают свои кибератаки

Операторы шифровальщика Maze приостанавливают свои кибератаки

Операторы шифровальщика Maze приостанавливают свои кибератаки

Киберпреступная группировка, стоящая за распространением известного вымогателя Maze, решила свернуть свои операции. Отметим, что операторы именно этого шифровальщика стали одними из самых успешных на этом поприще.

Атаки Maze стартовали в мае 2019 года, уже к ноябрю злоумышленники ощутимо прибавили в масштабах своих кампаний.

Распространяющие Maze киберпреступники одними из первых начали применять тактику двойного вымогательства: они не только шифровали важные файлы, но перед этим похищали их. Такой подход позволял угрожать несговорчивой жертве публикацией конфиденциальных данных.

Группировка почти сразу запустила собственный веб-сайт «Maze News», на котором преступники публиковали украденные данные жертв, отказавшихся заплатить за восстановление файлов. Также на ресурсе публиковались так называемые пресс-релизы группы, предназначавшиеся для журналистов.


В этом году операторы Maze отметились атаками на крупные корпорации: Southwire, City of Pensacola, Canon, LG Electronics, Xerox. Теперь же злоумышленники решили приостановить операции, как это ранее сделали распространители GandCrab.

В настоящее время кибергруппировка призывает всех дождаться официального пресс-релиза о прекращении деятельности.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru