



Операторы шифровальщика Maze приостанавливают свои кибератаки

Операторы шифровальщика Maze приостанавливают свои кибератаки

Операторы шифровальщика Maze приостанавливают свои кибератаки

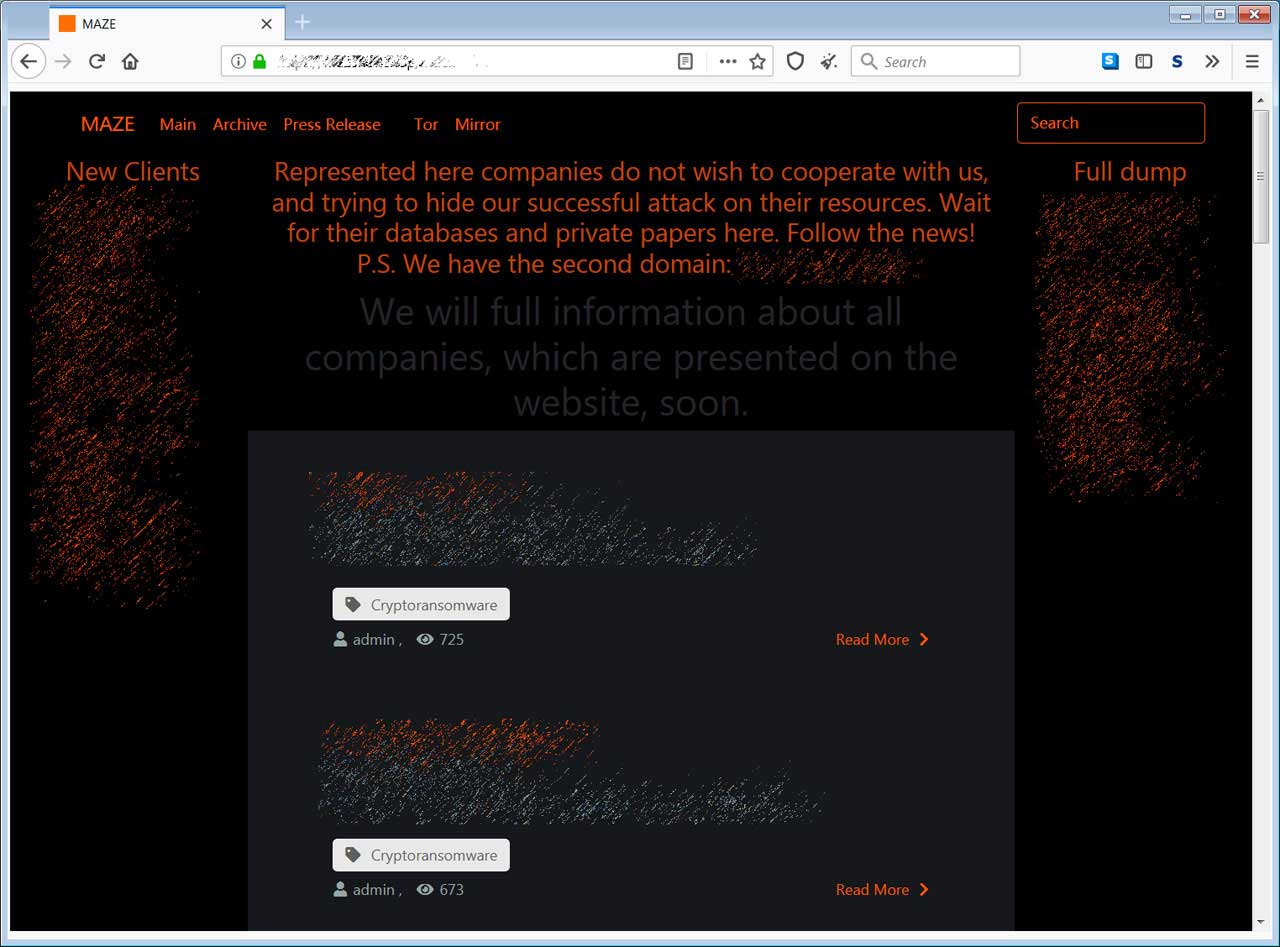
Киберпреступная группировка, стоящая за распространением известного вымогателя Maze, решила свернуть свои операции. Отметим, что операторы именно этого шифровальщика стали одними из самых успешных на этом поприще.

Атаки Maze стартовали в мае 2019 года, уже к ноябрю злоумышленники ощутимо прибавили в масштабах своих кампаний.

Распространяющие Maze киберпреступники одними из первых начали применять тактику двойного вымогательства: они не только шифровали важные файлы, но перед этим похищали их. Такой подход позволял угрожать несговорчивой жертве публикацией конфиденциальных данных.

Группировка почти сразу запустила собственный веб-сайт «Maze News», на котором преступники публиковали украденные данные жертв, отказавшихся заплатить за восстановление файлов. Также на ресурсе публиковались так называемые пресс-релизы группы, предназначавшиеся для журналистов.


В этом году операторы Maze отметились атаками на крупные корпорации: Southwire, City of Pensacola, Canon, LG Electronics, Xerox. Теперь же злоумышленники решили приостановить операции, как это ранее сделали распространители GandCrab.

В настоящее время кибергруппировка призывает всех дождаться официального пресс-релиза о прекращении деятельности.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru