



Вышел Google Chrome 86 с защитой паролей для Android и iOS

Вышел Google Chrome 86 с защитой паролей для Android и iOS

Вышел Google Chrome 86 с защитой паролей для Android и iOS

Google выпустил Chrome 86 для систем Windows, macOS, Linux, Android и iOS. Релиз отметился интересными нововведениями по части защиты учётных данных и уведомлений о компрометации для мобильных устройств.

Помимо прочего, новая версия самого популярного браузера начала постепенно отказываться от поддержки ссылок FTP. Полностью URL такого вида отправятся в корзину с выходом Chrome 88.

Для пользователей мобильных устройств на Android и iOS разработчики приготовили интересную функцию. Теперь браузер будет уведомлять, если сохранённые пароли были скомпрометированы.

Принцип работы этого нововведения прост: Chrome оправляет зашифрованную копию сохранённых имён пользователей и паролей Google, который сверяет их со списком утёкших учётных данных.

Поскольку они зашифрованы, сам интернет-гигант не может прочитать ваши логины и пароли. Если же какие-то данные утекли, Google сразу отправит пользователя на страницу для смены пароля (работает, если веб-сайт указал специальный URL, например — domain.com/change-password).

Также разработчики добавили в мобильную версию браузера функцию Safety Check, которая будет уведомлять об обновлении и отключённой службе Safe Browsing.

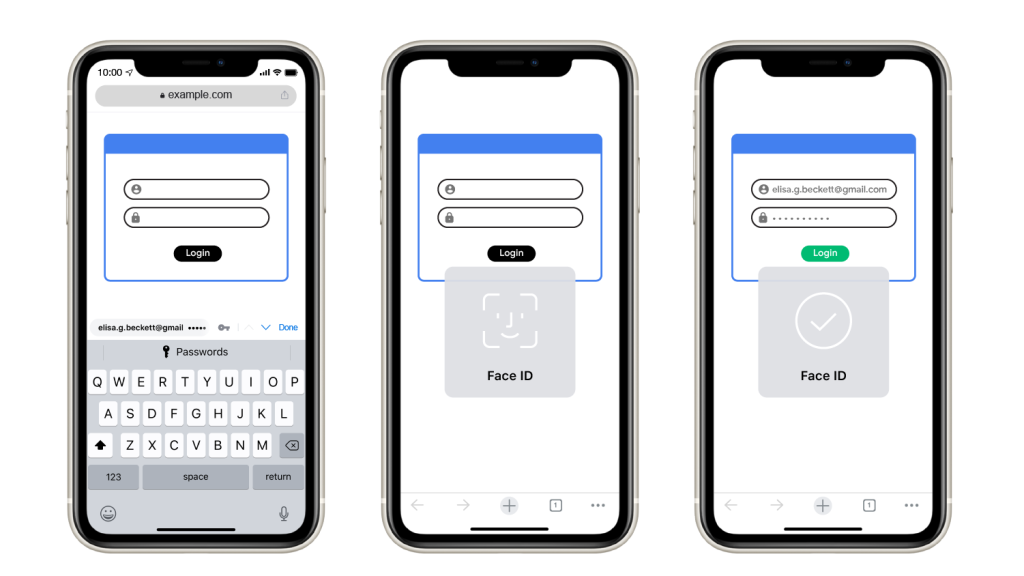
В будущих версиях для iOS Google обещает добавить поддержку биометрической аутентификации для автозаполнения паролей.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru