



Вышел Google Chrome 86 с защитой паролей для Android и iOS

Вышел Google Chrome 86 с защитой паролей для Android и iOS

Вышел Google Chrome 86 с защитой паролей для Android и iOS

Google выпустил Chrome 86 для систем Windows, macOS, Linux, Android и iOS. Релиз отметился интересными нововведениями по части защиты учётных данных и уведомлений о компрометации для мобильных устройств.

Помимо прочего, новая версия самого популярного браузера начала постепенно отказываться от поддержки ссылок FTP. Полностью URL такого вида отправятся в корзину с выходом Chrome 88.

Для пользователей мобильных устройств на Android и iOS разработчики приготовили интересную функцию. Теперь браузер будет уведомлять, если сохранённые пароли были скомпрометированы.

Принцип работы этого нововведения прост: Chrome оправляет зашифрованную копию сохранённых имён пользователей и паролей Google, который сверяет их со списком утёкших учётных данных.

Поскольку они зашифрованы, сам интернет-гигант не может прочитать ваши логины и пароли. Если же какие-то данные утекли, Google сразу отправит пользователя на страницу для смены пароля (работает, если веб-сайт указал специальный URL, например — domain.com/change-password).

Также разработчики добавили в мобильную версию браузера функцию Safety Check, которая будет уведомлять об обновлении и отключённой службе Safe Browsing.

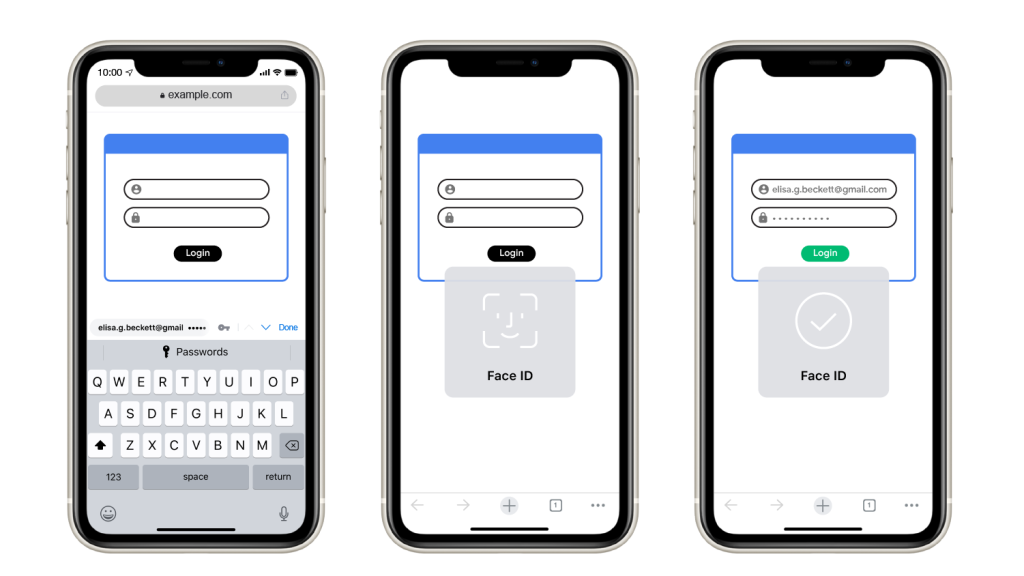
В будущих версиях для iOS Google обещает добавить поддержку биометрической аутентификации для автозаполнения паролей.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru