



Windows 10 предлагает установить обновления драйверов Intel из 1968 года

Windows 10 предлагает установить обновления драйверов Intel из 1968 года

Windows 10 предлагает установить обновления драйверов Intel из 1968 года

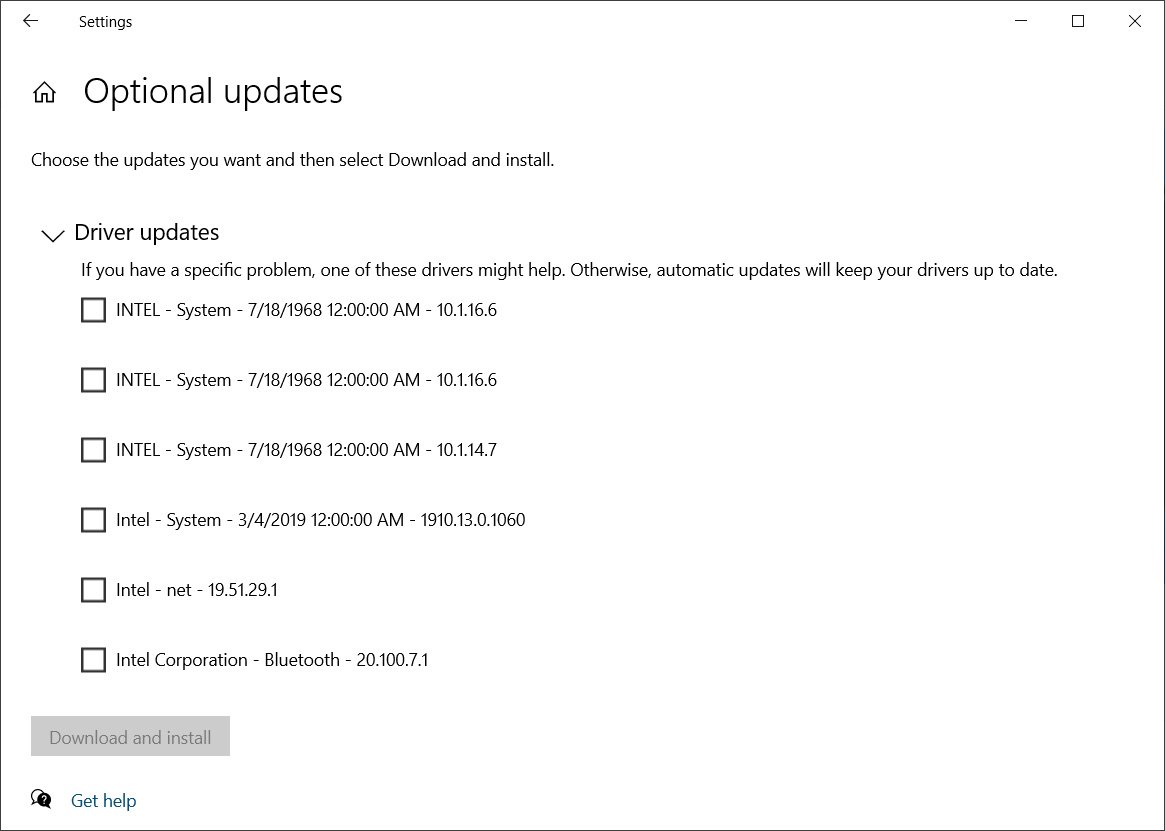
Microsoft предложила пользователям Windows 10 2004 странный набор обновлений драйверов Intel. Речь идёт об опциональных апдейтах, которые можно устанавливать по желанию.

Приведённая с обновлениями информация оказалась настолько странной, что отдельные пользователи даже не смогли понять, что из этого нужно инсталлировать.

Например, для одного устройства «Intel - System» нашлось целых четыре разных обновлений.


Что ещё больше запутало пользователей — три драйвера якобы были созданы в 1968 году (за 17 лет до выхода первой Windows 1.0). Microsoft как-то объясняла, что старые даты указаны специально, поскольку это позволяет Windows выбрать самый новый драйвер, если на устройстве присутствуют сразу несколько.

По словам Intel, дату 18.07.1968 выбрали специально для старых драйверов, её назначение — дать пользователям Windows 10 понять, что эти апдейты предназначены не для них. На самом деле, 18 июля 1968 — дата основания Intel.

Несмотря на все объяснения, ситуация всё равно выглядит странной.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru