



Дарквеб больше не спрячет преступников, предупреждают правоохранители

Дарквеб больше не спрячет преступников, предупреждают правоохранители

Дарквеб больше не спрячет преступников, предупреждают правоохранители

Правоохранительные органы девяти стран провели совместную операцию по задержанию 179 человек, вовлечённых в продажу и покупку нелегальных товаров и услуг на площадках дарквеба. Теневая сеть больше вас не спасёт, предупреждают полицейские.

В координированной кампании под названием «Operation Disruptor» принимали участие Минюст США, ФБР, Европол и правоохранители Германии, Голландии и Великобритании.

Защитникам правопорядка удалось идентифицировать пользователей нескольких крупных торговых площадок дарквеба: AlphaBay, Dream Nightmare, Empire, White House, DeepSea, Dark Market. В ходе операции в руки полиции угодили 179 человек.

Большинство вовлечённых в незаконную деятельность пользователей задержали в США — 121. Следом шла Германия — 42 арестов, потом Голландия (8 задержаний), Великобритания (4), Австрия (3) и один задержанный в Швеции.

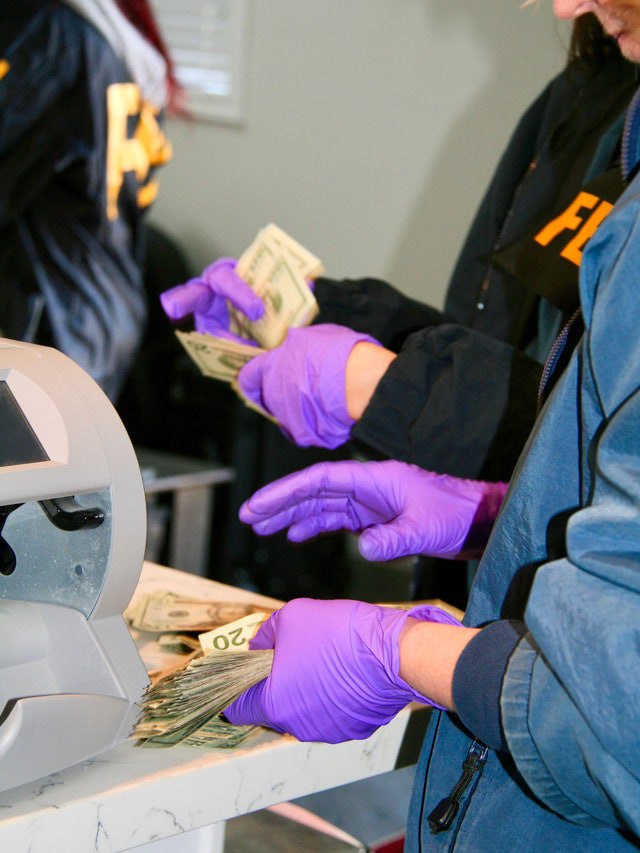
Все пойманные занимались продажей наркотиков, оружия и прочих нелегальных товаров. В ходе арестов правоохранители изъяли более $6,5 миллионов в наличных деньгах и криптовалюте.


«Золотой век торговых площадок в дарквебе подошёл к концу. Такие совместные операции, как «Operation Disruptor» наглядно демонстрируют серьёзные возможности правоохранительных органов», — подытожили полицейские.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru