



В тестовой версии Microsoft Edge появился встроенный генератор паролей

В тестовой версии Microsoft Edge появился встроенный генератор паролей

В тестовой версии Microsoft Edge появился встроенный генератор паролей

Сборка Microsoft Edge Canary, предназначенная для разработчиков и тестеров, отметилась новыми скрытыми функциями, о которых не сразу можно догадаться. Одно из нововведений — встроенный генератор сложных паролей.

Работает генератор так же, как похожие программы и плагины: при создании нового аккаунта на каком-либо сайте Microsoft Edge предложит сгенерировать устойчивый к взлому пароль.

Если вы часто заводите новые учётные записи, то вам придётся по вкусу новая функция, поскольку она исключит повторное использование одинаковых паролей. Дополнительное удобство заключается в отсутствии необходимости устанавливать сторонний менеджер паролей.

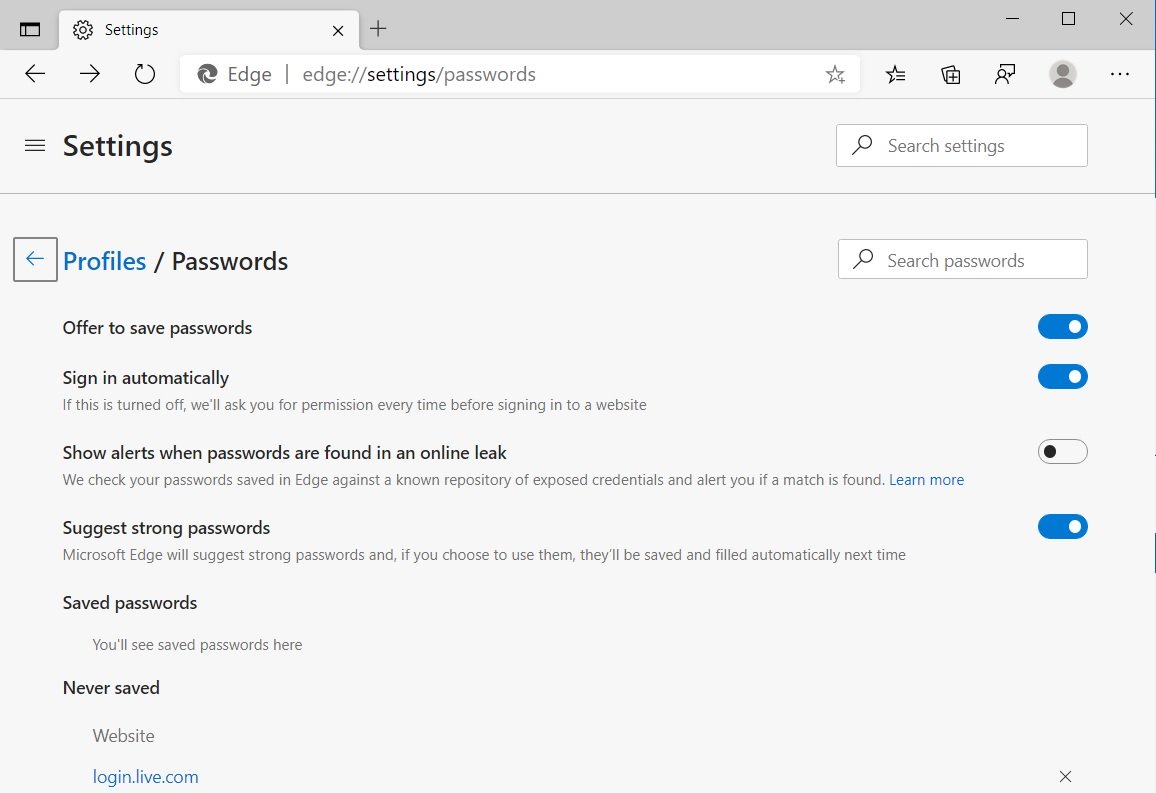
В тестовой сборке Microsoft Edge можно активировать специальную функцию — «Suggest strong passwords», которая как раз отвечает за быструю генерацию сложных паролей. Она находится в настройках браузера, в пункте «Профили».


После включения генератор Edge будет распознавать поля для ввода пароля на веб-сайтах. Однако есть одно условие — чтобы воспользоваться новыми возможностями, нужно зайти в свой аккаунт Microsoft и включить синхронизацию учётных данных.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru