



В тестовой версии Microsoft Edge появился встроенный генератор паролей

В тестовой версии Microsoft Edge появился встроенный генератор паролей

В тестовой версии Microsoft Edge появился встроенный генератор паролей

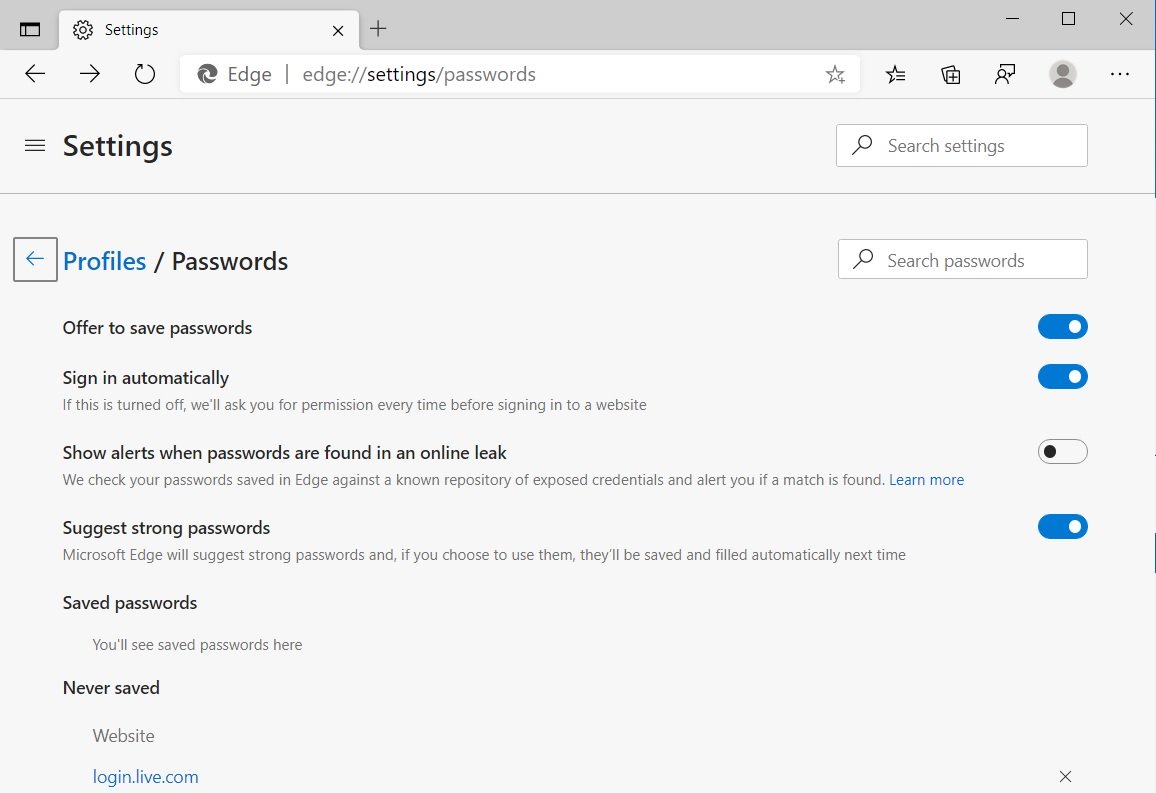
Сборка Microsoft Edge Canary, предназначенная для разработчиков и тестеров, отметилась новыми скрытыми функциями, о которых не сразу можно догадаться. Одно из нововведений — встроенный генератор сложных паролей.

Работает генератор так же, как похожие программы и плагины: при создании нового аккаунта на каком-либо сайте Microsoft Edge предложит сгенерировать устойчивый к взлому пароль.

Если вы часто заводите новые учётные записи, то вам придётся по вкусу новая функция, поскольку она исключит повторное использование одинаковых паролей. Дополнительное удобство заключается в отсутствии необходимости устанавливать сторонний менеджер паролей.

В тестовой сборке Microsoft Edge можно активировать специальную функцию — «Suggest strong passwords», которая как раз отвечает за быструю генерацию сложных паролей. Она находится в настройках браузера, в пункте «Профили».


После включения генератор Edge будет распознавать поля для ввода пароля на веб-сайтах. Однако есть одно условие — чтобы воспользоваться новыми возможностями, нужно зайти в свой аккаунт Microsoft и включить синхронизацию учётных данных.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru