



Разработчики Zoom наконец внедрили 2FA для всех аккаунтов

Разработчики Zoom наконец внедрили 2FA для всех аккаунтов

Разработчики Zoom наконец внедрили 2FA для всех аккаунтов

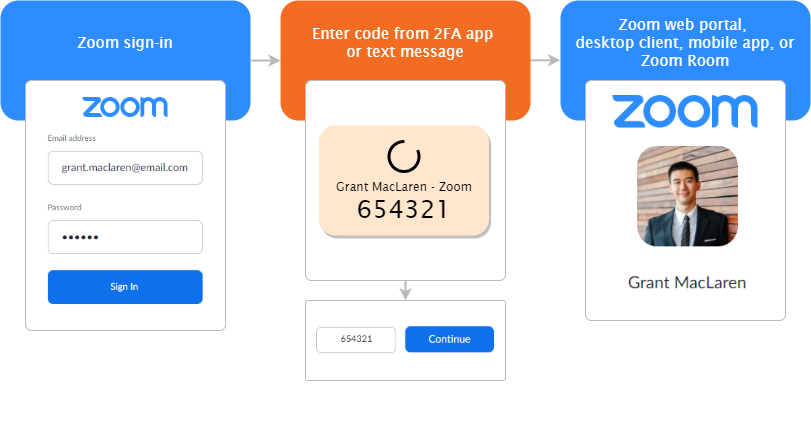
Разработчики Zoom, популярного сервиса для видеоконференций, выполнили одну из давних просьб общественности — внедрить двухфакторную аутентификацию. Теперь этот дополнительный слой защиты доступен каждому пользователю приложения.

В этом году Zoom получил немало критики за различные уязвимости и лазейки для злоумышленников и просто шутников. Именно поэтому шаг в сторону дополнительной безопасности должен реабилитировать разработчиков.

Поскольку всеобщий переход на удалёнку серьёзно поднял популярность Zoom, злоумышленники тоже переключились на поиск уязвимостей в этом приложении. Поэтому странно, конечно, что мы получаем 2FA спустя столько месяцев активного использования сервиса.

Тем более в апреле стало известно, что 500 тысяч аккаунтов пользователей Zoom продаются на онлайн-площадках дарквеба.

По словам разработчиков, приложение поддерживает протокол Time-Based One-Time Password (TOTP), однако менее защищённая, но более привычная аутентификация с помощью SMS-сообщения или звонка также присутствует.

Чтобы активировать 2FA для своей учётной записи, следует в дашборде Zoom пройти в раздел «Дополнительные опции защиты». Подробная инструкция по активации лежит здесь.


Со своей стороны рекомендуем всем включить двухфакторную аутентификацию, поскольку без неё аккаунт значительно легче увести. Тот факт, что все либо давно задействуют этот слой защиты, либо стараются двигаться в сторону 2FA, говорит о важности дополнительного фактора.

Например, Илон Маск недавно признался, что двухфакторная аутентификация появилась в приложении Tesla непростительно поздно.

Подпишитесь на новости

Поток ИИ-слопа вынудил arXiv ввести лимит на новые статьи

Научный конвейер притормозили: с 1 октября arXiv разрешает каждому пользователю отправлять только две новые статьи за календарный месяц. Лимит общий для всех категорий, а отклонённая работа тоже расходует попытку. Написать текст за пару минут теперь недостаточно, придётся выбирать, что отправлять.

В блоге arXiv команда объясняет решение перегрузкой. В сентябре 2026 года репозиторий получил около 40 тысяч статей — вдвое больше, чем двумя годами ранее. Число обращений к сотрудникам и модераторам за месяц приблизилось к 9 тысячам.

Одной из причин называют генеративный ИИ. Он помогает раздувать небольшой результат до полноценной статьи или нарезать одно исследование на несколько публикаций (ту самую тактику салями). Новых выводов немного, зато повторяющегося текста хоть отбавляй.


Использование нейросетей не запрещено: о существенном применении нужно сообщать модераторам, а ответственность остаётся на авторах. Лимит касается всех отправителей, независимо от того, кто набирал текст.


Мера временная, она должна дать модераторам-добровольцам передышку, пока площадка обновляет правила и инструменты. При этом arXiv не проводит полноценное научное рецензирование.

RSS: Новости на портале Anti-Malware.ru