


Эксперты изучили показатели трафика популярных киберпреступных форумов

Эксперты изучили показатели трафика популярных киберпреступных форумов

Эксперты изучили показатели трафика популярных киберпреступных форумов

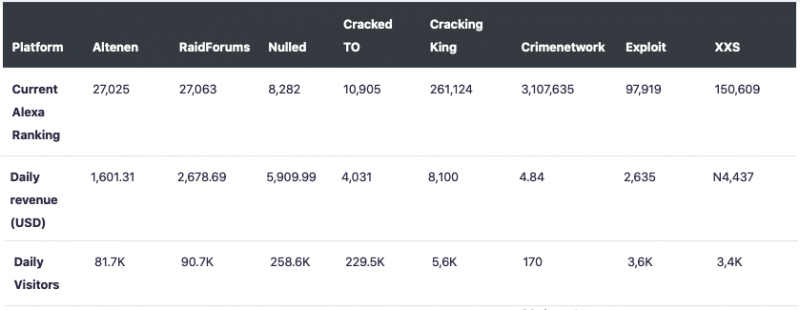
Исследователи из Digital Shadows изучили показатели трафика нескольких популярных киберпреступных форумов. В отчёте есть ряд интересных моментов. Под наблюдение попали англоязычные форумы Altenen, RaidForums, Nulled, Cracked TO и Cracking King, немецкий Crimenetwork и российские Exploit и XSS.

Показатели эксперты брали с площадок HypeStat и Alexa. Оценивались количество ежедневных уникальных посетителей, страны, из которых чаще всего заходят люди, и рейтинг.


Показатели форумов Altenen, Nulled, Exploit и XSS ощутимо подросли за последние 90 дней, однако команда Digital Shadows отметила, что администраторы могли использовать ботов для манипуляции количеством посетителей.

«Значительное увеличение показателей Altenen кажется слишком существенным, чтобы быть правдой. За тот же период приблизительно такой же скачок наблюдается и у RaidForums», — пишут в блоге исследователи.

Специалисты подчеркнули, что в статистике не учитываются посещения с доменов .onion. Это значит, что показатели Alexa нельзя признать точными, поскольку многие используют сеть Tor для посещения ресурсов подобной тематики.

Тем не менее анализ показал, что в среднем пользователи проводят на киберпреступных форумах от 6 до 22 минут. Но и тут команда Digital Shadows отметила, что эти данные могут быть неточными — скорее всего, посетители всё-таки задерживаются дольше.

По словам Кейси Кларка, исследователя угроз из Digital Shadows, ключевым моментом отчёта является возможность манипуляции показателями трафика через ботов или VPN. Кларк считает, что отдельные киберпреступные форумы могут использовать завышенные показатели в рекламных целях.

Сентябрьский патч Windows 11 начал ломать корпоративный Always On VPN

Сентябрьское обновление KB5124008 для Windows 11, похоже, принесло администраторам новый аттракцион: установи патч безопасности и останься без удалённого доступа. Пользователи сообщают, что после обновления перестаёт работать Always On VPN с аутентификацией по сертификатам.

Проблему обнаружили на компьютерах с Windows 11 версий 24H2 и 25H2, подключённых к серверам RRAS и NPS под управлением Windows Server 2019. VPN-профили в затронутой инфраструктуре развёртывались через Microsoft Intune.

Автор сообщения на Microsoft Learn утверждает, что сбой удалось стабильно воспроизвести на нескольких устройствах. До установки KB5124008 соединение работает, после обновления — перестаёт, а удаление патча и перезагрузка возвращают VPN к жизни.

Независимый консультант Microsoft Learn предположил, что обновление изменило сетевой стек или обработку сертификатов IPsec. Судя по наблюдениям, ошибка возникает на этапе согласования сертификата во время VPN-подключения, из-за чего сотрудники могут полностью потерять корпоративный удалённый доступ.

Официально Microsoft пока не признала регрессию известной проблемой KB5124008 и не выпустила исправление. Поэтому говорить о массовом сбое рано: сейчас информация основана на пользовательском отчёте и ответе независимого консультанта, а не на заявлении компании.

Администраторам предлагают временно приостановить распространение обновления через WSUS или Intune и открыть обращение в поддержку Microsoft, приложив журналы VPN-клиентов и NPS. Если удалить патч нельзя из-за требований безопасности, можно попробовать перевести затронутые профили на EAP-TLS, однако стабильность такого обходного пути не гарантируется.

RSS: Новости на портале Anti-Malware.ru