



Google устранил дыру в Gmail и G Suite только после публикации эксплойта

Google устранил дыру в Gmail и G Suite только после публикации эксплойта

Google устранил дыру в Gmail и G Suite только после публикации эксплойта

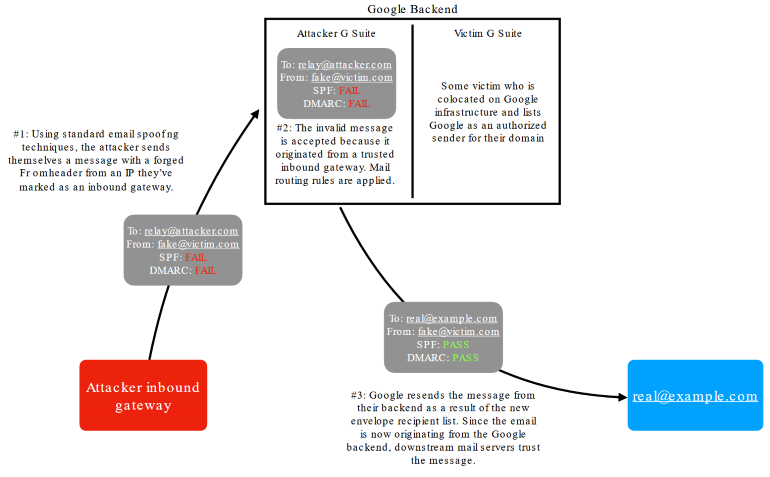
Google устранил серьёзную проблему безопасности в почтовых сервисах Gmail и G Suite. С помощью выявленного бага атакующий мог отправить поддельные электронные письма, замаскировав отправителя под любого пользователя Gmail или G Suite.

Уязвимость обнаружил исследователь Эллисон Хусейн, он же сообщил о проблеме Google ещё в апреле. По словам специалиста, баг также позволял обойти SPF (Sender Policy Framework) и DMARC, два наиболее надёжных стандарта безопасности.

Несмотря на то, что Хусейн заранее предупредил интернет-гиганта об уязвимости и у Google были 137 дней на выпуск патча, разработчики задержали обновления. Изначально планировалось пропатчить баг в сентябре.

Однако Хусейну такой план не понравился, поэтому он опубликовал в своём блоге технические подробности уязвимости, включая код рабочего эксплойта.

Спустя семь часов после публикации поста Хусейна представители Google вышли на исследователя и заверили, что они приняли меры для отражения всех подобных атак.

Что касается самой уязвимости, то она, по сути, представляет собой связку двух факторов. Во-первых, атакующий может поднять вредоносный почтовый сервер на бэкенде Gmail и G Suite. Во-вторых, баг позволяет злоумышленнику задать специальные правила маршрутов.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru