



Группа по найму: RedCurl искусно занимается корпоративным кибершпионажем

Группа по найму: RedCurl искусно занимается корпоративным кибершпионажем

Группа по найму: RedCurl искусно занимается корпоративным кибершпионажем

Специалисты компании Group-IB в подробностях рассказали об операциях кибергруппировки RedCurl, занимающейся корпоративным шпионажем. Злоумышленников интересует коммерческая тайна конкурентов заказчика, а также персональные данные сотрудников.

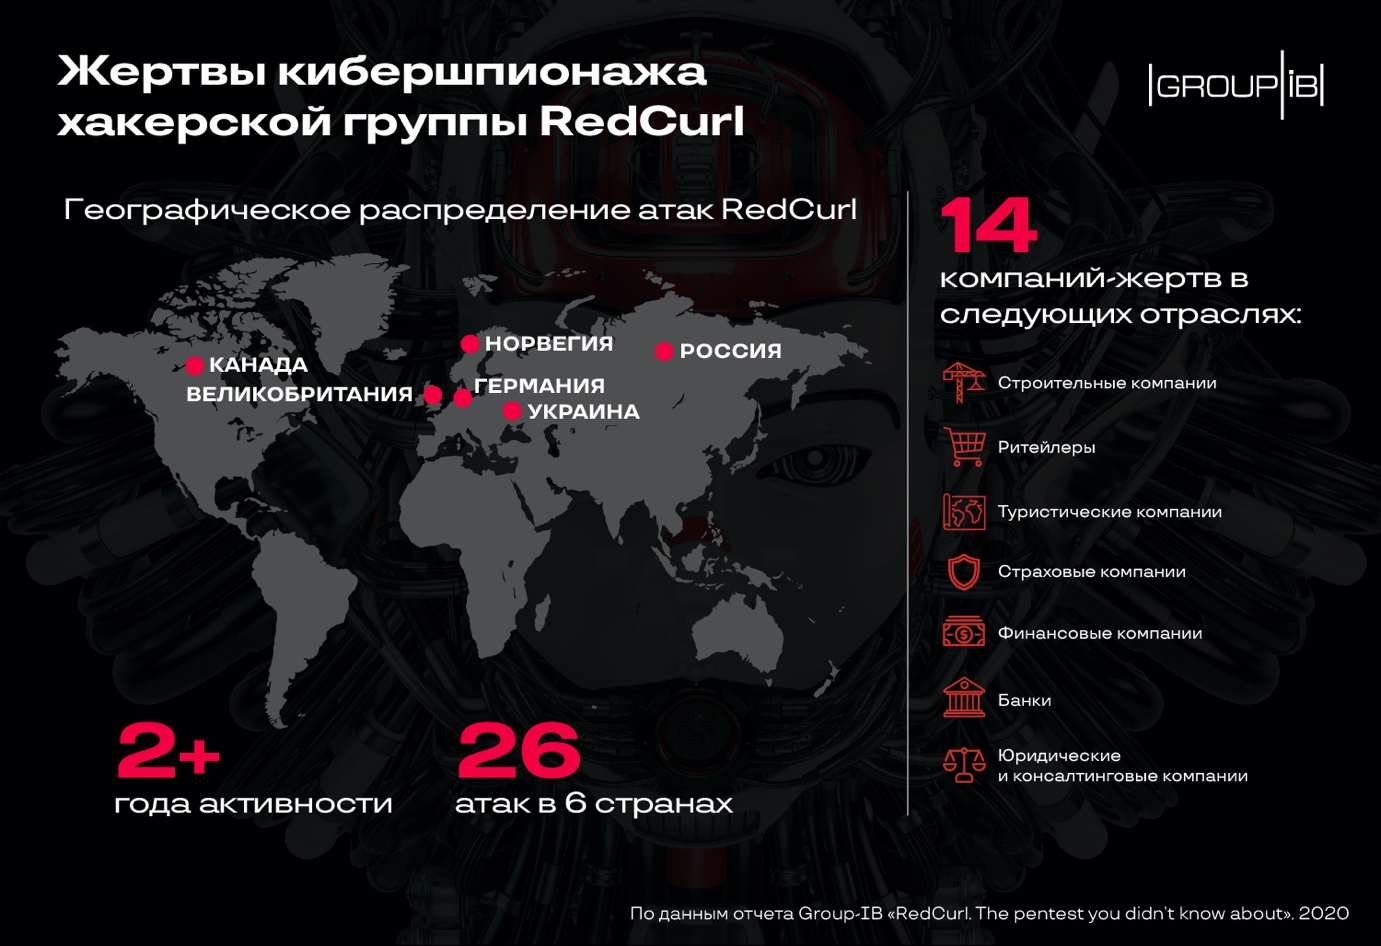
По данным Group-IB, группировка состоит из русскоговорящих киберпреступников. За три года деятельности жертвами RedCurl стали десятки организаций — от России до Северной Америки.

Подход группы отличается тщательным планированием атак и использованием набора уникальных инструментов.

Точкой отсчёта принято считать 2018 год — именно тогда, по мнению экспертов, RedCurl начала свои операции. За два года группировка провела 26 целевых атак, жертвами которых стали коммерческие организации.

Причём злоумышленников интересовала не только финансовая сфера, но и компании из области ритейла, страхования, консалтинга и туризма. Отследить какую-либо географическую последовательность атак специалистам не удалось, жертвы RedCurl располагались в России, Украине, Великобритании, Германии, Канаде и даже Норвегии.

Анализ операций группировки показал, что хакеры действовали максимально незаметно, стараясь минимизировать риск обнаружения в сети атакованной организации.

Преступники преследовали одну цель — конфиденциальные корпоративные документы. Их интересовали контракты, финансовая документация, личные дела сотрудников, судебные дела и тому подобное.

Специалисты Group-IB считают, что такая форма атак может свидетельствовать о заказном характере. Скажем, конкурент нанимает RedCurl для коммерческого шпионажа.

Операторам группы удалось даже взломать сотрудника одной из компаний, занимающегося непосредственно информационной безопасностью и защищающего клиентов от подобных атак.


Исследователи отметили профессионализм киберпреступников по части подготовки фишинговых писем. Как правило, такая рассылка выглядела очень убедительно: имелась подпись, логотип и поддельное доменное имя компании. Group-IB даже усмотрели схожесть подхода кибергруппы с социотехническими атаками специалистов по пентесту.

Для доставки вредоносной составляющей на компьютер жертвы RedCurl использует архивы, размещённые на легитимных облачных хранилищах. Ссылки на эти архивы доставляются в фишинговых письмах.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru