



Киберпреступники начали использовать в атаках тему вакцины от COVID-19

Киберпреступники начали использовать в атаках тему вакцины от COVID-19

Киберпреступники начали использовать в атаках тему вакцины от COVID-19

Киберпреступники используют в качестве приманки тему вакцины от коронавирусной инфекции COVID-19. В основном пользователей атакуют через электронную почту (82% от всех подобных атак за последний месяц). Как это обычно бывает, в письмах содержатся вредоносные ссылки, по которым на компьютер жертвы загружаются вредоносные файлы в форматах .exe, .xls или .doc.

О примерах таких вредоносных писем рассказали специалисты компании Check Point. В частности, сообщения рассылаются под темой «URGENT INFORMATION LETTER: COVID-19 NEW APPROVED VACCINES».

Из названия понятно, что злоумышленники хотели привлечь внимание информацией о новых вакцинах, одобренных медицинскими учреждениями. На самом же деле письмо содержало файл «Download_Covid 19 Новые одобренные вакцины.23.07.2020.exe», устанавливающий в систему софт для кражи паролей.

Ещё один пример, которым поделилась Check Point, содержит отсылку на разработку вакцины в Великобритании. Тема письма — «UK coronavirus vaccine effort is progressing badly appropriate, recruiting consequence and elder adults».

Преступники убеждают пользователя, что в Британии разработка вакцины идёт неважно. А это значит, что люди в возрасте находятся в опасности.

Такие письма содержат ссылку — surgicaltoll\[.]com/vy2g4b\.html, ведущую жертв на фишинговый сайт медицинской тематики — thelifestillgoeson[.]su.

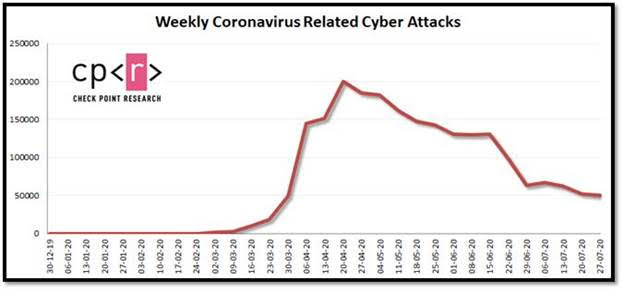
Также исследователи Check Point отметили, что в июле заметно снизилось число связанных с коронавирусом кибератак. В сравнении с июнем эта цифра уменьшилась на 50% (61 тыс. против 130 тыс.).

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru