



Компания Garmin получила дешифратор (заплатила вымогателям $10 млн)

Компания Garmin получила дешифратор (заплатила вымогателям $10 млн)

Компания Garmin получила дешифратор (заплатила вымогателям $10 млн)

Исследователи в области безопасности выяснили, что компания Garmin, недавно пострадавшая от атаки шифровальщика WastedLocker, получила ключ для расшифровки файлов. Есть мнение, что производитель «умных» часов и GPS-навигаторов заплатил за дешифратор.

Ранее сами сотрудники Garmin подтвердили расследующим инцидент специалистам, что операторы WastedLocker потребовали выкуп в размере $10 миллионов.

Судя по всему, компания решила заплатить вымогателям, хотя многие эксперты (например, такую позицию занимает Microsoft и даже ФБР) категорически не рекомендуют давать киберпреступникам деньги, поскольку это подстегнёт их и дальше атаковать организации.

«Чтобы получить ключ для расшифровки, Garmin, скорее всего, заплатила злоумышленникам выкуп. Точно неизвестно, сколько компания перевела вымогателям, но ранее ходила информация о $10 миллионах», — пишут исследователи из BleepingComputer.

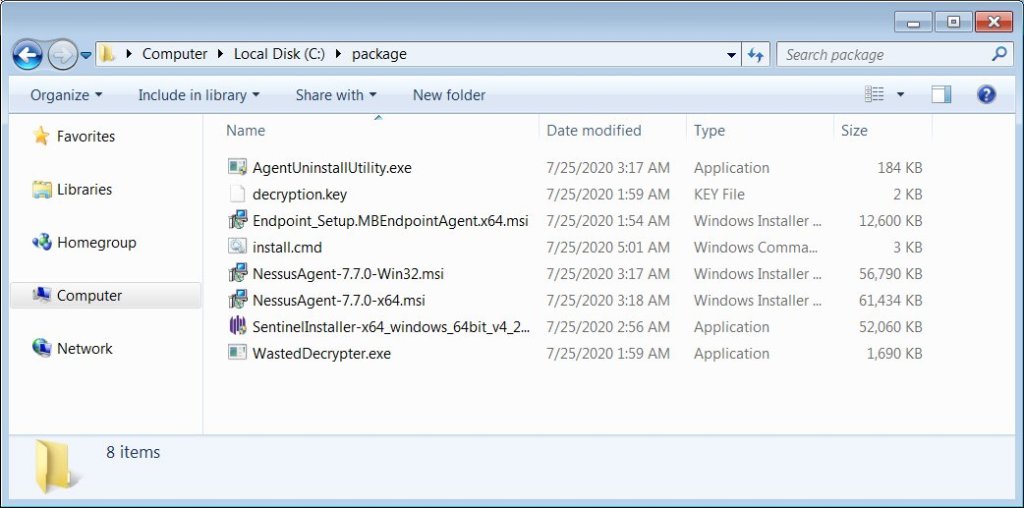
Операторы WastedLocker прислали архив, в котором находились установочные файлы некоторого защитного софта, ключ расшифровки, сам декриптор WastedLocker и скрипт для запуска всего этого добра.


Специалисты BleepingComputer провели тест, в ходе которого зашифровали виртуальную машину с помощью WastedLocker, а потом попытались расшифровать присланным декриптором. Результаты можно увидеть на ролике ниже:

Официальные представители Garmin пока не прокомментировали ситуацию с дешифратором и выкупом.

Напомним, что в конце июля операторы шифровальщика добились сбоя в работе кол-центров Garmin, из-за чего компания не могла отвечать на звонки, электронные письма и текстовые сообщения в чатах.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru