



Shiny Hunters бесплатно слила 386 млн утёкших записей из 18 компаний

Shiny Hunters бесплатно слила 386 млн утёкших записей из 18 компаний

Shiny Hunters бесплатно слила 386 млн утёкших записей из 18 компаний

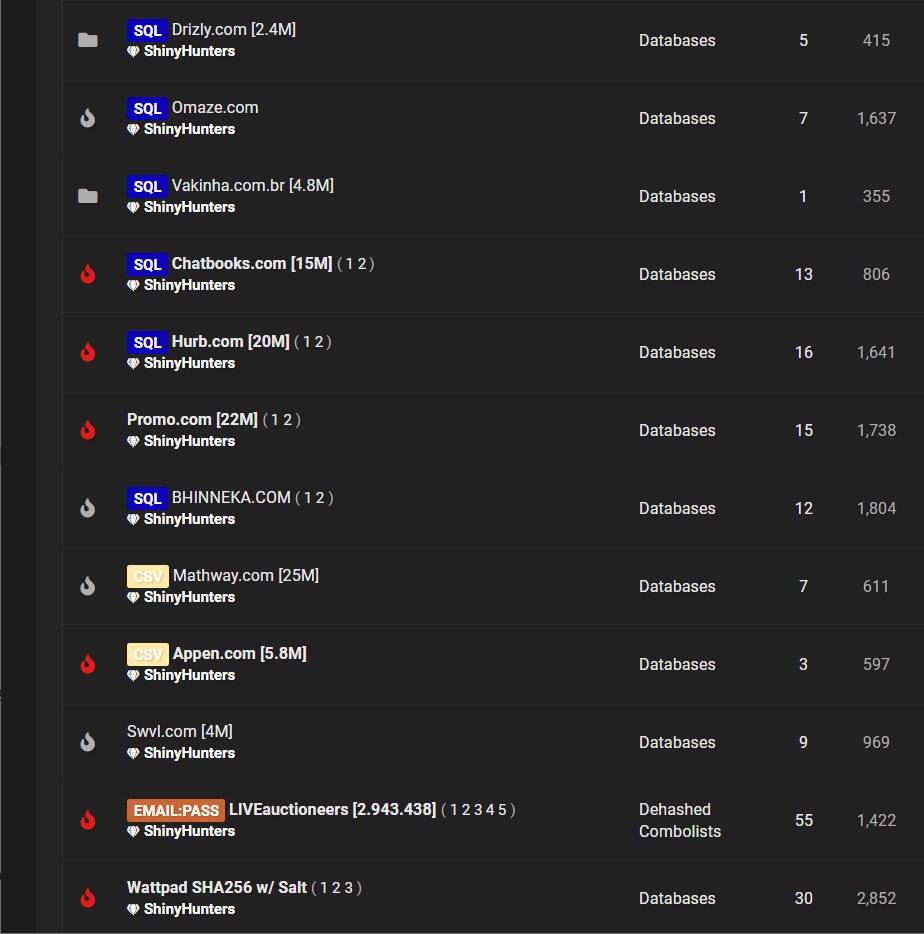
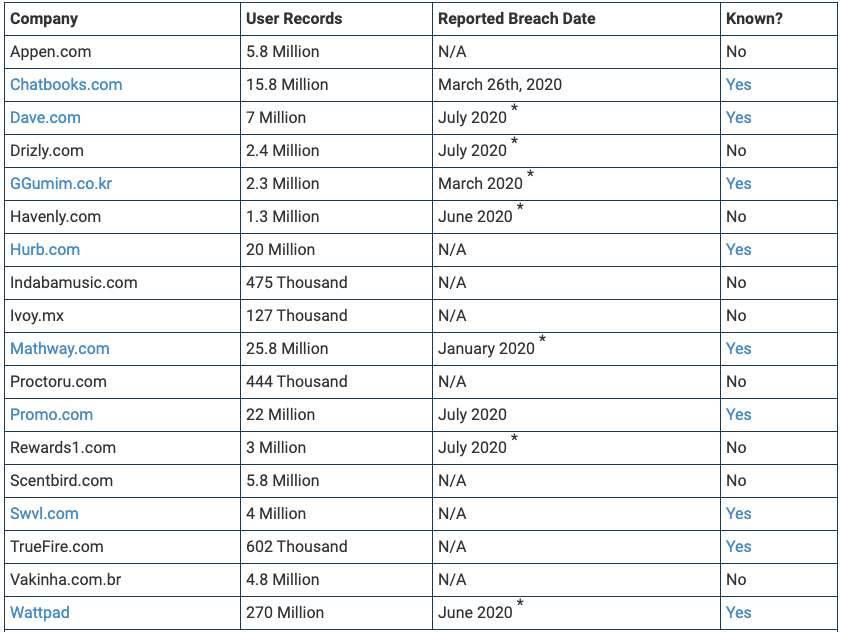
Группировка Shiny Hunters опять привлекла к себе внимание крупной утечкой. Киберпреступники буквально наводнили хакерский форум скомпрометированными данными. По словам злоумышленников, им удалось выкрасть информацию у 18 компаний, что в общей сумме составило 386 миллионов записей пользовательских данных.

С 21 июля Shiny Hunters предлагают скачать базы данных абсолютно бесплатно. Соответствующее объявление появилось на страницах известного хакерского форума, который давно используется в качестве площадки для продажи и обмена украденными данными.


Сама группа Shiny Hunters тоже известна специалистам в области кибербезопасности, поскольку её операторы стоят за громкими киберинцидентами, среди которых можно отметить взлом принадлежащего Microsoft репозитория GitHub.

Как правило, сначала киберпреступники просят за скомпрометированные данные деньги (в случае Shiny Hunters — от $500 до $100 000). Как только база перестаёт приносить прибыль, злоумышленники публикуют её на хакерских форумах, чтобы укрепить свою репутацию в соответствующей среде.

На этот раз половина опубликованной 21 июля БД до этого уже фигурировала в утечках информации. Однако специалисты нашли и новые имена. Например, «новичками» в базе оказались следующие пострадавшие компании: Havenly, Indaba Music, Ivoy, Proctoru, Rewards1, Scentbird и Vakinha.


Эксперты опасаются, что такие огромные объёмы данных будут массово использоваться киберпреступной средой. Сама же группировка Shiny Hunters считает, что оказала всем услугу.

В мае эта же группировка продавала в дарквебе 73 млн записей, украденных у 10 компаний.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru