



Shiny Hunters бесплатно слила 386 млн утёкших записей из 18 компаний

Shiny Hunters бесплатно слила 386 млн утёкших записей из 18 компаний

Shiny Hunters бесплатно слила 386 млн утёкших записей из 18 компаний

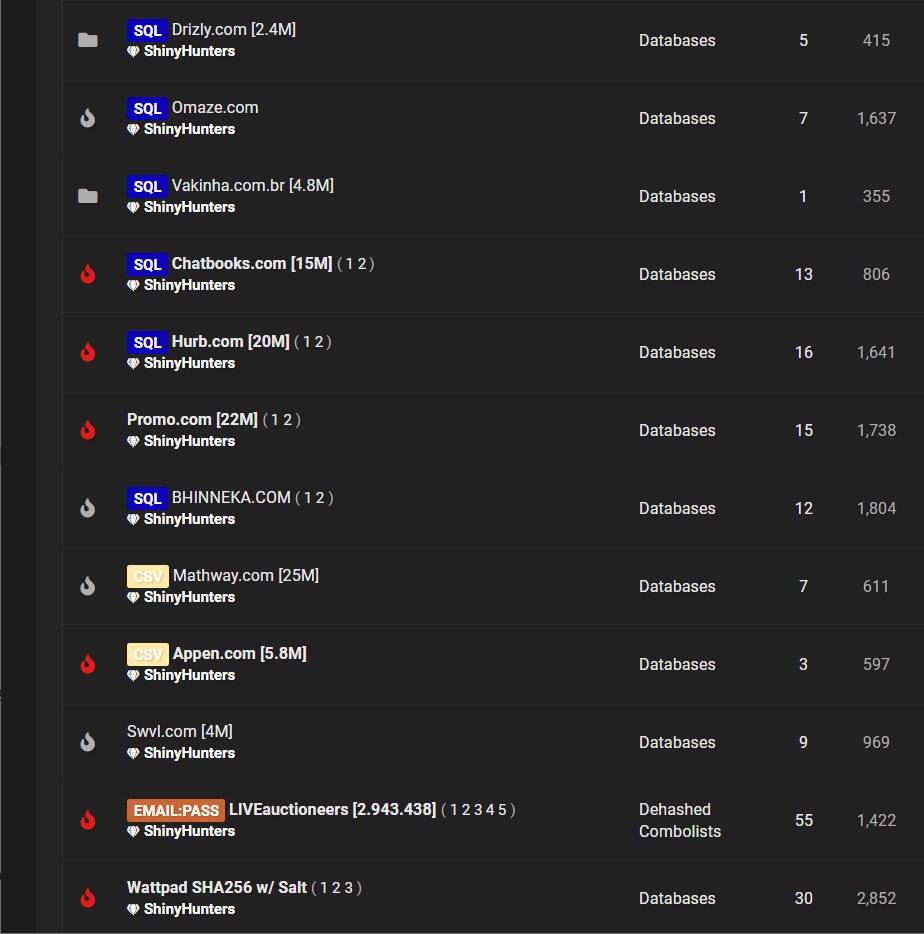
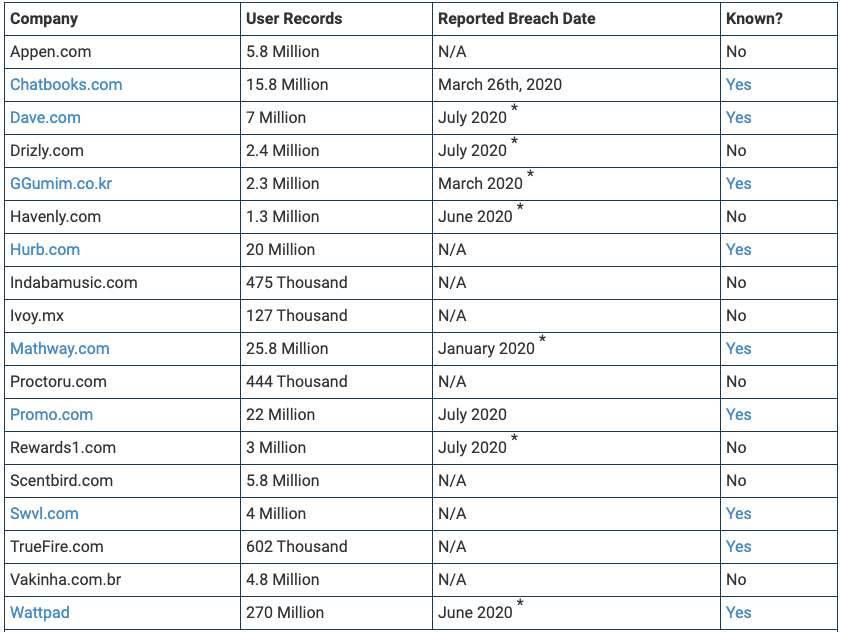
Группировка Shiny Hunters опять привлекла к себе внимание крупной утечкой. Киберпреступники буквально наводнили хакерский форум скомпрометированными данными. По словам злоумышленников, им удалось выкрасть информацию у 18 компаний, что в общей сумме составило 386 миллионов записей пользовательских данных.

С 21 июля Shiny Hunters предлагают скачать базы данных абсолютно бесплатно. Соответствующее объявление появилось на страницах известного хакерского форума, который давно используется в качестве площадки для продажи и обмена украденными данными.


Сама группа Shiny Hunters тоже известна специалистам в области кибербезопасности, поскольку её операторы стоят за громкими киберинцидентами, среди которых можно отметить взлом принадлежащего Microsoft репозитория GitHub.

Как правило, сначала киберпреступники просят за скомпрометированные данные деньги (в случае Shiny Hunters — от $500 до $100 000). Как только база перестаёт приносить прибыль, злоумышленники публикуют её на хакерских форумах, чтобы укрепить свою репутацию в соответствующей среде.

На этот раз половина опубликованной 21 июля БД до этого уже фигурировала в утечках информации. Однако специалисты нашли и новые имена. Например, «новичками» в базе оказались следующие пострадавшие компании: Havenly, Indaba Music, Ivoy, Proctoru, Rewards1, Scentbird и Vakinha.


Эксперты опасаются, что такие огромные объёмы данных будут массово использоваться киберпреступной средой. Сама же группировка Shiny Hunters считает, что оказала всем услугу.

В мае эта же группировка продавала в дарквебе 73 млн записей, украденных у 10 компаний.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru