



Группировка Lazarus разработала шифровальщик для атак на организации

Группировка Lazarus разработала шифровальщик для атак на организации

Группировка Lazarus разработала шифровальщик для атак на организации

Киберпреступная группировка Lazarus, спонсируемая властями Северной Кореи, разработала программу-вымогатель VHD. По словам «Лаборатории Касперского», операторы активно используют новый инструмент в атаках на организации.

Образцы VHD попадались исследователям в период с марта по май 2020 года, когда проходили расследования киберинцидентов. Шифровальщика запускали в сеть с помощью брутфорса SMB и вредоносного фреймворка MATA.

«По функциональным возможностям VHD мало чем отличается от других семейств вымогателей. Он пробирается через все подключённые к компьютеру жертвы устройства, шифрует файлы и удаляет все директории System Volume Information», — пишут специалисты «Лаборатории Касперского».

«Однако вредонос также успешно борется с процессами, которые в теории должны защищать важные файлы от модификации».

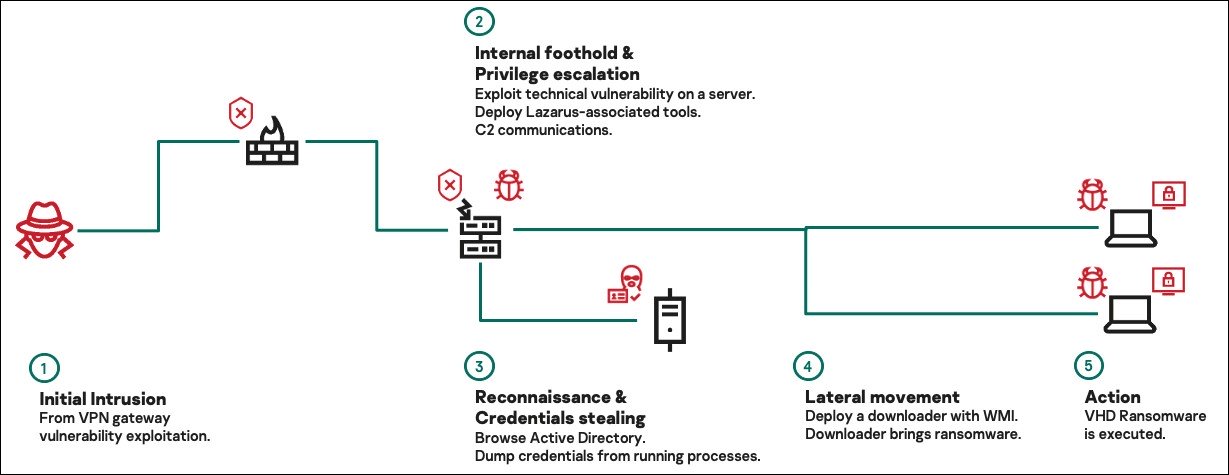
Проанализировав два инцидента, эксперты «Лаборатории Касперского» смогли отследить всю цепочку заражения шифровальщика VHD: первым делом злоумышленники получали доступ к сети жертвы за счёт эксплуатации уязвимостей в VPN-шлюзах, после шло повышение прав и установка бэкдора.


«Лаборатория Касперского» смогла связать атаки VHD с группой Lazarus, основываясь на используемых в операциях инструментах.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru