



Группировка Lazarus разработала шифровальщик для атак на организации

Группировка Lazarus разработала шифровальщик для атак на организации

Группировка Lazarus разработала шифровальщик для атак на организации

Киберпреступная группировка Lazarus, спонсируемая властями Северной Кореи, разработала программу-вымогатель VHD. По словам «Лаборатории Касперского», операторы активно используют новый инструмент в атаках на организации.

Образцы VHD попадались исследователям в период с марта по май 2020 года, когда проходили расследования киберинцидентов. Шифровальщика запускали в сеть с помощью брутфорса SMB и вредоносного фреймворка MATA.

«По функциональным возможностям VHD мало чем отличается от других семейств вымогателей. Он пробирается через все подключённые к компьютеру жертвы устройства, шифрует файлы и удаляет все директории System Volume Information», — пишут специалисты «Лаборатории Касперского».

«Однако вредонос также успешно борется с процессами, которые в теории должны защищать важные файлы от модификации».

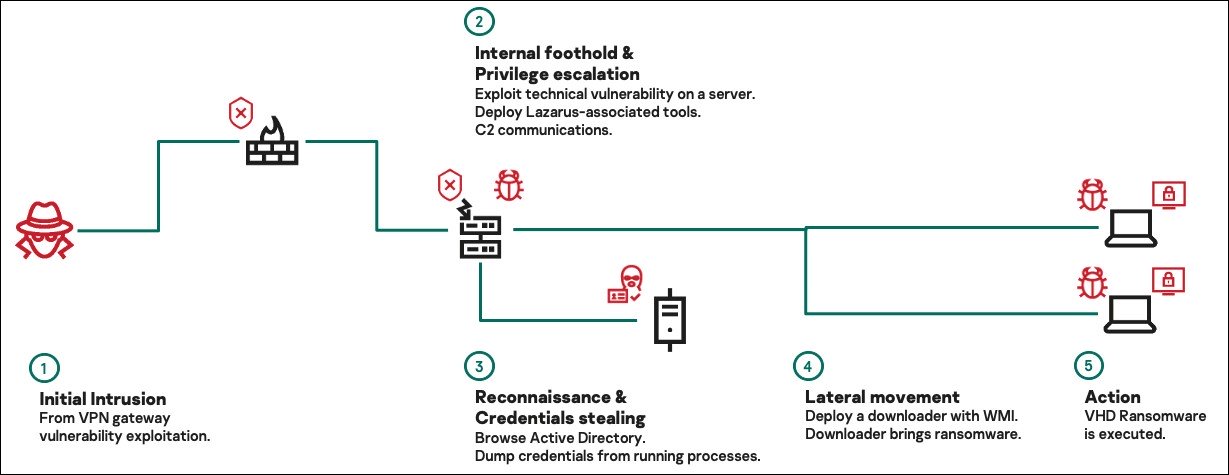
Проанализировав два инцидента, эксперты «Лаборатории Касперского» смогли отследить всю цепочку заражения шифровальщика VHD: первым делом злоумышленники получали доступ к сети жертвы за счёт эксплуатации уязвимостей в VPN-шлюзах, после шло повышение прав и установка бэкдора.


«Лаборатория Касперского» смогла связать атаки VHD с группой Lazarus, основываясь на используемых в операциях инструментах.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru