



Microsoft устранила баг отказа LSASS и внезапной перезагрузки Windows 10

Microsoft устранила баг отказа LSASS и внезапной перезагрузки Windows 10

Microsoft устранила баг отказа LSASS и внезапной перезагрузки Windows 10

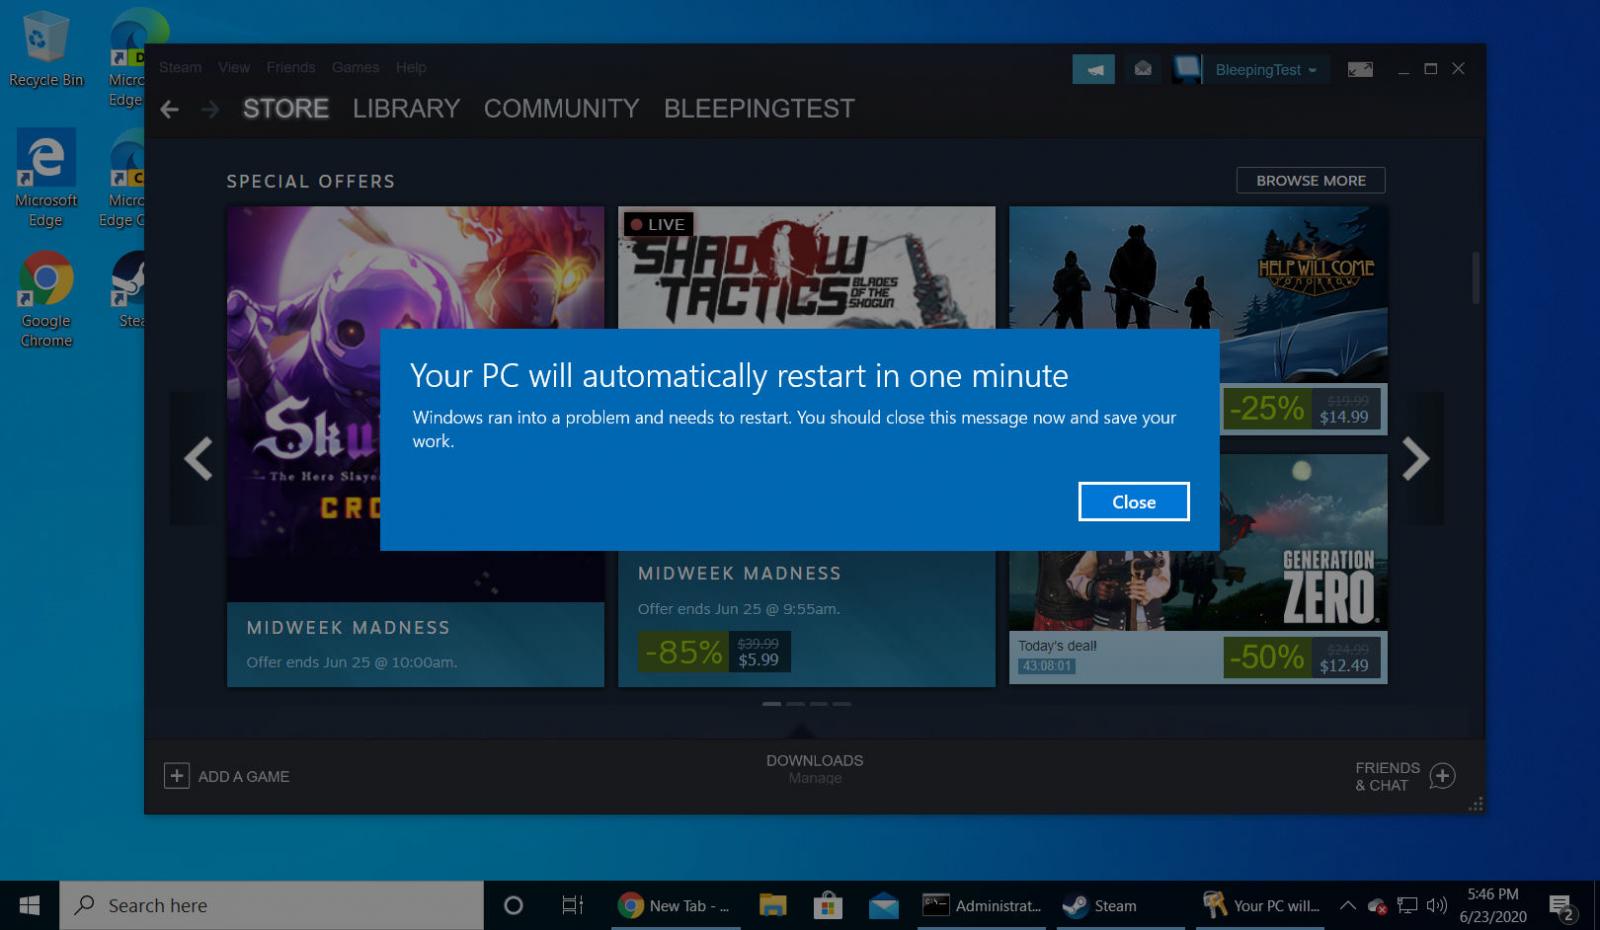
Microsoft наконец устранила проблему с отказом LSASS, критического компонента операционной системы Windows. Этот баг приводил к вынужденной перезагрузке ОС, поскольку системный файл lsass.exe не мог нормально работать после обновления отдельных версий Windows 10.

LSASS (служба проверки подлинности локальной системы безопасности) отвечает в Windows за верификацию пользователей компьютера или сервера, за обработку изменений пароля, а также создаёт токены доступа. Все действия LSASS записывает в специальный лог.

Если процесс этой службы перестаёт отвечать, пользователь сразу же теряет доступ к зарегистрированным на компьютере учётным записям Windows. При этом ОС выдаст соответствующую ошибку, а устройство должно будет перезагрузиться в течение минуты.

Именно с такой проблемой столкнулись в июне пользователи Windows 10. С выходом обновления под идентификатором KB4565503 Microsoft устранила сбои в работе LSASS. Помимо этого, патч повышает производительность WIndows 10 версии 2004.


Известно, что баг LSASS коснулся многих версий (как клиентских, так и серверных):

  • Клиентские: Windows 10 2004; Windows 10 1909; Windows 10 1903; Windows 10 1809; Windows 10 Enterprise LTSC 2019.
  • Серверные: Windows Server 2004; Windows Server 1909; Windows Server 1903; Windows Server 1809; Windows Server 2019.
Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru