



Google Chrome 84: защита от вредоносных уведомлений и загрузок по HTTP

Google Chrome 84: защита от вредоносных уведомлений и загрузок по HTTP

Google Chrome 84: защита от вредоносных уведомлений и загрузок по HTTP

Разработчики Google выпустили очередную версию браузера — Chrome 84. Основное внимание в новом релизе уделили вопросу безопасности пользователей, а также внедрили несколько новых API для сторонних девелоперов.

Что касается новых функций — к сожалению, их не так много в Chrome 84. Тем не менее Google улучшила защиту от навязчивых мошеннических уведомлений, от скачивания смешанного контента и избавила пользователей от небезопасных TLS-протоколов.

Например, корпорация наконец отказалась от TLS 1.0 и 1.1. Напомним, что ещё в 2018 году Microsoft, Google, Apple и Mozilla договорились прекратить поддержку этих небезопасных версий протокола в своих продуктах.

Изначально Google планировала убрать TLS 1.0 и 1.1 с выходом Chrome 81. Однако всем известная пандемия COVID-19 поменяла планы интернет-гиганта, поскольку на тот момент важно было обеспечить пользователям бесперебойный доступ к сайтам организаций сферы здравоохранения.

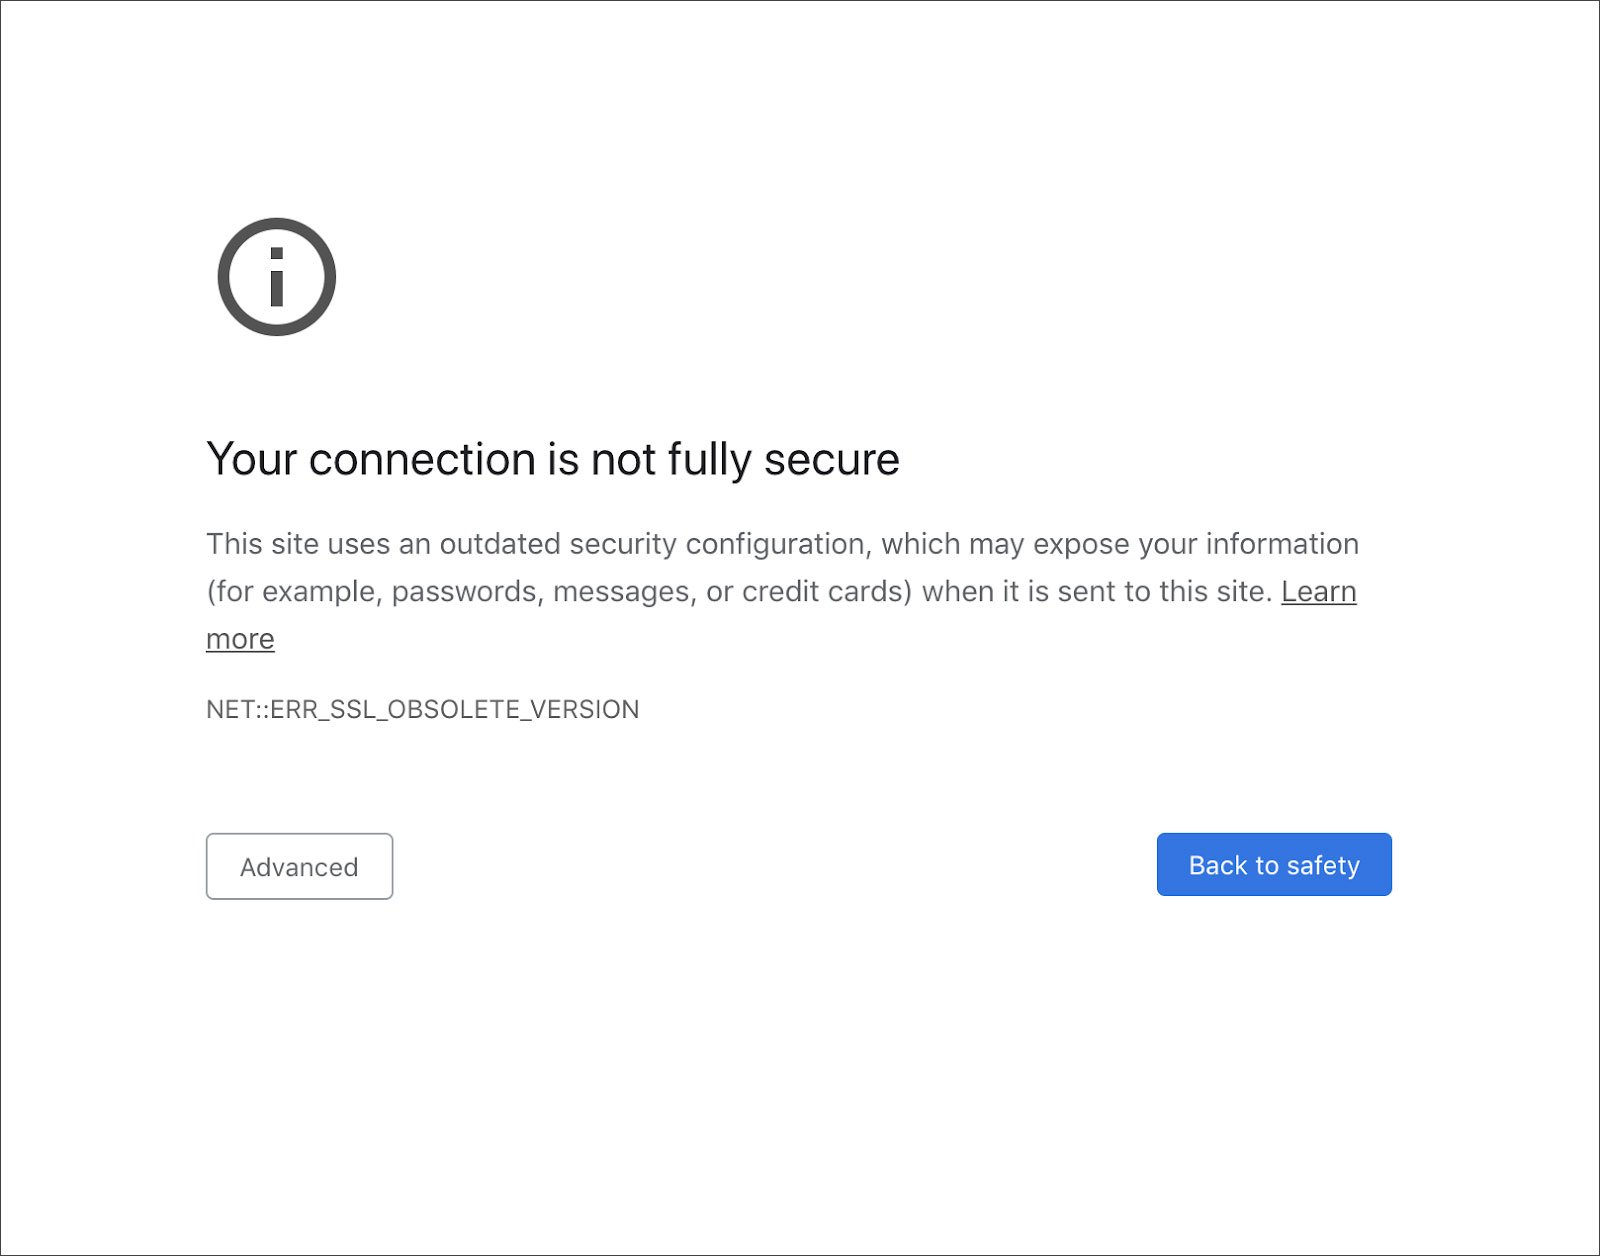
Но время TLS 1.0 и 1.1 подошло к концу с выходом Chrome 84. Теперь при попытке зайти на сайт, использующий эти версии протокола, пользователь увидит предупреждение: «Ваше соединение недостаточно защищено».


Корпоративные клиенты могут включить поддержку TLS 1.0 и 1.1 вручную, однако такая возможность просуществует до января 2021 года.

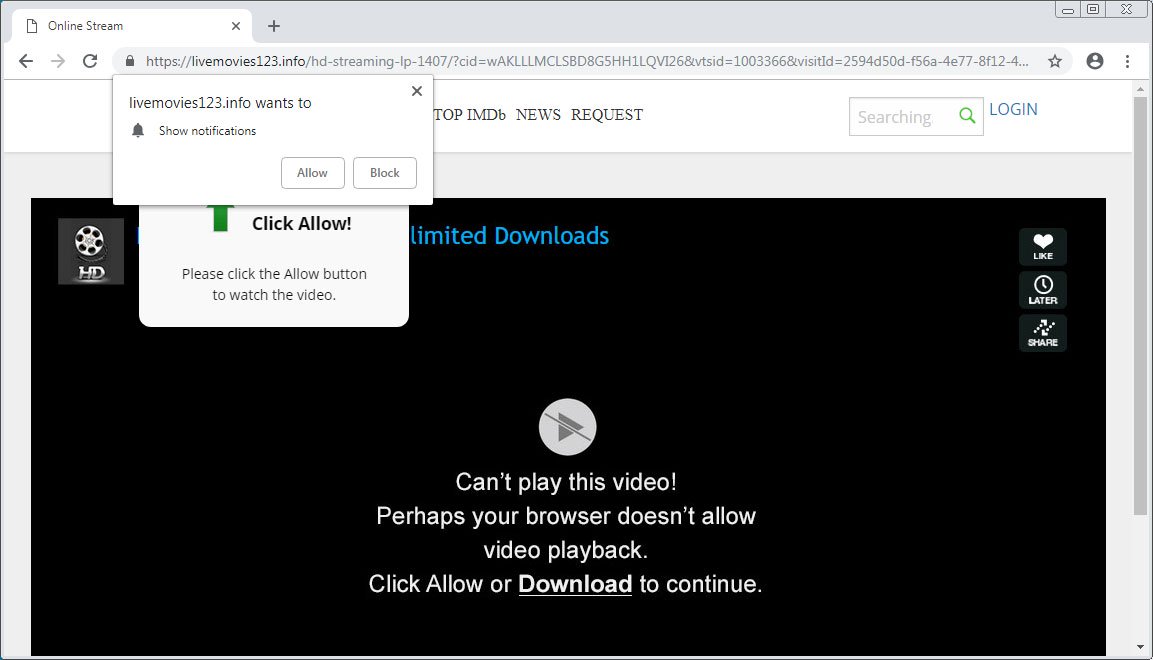
Помимо этого, корпорация Google существенно осложнила жизнь мошенникам, использующим механизм уведомлений в браузере. Некоторые сомнительные сайты используют различные уловки, чтобы заставить пользователя подписаться на такие уведомления.

В 2019 году число этого спама выросло на 69%. Как правило, юзера бомбят рекламой сайтов для взрослых, фейковыми конкурсами и нежелательными расширениями для браузера.


Chrome 84 будет выводить соответствующее предупреждение, если зафиксирует эксплуатацию уведомлений со стороны сайта.

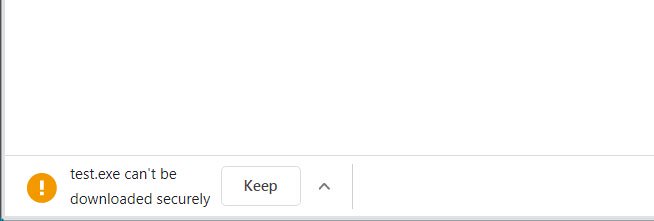
Также разработчики поработали над блокировкой загрузки смешанного контента. Речь идёт о файлах, которые передаются на компьютер пользователя по небезопасному протоколу HTTP, хотя сам сайт работает по HTTPS.


Обновить версию интернет-обозревателя можно для систем Windows, macOS и Linux, для этого достаточно в настройках Chrome пройти в раздел «Помощь» и нажать на пункт «О Google Chrome».

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru