



Новый образец TrickBot прокололся — предупреждает жертв о заражении

Новый образец TrickBot прокололся — предупреждает жертв о заражении

Новый образец TrickBot прокололся — предупреждает жертв о заражении

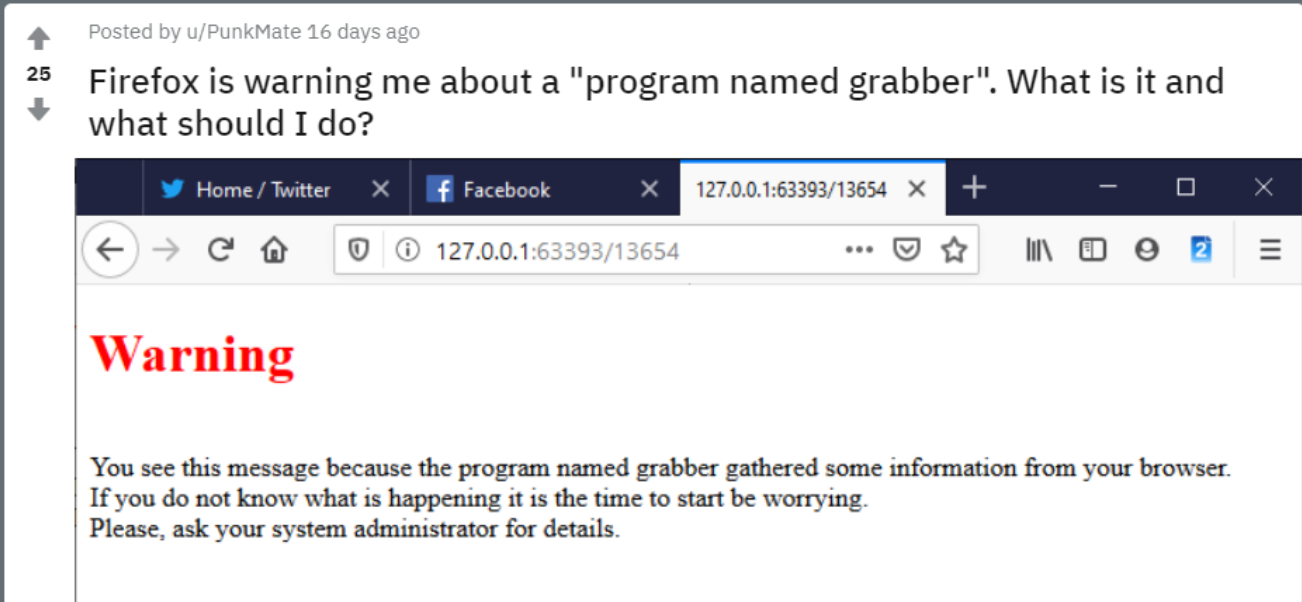
Новый модуль, который операторы TrickBot внедрили в своё детище, содержит странный баг — уведомляет жертв о заражении их компьютера. Изначально же этот модуль предназначался для кражи пользовательских данных.

Первыми на новый образец вредоносной программы наткнулись исследователи из команды MalwareHunterTeam. В семпле нашли новый модуль «module 0.6.8», активирующий библиотеку «grabber.dll».

Задача новой составляющей трояна — записывать действия пользователей в браузере, чтобы выкрасть пароли, хранящиеся в Google Chrome, Internet Explorer, Mozilla Firefox и Microsoft Edge.

Помимо этого, вредоносная библиотека перехватывает файлы cookies, но эти функциональные возможности и раньше можно было наблюдать у TrickBot.

Так или иначе, новый модуль, внедрённый в печально известный троян, имеет один неприятный для злоумышленников побочный эффект — он сразу же уведомляет жертв о заражении их системы.

Конечно, такой подход тотчас раскрывает все карты атакующих, которые, напомним, с помощью TrickBot стараются обеспечить незаметную передачу всей украденной информации в течение максимально длинного периода времени.

Виталий Кремец, проанализировавший новый семпл, обратил внимание на то, что это может быть тестовый модуль, не до конца проработанный киберпреступниками.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru