



Эксперты смогли извлечь личные данные из скриншотов с видеоконференций

Эксперты смогли извлечь личные данные из скриншотов с видеоконференций

Эксперты смогли извлечь личные данные из скриншотов с видеоконференций

Предупреждение всем пользователям сервисов для видеоконференций: не стоит публиковать скриншоты сессий Zoom и других схожих программ. Как сообщили специалисты Университета имени Давида Бен-Гуриона, из таких скриншотов можно извлечь личную информацию.

Сейчас в Сети повсеместно можно встретить снимки экрана, на которых запечатлены различные видеоконференции. Компании привыкли так отчитываться перед публикой. Zoom, Microsoft Teams и Google Meet — в соцсетях находятся скриншоты всех популярных сервисов. Но так ли это опасно, как утверждают эксперты?


Распространяющаяся по миру инфекция COVID-19 многих загнала по домам и заставила общаться с коллегами через Zoom и его аналоги. В апреле, например, около 500 млн человек использовали эти сервисы.

Информация о проблемах конфиденциальности Zoom и раньше тревожила пользователей, теперь же специалисты решили выяснить, какие данные можно извлечь из скриншотов, лежащих в свободном доступе.

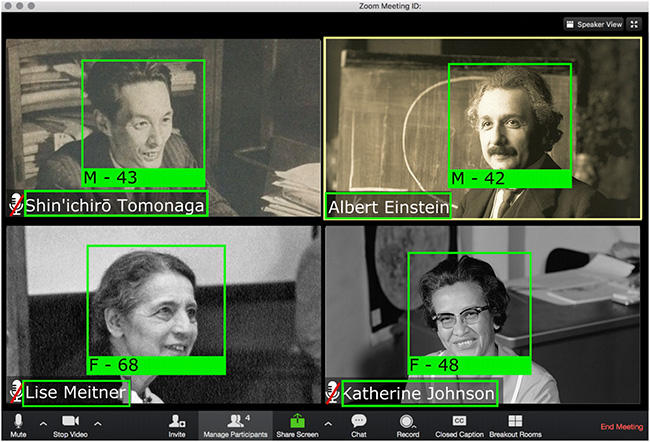
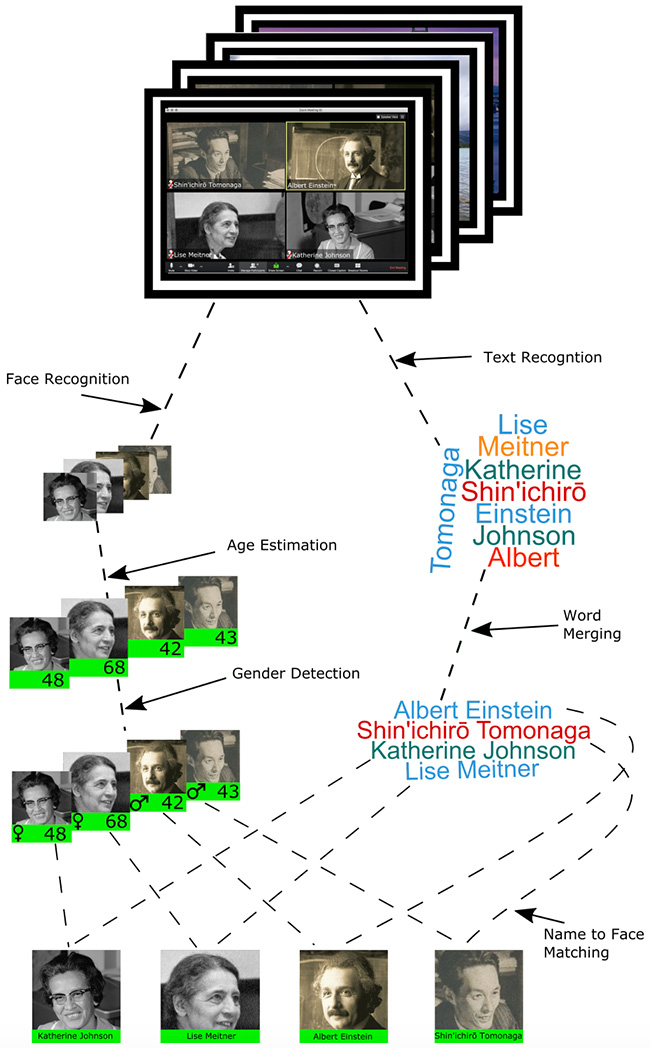
«Наше исследование (PDF) показало, что в случае с доступными скриншотами можно относительно легко получить персональные данные участников видеоконференции. Среди такой информации будут возраст, пол и полные имена», — объясняет Майкл Файр из Университета имени Давида Бен-Гуриона.

«Такие методы подвергают дополнительной опасности конфиденциальность пользователей. Это касается всех — как несовершеннолетних, так и их родителей».

В ходе исследования специалисты опирались на инструменты для распознавания лиц, сканируя более 15 700 размещённых скриншотов видеоконференций, насчитывающих более 142 тыс. лиц участников.

Соответствующие алгоритмы позволили экспертам идентифицировать одних и тех же людей на разных видеоконференциях. Для этого анализировалось не только лицо, но и фон.

В результате исследователям в 80% случаев удалось вычислить пол и возраст участника онлайн-встречи, а также определить его личность.


В связи с этим специалисты рекомендуют не публиковать скриншоты видеоконференций, в крайнем случае можно использовать для этого псевдонимы. В качестве дополнительной меры защиты не помешает задействовать виртуальный фон.

Рекомендуем также ознакомиться с нашим сравнением сервисов для видеоконференций, чтобы выбрать наиболее безопасный.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru