



Ошибка в Zoom раскрывает незнакомцам фото и email пользователей

Ошибка в Zoom раскрывает незнакомцам фото и email пользователей

Ошибка в Zoom раскрывает незнакомцам фото и email пользователей

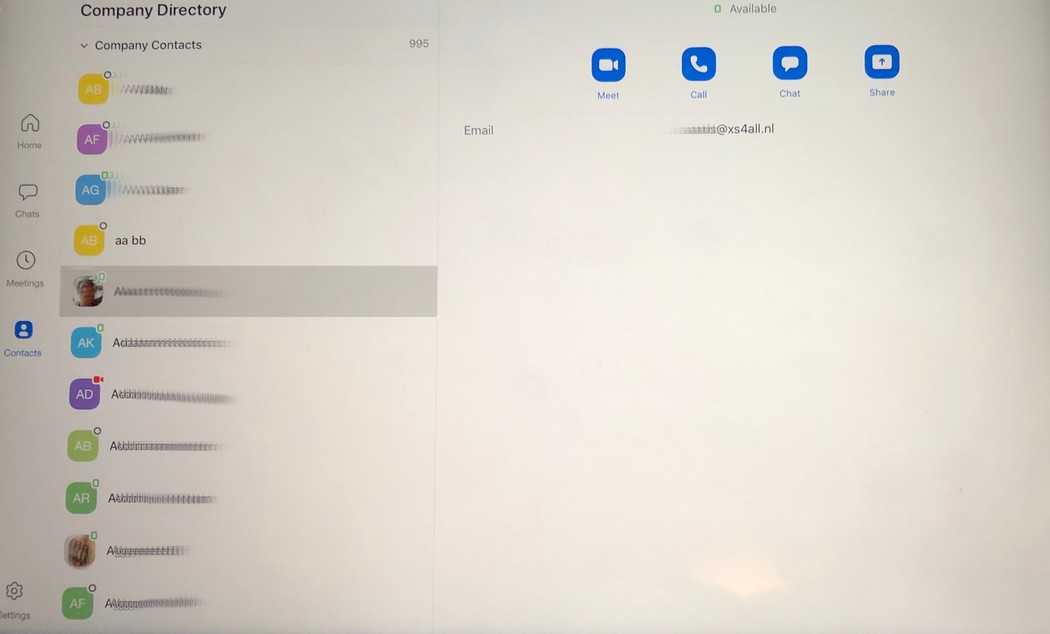
Zoom, софт для организации видеоконференций, раскрывает адреса электронной почты, фотографии пользователей и позволяет инициировать звонок с незнакомцами. Причина кроется в некорректном способе обработки контактов, якобы работающих в одной организации.

Как известно, Zoom группирует контакты с одинаковым email-доменом в каталог «Company Directory». Такой принцип позволяет быстро находить конкретных коллег, просматривать их фото и адрес почты, а также звонить им.

Тем не менее, согласно отчёту Vice, Zoom также ошибочно группирует отдельных пользователей, зарегистрированных с личным ящиком электронной почты.

На деле это значит, что незнакомые люди смогут просматривать фотографии и персональные адреса электронной почты друг друга, а также звонить друг другу, хотя по факту коллегами они являться не будут.

Пока непонятно, насколько распространён данный баг, также неизвестно число затронутых ошибкой доменов.

Вчера ФБР предупредило о резком скачке атак на видеоконференции Zoom — киберпреступники целенаправленно ищут жертв среди пользователей этого приложения.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru