



Ошибка в Zoom раскрывает незнакомцам фото и email пользователей

Ошибка в Zoom раскрывает незнакомцам фото и email пользователей

Ошибка в Zoom раскрывает незнакомцам фото и email пользователей

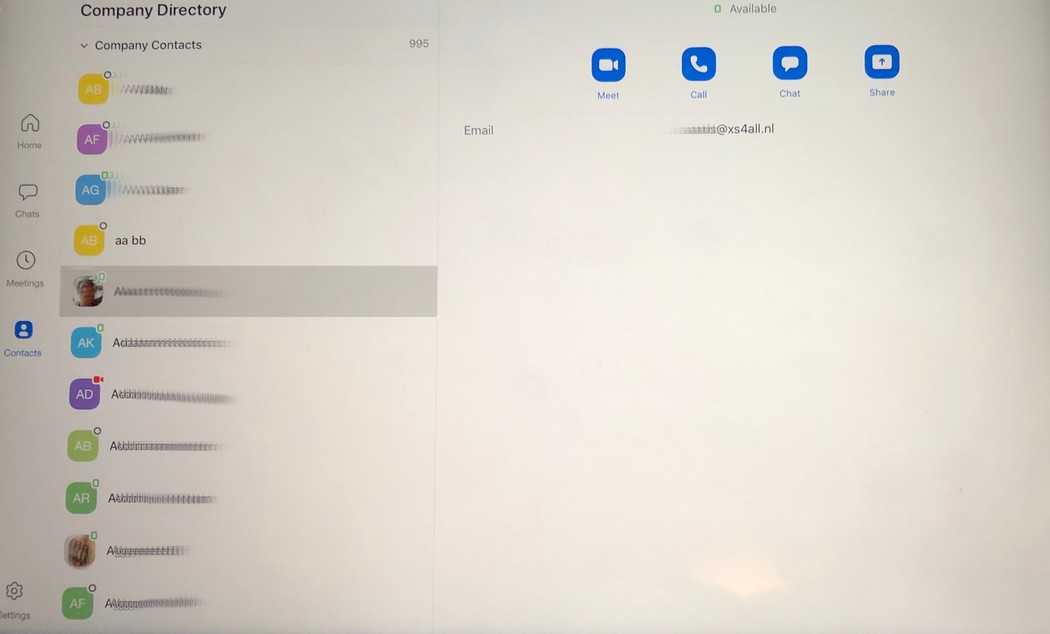
Zoom, софт для организации видеоконференций, раскрывает адреса электронной почты, фотографии пользователей и позволяет инициировать звонок с незнакомцами. Причина кроется в некорректном способе обработки контактов, якобы работающих в одной организации.

Как известно, Zoom группирует контакты с одинаковым email-доменом в каталог «Company Directory». Такой принцип позволяет быстро находить конкретных коллег, просматривать их фото и адрес почты, а также звонить им.

Тем не менее, согласно отчёту Vice, Zoom также ошибочно группирует отдельных пользователей, зарегистрированных с личным ящиком электронной почты.

На деле это значит, что незнакомые люди смогут просматривать фотографии и персональные адреса электронной почты друг друга, а также звонить друг другу, хотя по факту коллегами они являться не будут.

Пока непонятно, насколько распространён данный баг, также неизвестно число затронутых ошибкой доменов.

Вчера ФБР предупредило о резком скачке атак на видеоконференции Zoom — киберпреступники целенаправленно ищут жертв среди пользователей этого приложения.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru