



Пользователям Android стоит остерегаться мессенджера Welcome Chat

Пользователям Android стоит остерегаться мессенджера Welcome Chat

Пользователям Android стоит остерегаться мессенджера Welcome Chat

Пользователям Android стоит остерегаться мессенджера Welcome Chat, разработчики которого называют его безопасной платформой для обмена сообщениями. На деле же приложение обладает возможностями шпиона и хранит данные пользователей абсолютно незащищёнными.

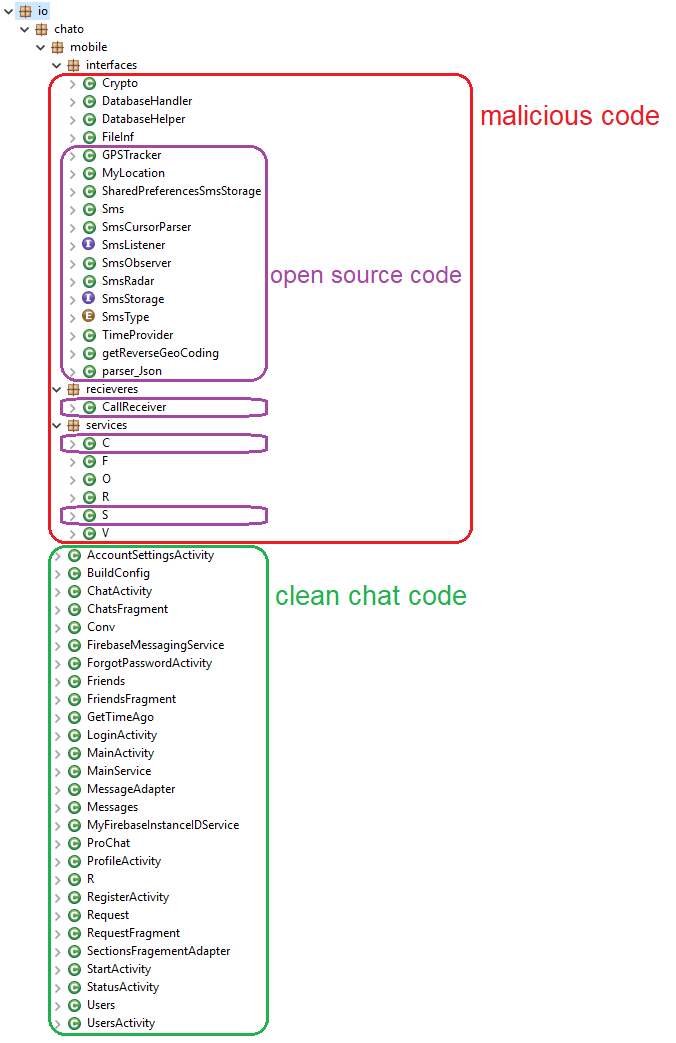
Авторы Welcome Chat не стали ходить далеко и тратить время на собственный код для слежки, а позаимствовали его из открытых источников. В результате приложение полностью полагается на чужой исходный код для записи звонков, кражи текстовых сообщений и отслеживания пользователя.

Разработчики Welcome Chat позиционируют его как безопасное приложение для коммуникаций, однако специалисты антивирусной компании ESET выяснили, что Welcome Chat реализует не только заявленные функциональные возможности.

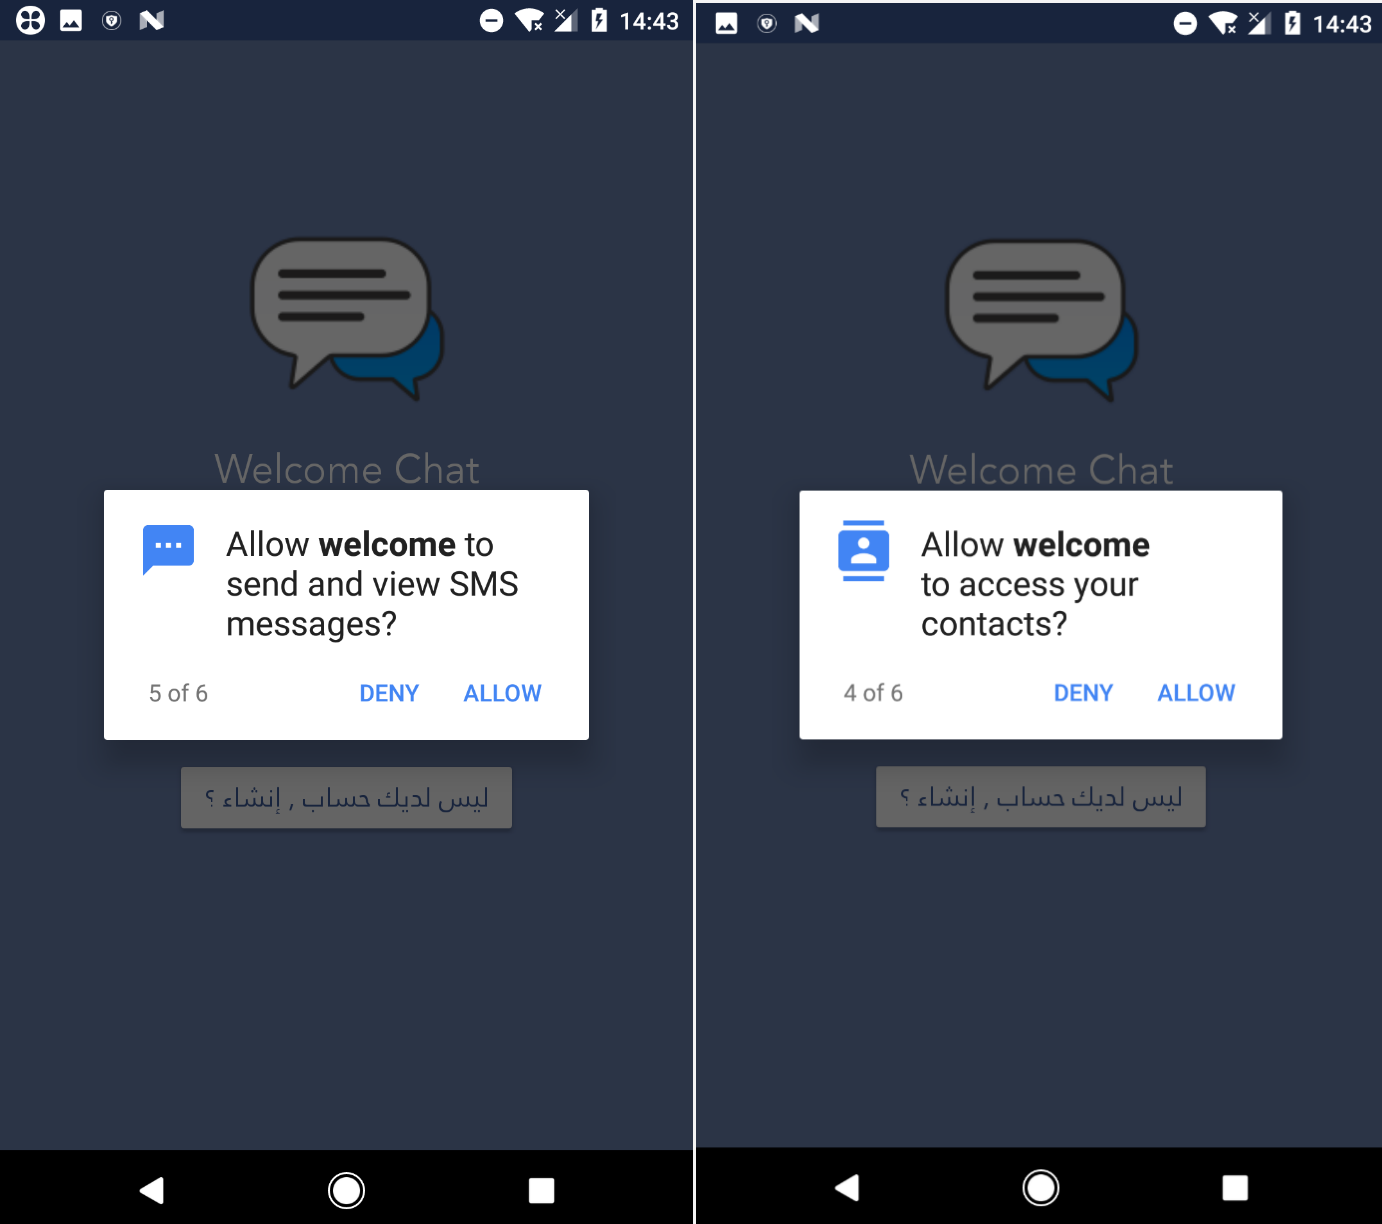
При установке в системе мессенджер сразу же запрашивает доступ к отправке и прочтению SMS-сообщений, а также к файлам, записи звука, контактам и местоположению. В принципе, это нормальное поведение для обычного мессенджера.


После получения необходимых прав приложение отправляет информацию об устройстве авторам Welcome Chat, а затем каждые пять минут обращается к серверу (C2) за командами.

Как объяснили в ESET, шпионские возможности Welcome Chat заключаются в следующем:

  • Приложение может извлекать отправленные и полученные текстовые сообщения.
  • Красть историю вызовов.
  • Отправлять список контактов пользователя.
  • Красть фотографии.
  • Извлекать записанные звонки.
  • Отправлять данные геолокации и информацию о системе.

Исследователи отметили, что большая часть кода Welcome Chat позаимствована из открытых источников. Одно ясно точно: авторы мессенджера явно не прилагали больших усилий.


Более того, все передаваемые данные никак не шифруются. Другими словами, вся конфиденциальная информация будет доступна не только авторам Welcome Chat, но и вообще любому желающему.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru