



25 Android-приложений в Play Store воровали логины и пароли от Facebook

25 Android-приложений в Play Store воровали логины и пароли от Facebook

25 Android-приложений в Play Store воровали логины и пароли от Facebook

В этом месяце Google удалил из официального магазина Play Store 25 Android-приложений, пытающихся выкрасть логины и пароли от аккаунтов в Facebook. В общей сумме вредоносный софт скачали более 2,3 миллионов раз.

За созданием всех обнаруженных мобильных зловредов стоит одна киберпреступная группировка. «На бумаге» функциональные возможности приложений отличаются, однако «под капотом» они работают абсолютно одинаково.

Согласно отчёту исследователей из французской компании Evina, вредоносные программы для Android позиционировались как фонарики, файловые менеджеры, мобильные игры, редакторы фотографий, коллекции обоев и различные трекеры (например, для подсчёта шагов).

Самое интересное, что все приложения выполняли заявленные функции, вот только параллельно запускали вредоносный код. Команда Evina утверждает, что зловреды пытались вычислить, какое приложение пользователь запускает на передний план.

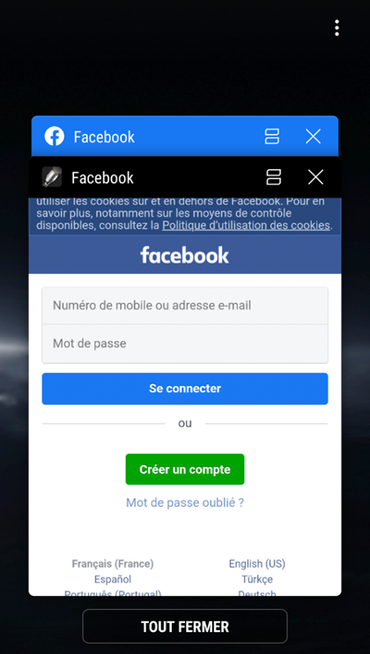
Если это Facebook, вредоносы накладывали своё окно поверх легитимного и пытались ввести пользователя в заблуждение формой для входа в аккаунт.

Само собой, когда жертва вводила свои учётные данные, они отправлялись на удалённый сервер злоумышленников, расположенный в домене airshop.pw.

Отдельным обнаруженным вредоносам удалось более года спокойно распространяться со страниц магазина Google Play Store. В конце мая эксперты Evina сообщили Google о своей находке, после чего поисковой гигант в июне удалил все 25 зловредов.

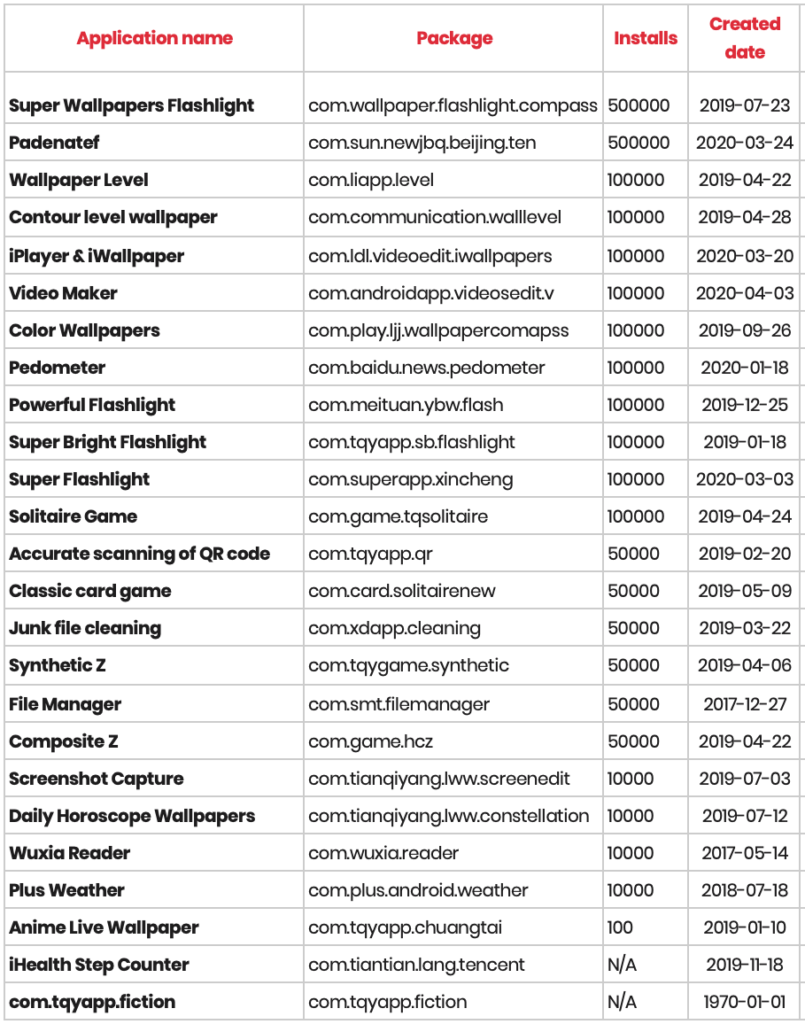
Со списком выявленных вредоносных Android-приложений можно ознакомиться ниже:

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru