


Chrome сообщит Google, какой антивирус стоит на вашем Windows-компьютере

Chrome сообщит Google, какой антивирус стоит на вашем Windows-компьютере

Chrome сообщит Google, какой антивирус стоит на вашем Windows-компьютере

Google тестирует новую функцию в Chrome, которая может добавить еще один пункт в список отправляемых данных. На этот раз речь идет об антивирусе, установленном на компьютере пользователя. Если функция доберётся до релизных версий браузера, Chrome сможет передавать Google информацию об установленном антивирусном продукте во время проверки скачиваемых файлов.

Как обнаружили в Windows Report, в тестовой версии Chrome Canary появился механизм Antivirus Telemetry for Downloads.

Важно: нововведение касается не всех пользователей. Речь идет только о тех, кто включил режим Enhanced Safe Browsing («Улучшенная защита»). Обычный Safe Browsing, который активирован по умолчанию, под действие новой функции пока не подпадает.

Сейчас при скачивании файла Chrome может отправлять данные для проверки его безопасности. В будущем к этой информации может добавиться и название антивируса на устройстве — будь то Microsoft Defender, McAfee, Malwarebytes или другой продукт.

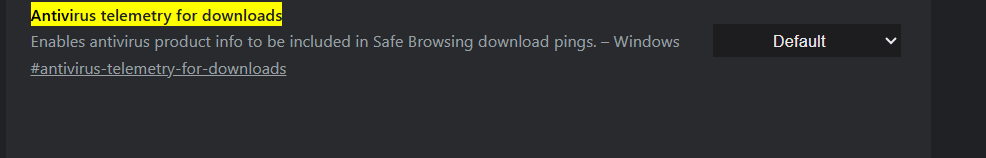
На существование функции указывают сразу несколько находок в исходном коде браузера. В частности, Google уже добавила новое поле для передачи данных об антивирусном продукте в запросах проверки загрузок. Кроме того, в Chrome Canary появился отдельный флаг с говорящим названием Antivirus telemetry for downloads и описанием: «Включает передачу информации об антивирусном продукте в запросах проверки загрузок».


Чтобы получить эти данные, браузеру придется сначала запросить информацию у Windows, а затем передать ее на серверы Google. Судя по коду, разработчики даже замеряют, насколько такая операция влияет на скорость скачивания файлов.

Новость уже вызвала вопросы о конфиденциальности. Пользователи включают Enhanced Safe Browsing ради дополнительной защиты от фишинга и вредоносных файлов, однако вместе с этим могут начать делиться с Google еще большим объемом информации, включая историю посещений, данные о загрузках и теперь сведения об используемом антивирусе.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru