



Вымогатель REvil поднял сайт-аукцион для продажи украденных данных

Вымогатель REvil поднял сайт-аукцион для продажи украденных данных

Вымогатель REvil поднял сайт-аукцион для продажи украденных данных

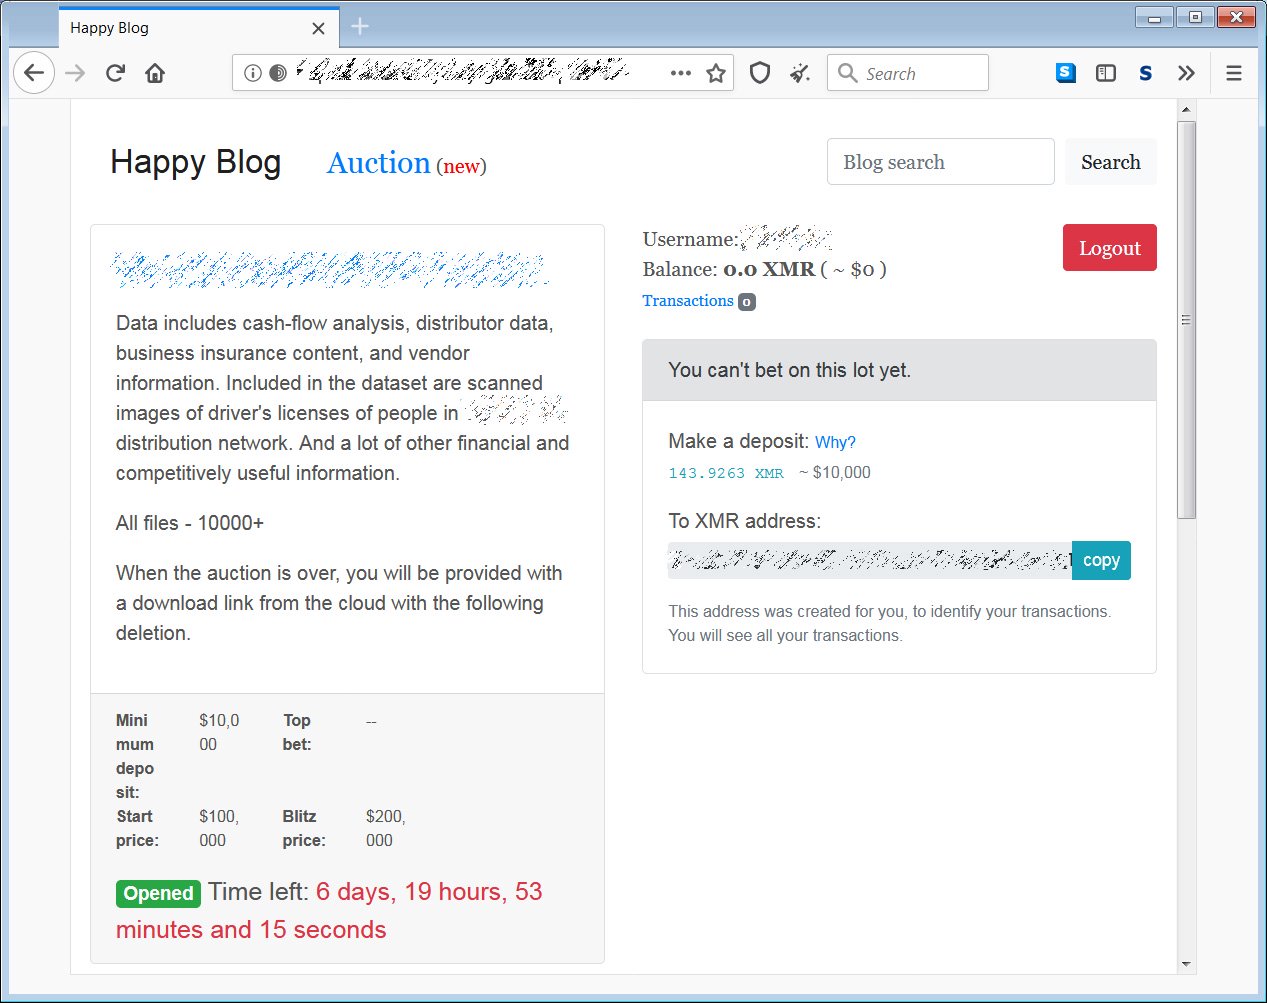
Операторы программы-вымогателя REvil запустили специальный сайт-аукцион по типу eBay, который будет использоваться для продажи украденных у пользователей данных. Напомним, что REvil также известен под именем Sodinokibi.

Как правило, тактика операторов шифровальщика сводится к использованию спамерских рассылок, эксплойтов и взлому MSP-провайдеров. Если один из этих методов срабатывает, злоумышленники начинают незаметно перемещаться «вдоль» взломанной сети.

На этом этапе вредоносная программа тайком собирает незашифрованные данные, лежащие в открытом виде на серверах и рабочих станциях.

Как только атакующим удаётся получить доступ к контроллеру домена на уровне администратора, начинается установка самого вредоноса, который пытается зашифровать абсолютно все компьютеры в сети.

Чтобы обеспечить себе дополнительный рычаг давления на жертв, операторы REvil угрожают опубликовать или продать украденные в ходе атаки файлы. Таким образом, если даже у атакованной организации есть свежие резервные копии, она будет вынуждена заплатить вымогателям.

Теперь киберпреступники запустили специальный раздел своего ресурса, который по принципу похож на eBay — украденные у жертв данные выставляются на аукцион. В настоящее время на сайте размещена внутренняя информация, принадлежащая двум компаниям.

Одна из этих компаний связана с поставкой продуктов, цена за её данные начинается от $100 000. У желающих есть возможность приобрести всю информацию сразу за $200 000. Операции осуществляются с помощью цифровой валюты Monero (XMR).

К слову, именно операторы REvil в прошлом месяце угрожали опубликовать «грязное бельё» Трампа. После этого вымогатели переключились на Мадонну.

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru